
ゼロトラストの生みの親、AI支援型攻撃にもモデルは揺るがないと主張
AI時代にゼロトラストは今も有効なのでしょうか。ジョン・キンダーバグ氏の新著は「有効」と答えていますが、それは正しく実装されていればの話です。 ジョン・キンダーバグ氏は2010年、Forrester Researchのレポート「No More Chewy Centers: Introducing the Zero T
AI時代にゼロトラストは今も有効なのでしょうか。ジョン・キンダーバグ氏の新著は「有効」と答えていますが、それは正しく実装されていればの話です。 ジョン・キンダーバグ氏は2010年、Forrester Researchのレポート「No More Chewy Centers: Introducing the Zero T
ゼロトラストの原則は、いまや企業インフラの標準となっています。多くの組織が長年にわたり、高度な攻撃からID(アイデンティティ)とシステムを守る対策に投資してきました。 しかし、ヒューマンエラーは、堅牢化された組織にとってさえ依然として突かれやすい侵入経路です。特に、信頼が手作業で確立される場面では顕著です。オンボーデ
オピニオン 2026年9月30日6分 「MFA有効」という報告は、アカウントが実際にどこまで守られているかについて、セキュリティリーダーが考えるよりはるかに少ないことしか語っていないのではないでしょうか。
AIセキュリティ最大の過ちは、「箱は破られない」と思い込むことかもしれません。壁を築き、検証し、突破されることを前提に備えるべきです。 AIの封じ込めは不可欠です。しかし、エージェントが通信し、ツールを使い、実際のシステムに作用
AIエージェントはあなたの認証情報を借りるだけです。しかしAIの同僚は、それを決して返してくれません。 執筆:Itamar Apelblat氏(Token Security 共同創業者兼CEO) 私たちには、何年もかけてゆっくり変化に適応する余裕はもうありません。AI主導の働き方の根本的な変化は月ごとに姿を変えており
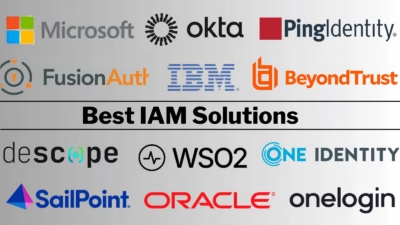
従業員向けのIDでは、Microsoft 365中心の組織にはMicrosoft Entra IDが最適です(バンドルによるコスト面の優位性が決め手)。SaaSが混在する環境では、中立的な基盤としてOktaが最適です。 開発者向けのログイン基盤は、別の調達領域です。この領域をリードするのはFusionAuthとDes
Nvidiaは月曜日、AIエージェントが制御不能に陥る前に監視し、抑え込む「取り締まりシステム」を発表しました。「Open Agent Safety Platform」は、オープンソースソフトウェアとリファレンスシステム設計を組み合わせたものです。テストから本番展開まで、AIエージェントを定められた境界の内側にとどめま
Nvidiaは月曜日、「Open Agent Safety Platform」を発表しました。オープンソースソフトウェアとリファレンスシステム設計を組み合わせ、テストから本番展開までAIエージェントを所定の境界内にとどめることを狙ったものです。 このプラットフォームは大きく2つの要素で構成されます。1つ目は「Open
Ox Securityの新たな調査によると、Model Context Protocol(MCP)サーバーが、企業のガバナンスに「見えない空白」を生み出しています。AIの導入が急速に広がるなか、この空白がサイバーセキュリティ対策を損なうおそれがあります。 MCPは、AIアプリケーションを外部のツールやデータに標
欧州電気通信標準化機構(ETSI)は、技術報告書「ETSI TR 104 171」を公開しました。量子乱数生成器(QRNG)の構築と評価に関する指針をまとめたものです。報告書が焦点を当てているのは、装置本体やそれを支えるシステムの弱点です。こうした弱点があると、生成される乱数の安全性が損なわれるおそれ
すべての記事を読み込みました