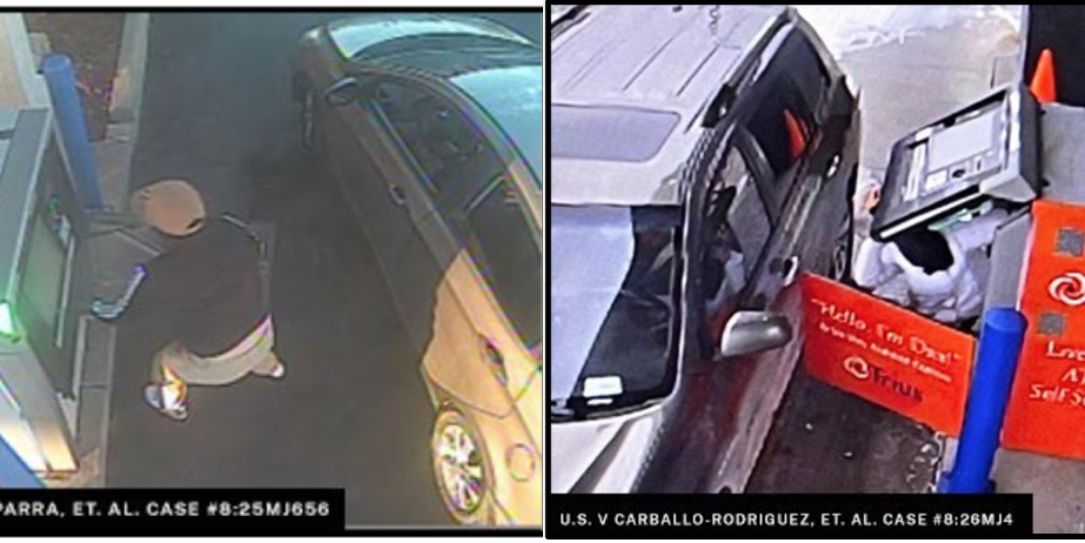
米財務省は、マルウェアを使ってATMから強制的に現金を排出させたとして、犯罪組織「トレン・デ・アラグア」のネットワークに制裁を科しました。財務省によると、この「ジャックポッティング」攻撃により、2025年8月時点で1,500件以上の事件が発生し、報告されている米国内の被害額は4,073万ドルに上ります。
外国資産管理局(OFAC)は2026年9月30日、この計画に関与した個人8人とメキシコに拠点を置く企業2社を制裁対象に指定しました。
OFACはこれとは別に、違法な金採掘に関わるギャングの首領にも制裁を科しました。あわせて、TRON(トロン)の暗号資産アドレス7件を特別指定国民・資産凍結対象者リスト(SDNリスト)に追加しました。
今回の措置は、ATM攻撃の実行組織と、盗んだ資金を国境を越えて移動させる金融ルートの両方を標的としています。
ジャックポッティング攻撃は、正規の顧客取引で現金を引き出すのではなく、現金自動預払機そのものを操作する手口です。
犯罪者はATMやインタラクティブ・テラー・マシン(ITM)の脆弱性を突いてマルウェアを仕込み、口座から引き落とすことなく現金を排出させます。
報告されている攻撃の流れは、標的の機器を下見し、悪意あるソフトウェアをインストールした上で、遠隔操作で起動してセキュリティ制御を回避するというものです。
なお、遠隔での起動は機器の侵害後に行われるものです。攻撃者がインターネット経由ですべてのATMに直接感染させられるわけではありません。
このネットワークはメキシコとベネズエラを拠点に、米国内の機器を狙っています。財務省によると、盗んだ資金は暗号資産取引などを通じてマネーロンダリングされたうえで、各国にいるギャングのメンバーに送金されています。
主な標的は、「プロメテウス」の通称で知られるアニバル・アレクサンダー・カネロン・アギーレ氏です。財務省は、同氏が攻撃に使われたマルウェアを開発したと主張しています。
共犯とされる人物には、エリック・ガブリエル・カルデナス・アルソラ、ホセ・ダリオ・ガレアノ・バスルト、アンソニー・ウイリアム・エルナンデス・ゲレロ、カルロス・ハビエル・マルティネス・アルメンタ、オスカル・レオナルド・マルティネス・ピロナ、アレハンドロ・メヒア・カスティージョの各氏が含まれます。
制裁対象に指定されたもう1人、アスリー・ハビエル・ガレアノ・バスルト氏も、この計画に関連して起訴されています。罪状は、物的支援、銀行詐欺の共謀、銀行侵入窃盗の共謀、マネーロンダリングの共謀です。いずれも容疑の段階であり、有罪が証明されるまで被告は無罪と推定されます。
TRM Labsの調査によると、制裁対象となった7件のTRONアドレスは、2022年3月以降で約610万ドルを受け取っていました。ただし同社は、入金のすべてがジャックポッティング攻撃由来とは限らないと注意を促しています。
最も多くを受け取ったのはカルデナス・アルソラ氏に紐づくアドレスで、約210万ドルでした。
7件のアドレスはいずれも、中央集権型の暗号資産取引所上に置かれた入金用アドレスであり、個人が自己管理する独立したウォレットではありません。大半は数カ月にわたり動きがなく、最後に報告された入金は2026年7月でした。
これらのアドレスは、トレン・デ・アラグアに関連する他のウォレットにも資金を移していました。TRM Labsは、制裁対象の各アドレスを孤立した口座として扱うのではなく、取引間の関係性が重要になると指摘しています。調査当局が広範なネットワークを見極めるうえで、この関係性が手がかりになるためです(TRM Labs)。
金融機関や暗号資産サービスプロバイダーは、リストに挙げられたアドレスを照合し、過去の取引を見直して、間接的なエクスポージャーを評価する必要があります。取引所の運営事業者は、背後にいる口座保有者や関連口座を特定できる可能性もあります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/atm-malware-enables-jackpotting/