中国と関係があるとされる脅威アクター「TA419」が、米国の人工知能(AI)政策の専門家を標的に、高度にカスタマイズされた認証情報フィッシング攻撃を仕掛けていることがわかりました。
このキャンペーンでは、なりすまし、中間者型(AitM:Adversary-in-the-Middle)のインフラ、改変した Browser-in-the-Browser(BitB)ツールキットを組み合わせ、Microsoft 365 のセッションを盗み取ろうとします。
こうした動きは、米国のAI規制、輸出管理、国家AI戦略に影響力を持つ人物の情報を収集するための、的を絞った取り組みとみられます。
Proofpoint の最新の調査によると、TA419 は諜報活動を目的とし、中国の利益に沿って動く脅威アクターです。米国のシンクタンク、大学、法律事務所に所属するAI政策の専門家に対し、標的型フィッシングキャンペーンを実行してきました。
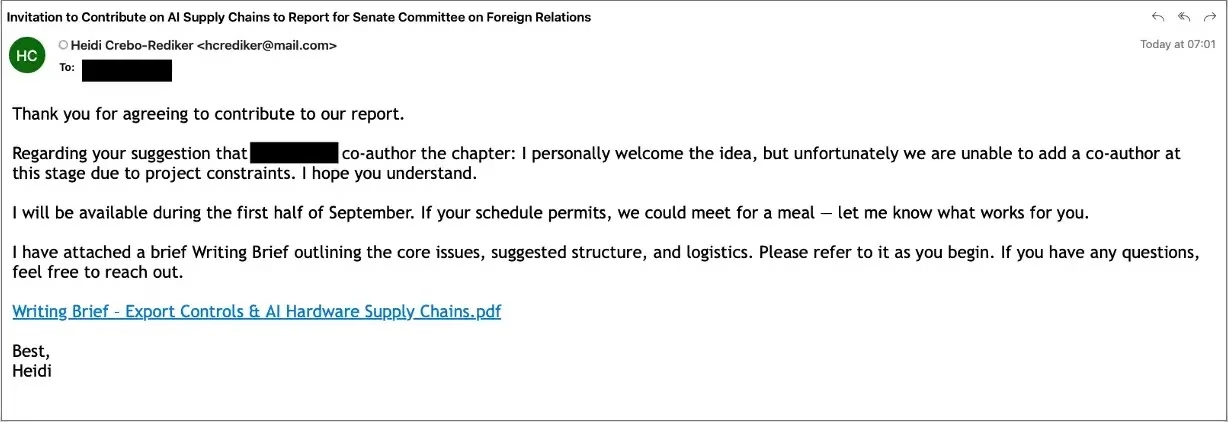
この活動は2026年7月に確認されました。エコノミスト、元米国政府高官、AI業界の専門家といった著名人になりすました、巧妙な電子メールが使われています。
TA419は7月8日から、ホワイトハウス科学技術政策局(OSTP)の元首席副局長であるリン・エドワーズ・パーカー(Lynne Edwards Parker)氏と、エコノミストで外交政策の専門家でもあるハイディ・クレボ=レディカー(Heidi Crebo-Rediker)氏になりすましました。
メールは受信者に対し、架空の「AI政策諮問委員会」への参加や、AI輸出管理とサプライチェーンの問題に関する上院外交委員会の報告書とされる文書への寄稿を呼びかけていました。
このキャンペーンは、すぐに悪意ある添付ファイルやリンクを送りつけるのではなく、まず相手との関係を築く手口を用いています。TA419は最初に、一見無害な連絡を送って返信を促しました。
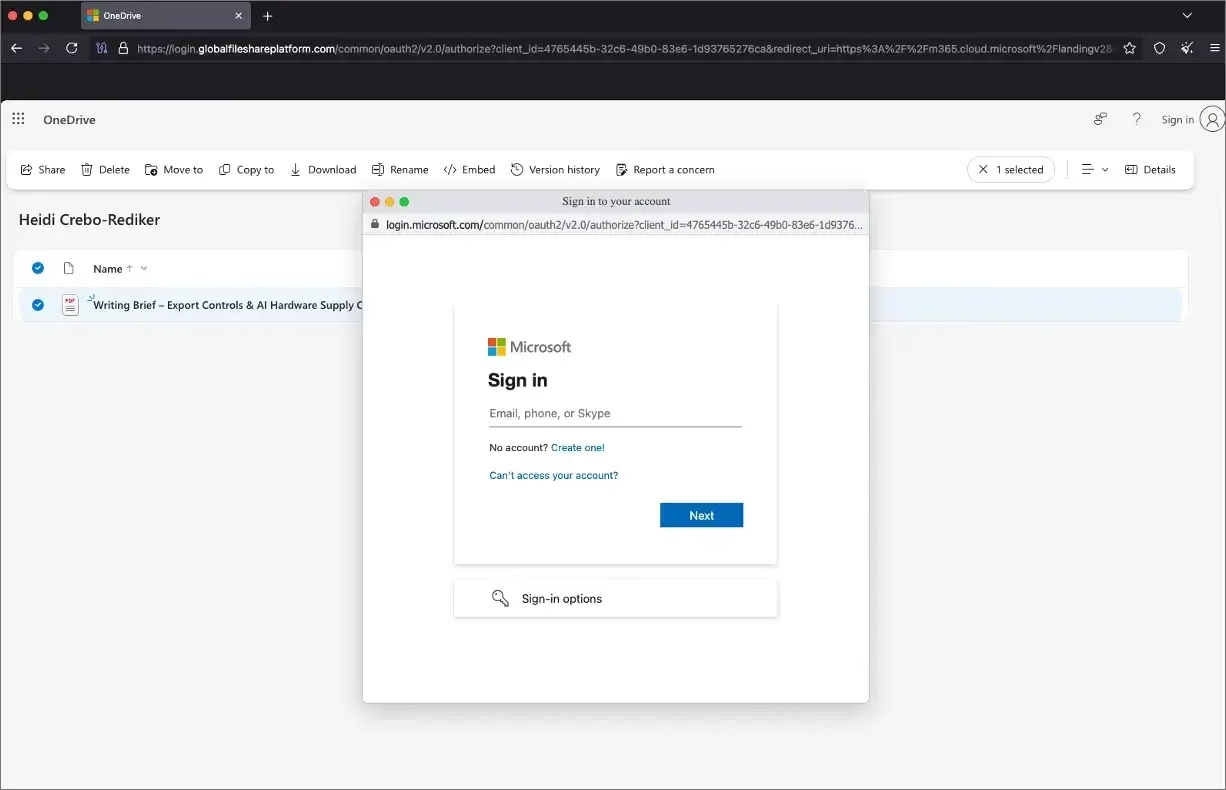
標的が返信すると、攻撃者は詳細情報を提供するとうたって短縮URLを送ります。このURLをたどると、クラウドの認証情報と認証済みセッションを盗むために作られた、偽の Microsoft OneDrive サインインページに誘導される仕組みです。
フィッシングは、URL短縮サービスや攻撃者が管理するドメインから始まる多段階のリダイレクトチェーンを使います。第1段階のドメイン driftshare[.]co は、偽の OneDrive 読み込み画面を表示し、Cloudflare Turnstile のチェックを実行したうえで、最終的なフィッシングサイトである globalfileshareplatform[.]com へ被害者を転送します。
このフィッシングインフラは、正規の OfficeHome OAuth アプリケーションを介して、Microsoft 365 と Entra ID のユーザーを特に狙っています。単にパスワードを収集するだけでなく、被害者のライブ認証セッションを Microsoft のインフラへプロキシする仕組みです。
これにより攻撃者は、パスワードや多要素認証(MFA)コードを窃取し、条件付きアクセスのチェックも通過できます。被害者の画面ではログインに成功したように見えるため、アカウント乗っ取りにつながるおそれがあります。
Proofpoint によると、フィッシングページはオープンソースの Browser-in-the-Browser フレームワーク「Frameless BitB」のカスタマイズ版で構築されていました。
TA419はさらに、テレメトリーと自動化スクリプトを追加しています。これらは Microsoft のログイン手順の間じゅう被害者の操作を監視し、「サインインの状態を維持しますか?」というプロンプトを自動で承諾し、ワンタイムMFAコードが有効になった時点で自動送信します。
被害者が攻撃者の管理するリバースプロキシ経由で認証を完了するよう誘導されると、従来型のMFAが通常提供する保護を回避できてしまうため、この手法はとりわけ危険です。
7月の攻撃に先立つ2026年2月にも、TA419は別のキャンペーンを実施していました。Anthropic の上級社員になりすまし、AI政策アナリストに「Claude の軍事統合に関するフィードバックのお願い」と題するメッセージを送っています。
このおとりは、AIシステムの軍事利用をめぐる継続的な議論に触れたもので、時宜にかなった関連性の高い政策テーマを使うというこの攻撃者の戦略がうかがえます。
Proofpoint は、TA419による標的化を追跡しており、少なくとも2025年4月以降、米国と日本のシンクタンク、防衛関連企業、大学、法律事務所が狙われていることを確認しています。
同社は、AI政策への注力について、単なる技術窃取ではなく、米国の規制の動向、AI輸出管理、防衛分野への統合、戦略的技術政策に対する中国の情報機関の関心を反映したものと分析しています。
IoC(侵害指標)
| 指標 | 種類 | 説明 | 初確認 |
|---|---|---|---|
leparker@mail[.]com |
メールアドレス | 攻撃者が管理する送信元アドレス | 2026年7月 |
hcrediker@mail[.]com |
メールアドレス | 攻撃者が管理する送信元アドレス | 2026年7月 |
hcrediker@outlook[.]com |
メールアドレス | 攻撃者が管理する送信元アドレス | 2026年7月 |
driftshare[.]co |
ドメイン | 第1段階のリダイレクトドメイン | 2026年7月 |
globalfileshareplatform[.]com |
ドメイン | 第2段階のAitMフィッシングドメイン | 2026年7月 |
quickfly[.]online |
ドメイン | 第1段階のリダイレクトドメイン | 2026年5月 |
smartsyncbox[.]com |
ドメイン | 第2段階のAitMフィッシングドメイン | 2026年5月 |
cirrushare[.]co |
ドメイン | 第1段階のリダイレクトドメイン | 2026年4月 |
mypublicshare[.]com |
ドメイン | 第2段階のAitMフィッシングドメイン | 2026年3月 |
goshshare[.]online |
ドメイン | 第1段階のリダイレクトドメイン | 2026年3月 |
synchvault[.]co |
ドメイン | 第1段階のリダイレクトドメイン | 2026年3月 |
cloudsyncpulse[.]com |
ドメイン | 第2段階のAitMフィッシングドメイン | 2026年3月 |
onecloudfilesync[.]com |
ドメイン | 第2段階のAitMフィッシングドメイン | 2026年2月 |
msfile[.]online |
ドメイン | 第1段階のリダイレクトドメイン | 2026年2月 |
winsync[.]cloud |
ドメイン | 第1段階のリダイレクトドメイン | 2026年2月 |
publicsharefile[.]cloud |
ドメイン | 第2段階のAitMフィッシングドメイン | 2026年2月 |
fileswiftonline[.]cloud |
ドメイン | 第2段階のAitMフィッシングドメイン | 2025年12月 |
sharehub[.]space |
ドメイン | 第1段階のリダイレクトドメイン | 2025年12月 |
tw-koryu[.]org |
ドメイン | なりすまし送信元ドメイン | 2026年5月 |
heritiages[.]org |
ドメイン | なりすまし送信元ドメイン | 2026年3月 |
heritiage[.]org |
ドメイン | なりすまし送信元ドメイン | 2026年3月 |
shinjirou[.]info |
ドメイン | なりすまし送信元ドメイン | 2026年2月 |
b314a1499cd728ca3e54b7150661fd0c7d2279065fe3f570f0f66c395d744460 |
TLS証明書SHA-256 | TA419の匿名化インフラと疑われるものに関連する証明書。サブジェクト/発行者に O=Castro Inc を含む |
2026年2月 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。元の形式に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
SOCのアラート調査を1件あたり21分短縮。即座にIOCのコンテキストを得て、迅速な対応を実現: SOCにTI Lookupを導入
翻訳元: https://gbhackers.com/china-linked-ta419-hackers-target-us-ai-policy-experts/