中国に連携するとみられるサイバースパイ集団「TA419」が、米国のAI政策専門家を狙った認証情報フィッシングキャンペーンを展開しています。著名な経済学者やホワイトハウスの元高官、Anthropicの従業員になりすます手口です。
この活動は、米国のAI政策、輸出管理、規制、サプライチェーンをめぐる議論の情報収集を目的としているとみられます。Proofpointの研究者は、2026年7月に米国のシンクタンク、大学、法律事務所の職員を標的とする攻撃を確認しました。
キャンペーンは7月8日に始まりました。このときTA419は、ホワイトハウス科学技術政策局(OSTP)の元首席副局長、リン・エドワーズ・パーカー氏になりすましました。
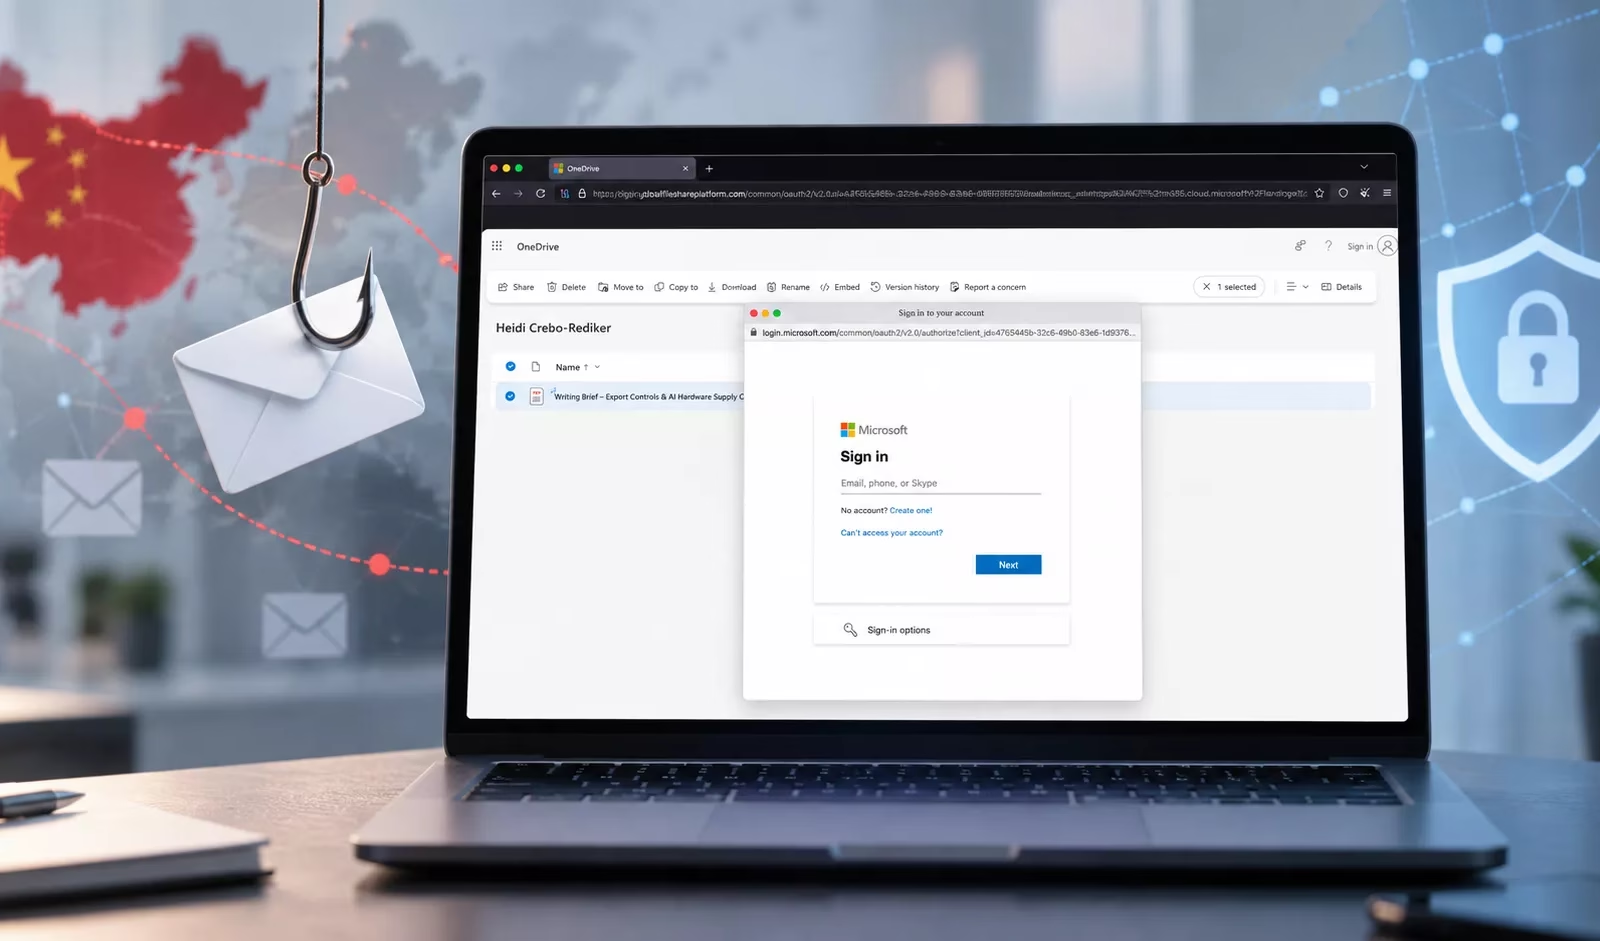
その後は、経済学者で外交政策の専門家でもあるハイジ・クレボ=レディカー氏を装っています。メールでは、架空の「AI政策諮問委員会」への参加や、AI輸出管理とサプライチェーンに関する上院外交委員会の報告書とされるものへの寄稿を持ちかけていました。
TA419は最初から悪意あるリンクを送るわけではありません。まず無害な呼びかけのメールを送って返信を促し、相手が応じた段階で、追加情報を提供するとうたう短縮URLを送ります。
この手法により、メールの信憑性が高まります。自動化されたメールセキュリティシステムにフィッシングとして検知される可能性も下がります。
短縮URLは、攻撃者が管理する複数のサイトを経由させたうえで、偽のMicrosoft OneDriveのページを表示します。
最初の段階のドメイン「driftshare[.]co」は、偽のOneDrive読み込み画面を表示し、Cloudflare Turnstileによる確認を実行します。自動スキャナーや標的外の訪問者を除外する狙いとみられます。その後、被害者は認証情報を窃取するインフラをホストする「globalfileshareplatform[.]com」へ誘導されます。
TA419のフィッシングキットは、オープンソースのブラウザ・イン・ザ・ブラウザ(BitB)フレームワーク「Frameless BitB」のカスタム版を利用しています。
ブラウザ・イン・ザ・ブラウザ攻撃は、正規のように見えるWebページの中に、偽のブラウザのサインインウィンドウを作り出します。そのため、ユーザーはフィッシングの入力画面と本物のMicrosoft認証ダイアログを見分けにくくなります。
攻撃者は、Microsoftの正規のOAuthサインイン処理を、ファーストパーティのOfficeHomeアプリケーション経由でプロキシしていました。このため被害者は、Microsoft 365のユーザー名、パスワード、MFAコードを入力し、条件付きアクセスのチェックも通過できます。その間、不審な挙動にすぐには気づきません。
Proofpointは、カスタムスクリプトも特定しました。このスクリプトは、被害者のサインインの進行状況を監視し、「サインインの状態を維持する」プロンプトを自動で承諾します。ワンタイムパスコードも、検証されると自動的に送信します。
TA419はさらに、攻撃者が管理するOneDriveアカウントにおとり文書をホストし、偽のOneDriveフォルダ画面も使っていました。
今回のキャンペーンに先立つ2026年2月にも、TA419はAnthropicの上級従業員になりすまし、AI政策アナリストを狙ったとされています。そのメールは、AnthropicのAIモデル「Claude」の軍事統合をめぐる議論に言及していました。
TA419は、少なくとも2025年4月以降、米国と日本のシンクタンク、防衛関連企業、大学、法律事務所を標的にしています。
同グループはCloudflareを使ってホスティングインフラを隠蔽するのが特徴です。また、クラウドやファイル共有をテーマにしたフィッシングドメインをNameSiloで登録しています。
組織は、パスキーなど、フィッシングに耐性があり接続元に紐づく認証方式を導入すべきです。AI政策の専門家は、予期せぬ調査や諮問の依頼を受けた場合、リンクを開いたりサインインしたりする前に、別の手段で真偽を確認することが求められます。
注:IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。元の形式に戻すのは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。チームでの利用を検討する
翻訳元: https://cyberpress.org/china-linked-hackers-target-u-s-ai-experts/