国際的な法執行機関は、ランサムウェアグループ「KillSec」に関与した疑いのある3人を逮捕しました。このうち16歳の容疑者は、同グループの管理者であり主要な運用者だとみられています。
10月1日に発表されたこの合同作戦には、9カ国の機関が参加し、EurojustとEuropolが支援しました。
KillSecランサムウェアのリーダーを逮捕
KillSecは2024年から活動しており、世界中の組織に対して1,000件近い攻撃を仕掛けた疑いが持たれています。捜査当局は、同グループが主にセキュリティの甘い侵入口、とりわけクラウドストレージ関連の入口を狙って被害組織の環境に侵入したとみています。
侵入後、攻撃者は機密データを窃取し、自らが管理するインフラへ送り出していたとされます。そのうえで、情報を公開するとの脅しをかけて被害者から金銭を要求していました。
Incidentresponse planning
KillSecは、暗号化による業務妨害だけに頼らず、データ窃取と恐喝を組み合わせた手口を使っていたとされます。被害者には、侵害の証拠として盗んだファイルのサンプルが送りつけられました。身代金の要求に応じなければデータを公開するという警告も添えられていました。
支払いを拒否した組織については、盗んだデータを無料でダウンロードできる状態にしていたとされます。これにより、被害企業だけでなく、その顧客や取引先への影響も拡大した可能性があります。
当局は、グループ内で管理者、開発者、交渉担当者、アフィリエイトといった役割をそれぞれ担っていたとみられる複数の人物を特定しました。
16歳の容疑者は、KillSecの主な管理者兼運用者を務めていたとされています。もう1人の容疑者は開発者とされ、最近18歳になったばかりです。捜査対象となっている犯罪活動の一部の期間は未成年だったとみられています。
同グループはオンライン上の偽名でメンバーの身元を隠し、通信には暗号化メッセージングプラットフォームを利用していたとされます。捜査当局はインフラを追跡し、暗号資産の取引を調べ、デジタル証拠を集めて、同グループの活動と資金の流れの全体像を解明しました。
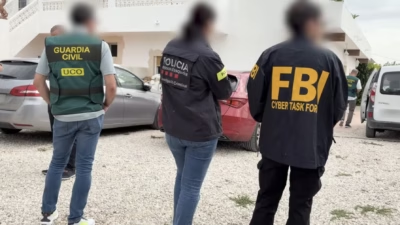
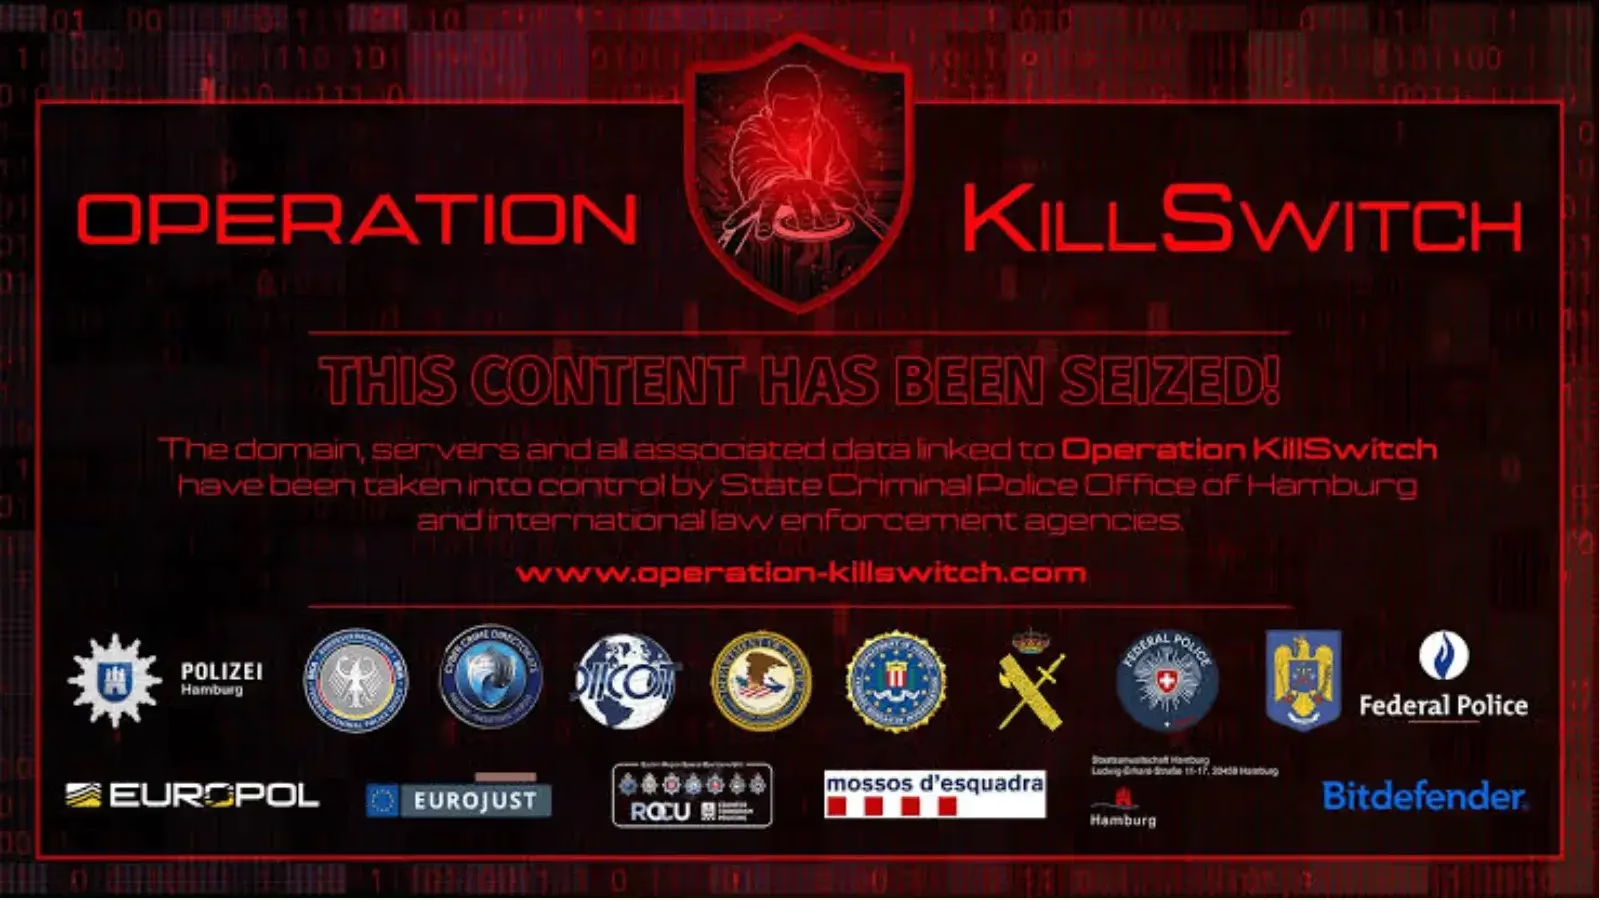
作戦当日には、スペイン、ギリシャ、英国、ルーマニアで計8件の家宅捜索が行われました。当局は証拠品や資産に加え、被害者のデータの保管に使われていたとみられるサーバー5台と、KillSecが運用していたドメインを押収しました。
捜査当局は、少なくとも110TBに及ぶ盗難データも確保しました。これだけの規模のデータは、これまで把握されていなかった被害者や追加の侵入、その他の関与者の特定に役立つ可能性があります。
Eurojustは、ベルギー、フィンランド、ドイツ、ギリシャ、ルーマニア、スペイン、スイス、英国、米国の司法当局を調整しました。
ベルギー、ドイツ、ギリシャ、ルーマニアによる共同捜査チームもこの事件を支えました。あわせて、Eurojustの調整センターが国際作戦の計画と運営を支援しました。
EuropolはKillSecの活動に関するインテリジェンスレポートを提供しました。さらに、捜査官と民間パートナーを引き合わせたほか、暗号資産の追跡とデジタルフォレンジックでも専門的な支援を行いました。
作戦には、FBIサンフアン支局、米国プエルトリコ地区連邦検事局、英国の東部地域特別作戦部隊、スペインの法執行機関、ルーマニアの組織犯罪対策当局、ドイツの連邦警察および州警察、そのほか参加各国の国家機関など、さまざまな組織が加わりました。
捜査当局は今後、押収した機器、サーバー、データセットを分析するとともに、身代金の行方の追跡も続けます。今回の事件は、ランサムウェア犯罪集団がデータ恐喝、クラウドへのアクセスにおける脆弱性、暗号資産による支払い、国境をまたぐインフラへの依存を強めていることを示しています。対抗するには、同じように連携した国際的な対応が欠かせません。
SOCのアラート調査を1件あたり21分短縮。即座に得られるIOCコンテキストでSOCを強化し、迅速な対応を実現: SOCにTI Lookupを導入
翻訳元: https://gbhackers.com/16-year-old-suspected-killsec-ransomware-leader-arrested/