欧州および国際的な法執行機関は、ランサムウェアグループ「KillSec」に関与した疑いのある容疑者3人を逮捕しました。このうち1人は16歳で、同グループの主犯格の管理者兼運営者だったとされています。
今回の共同作戦は、2024年に登場して以来、世界で1,000件近いサイバー攻撃を行ったとされるグループを標的にしたものです。
捜査を調整したのはEurojustとEuropolです。ベルギー、フィンランド、ドイツ、ギリシャ、ルーマニア、スペイン、スイス、英国、米国の当局が参加する多国間捜査となりました。
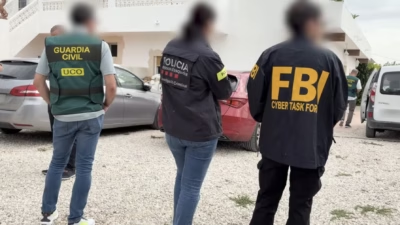
捜査当局はスペイン、ギリシャ、英国、ルーマニアで計8件の家宅捜索を実施しました。証拠品や資産のほか、サーバー5台、KillSecが使用していたドメイン、被害者から盗まれたとみられる少なくとも110TBのデータを押収しています。
Eurojustによると、KillSecの侵入手口は、セキュリティ対策が不十分なアクセスポイントの悪用が中心でした。なかでもクラウドストレージ関連のサービスが、特に狙われやすい領域だったとしています。
同グループは被害組織の環境に侵入した後、機密ファイルを外部に持ち出し、自らが管理するインフラに転送していたとされています。
攻撃者は盗んだデータを交渉材料とし、公開しない見返りに身代金の支払いを要求していました。暗号化によって業務を妨害するタイプのランサムウェアだけに頼らず、データ恐喝の手法を軸にしていたと伝えられています。
被害者には、侵害の証拠として盗んだデータの一部が送りつけられました。要求に応じなかった組織は、ファイルがインターネット上で無料公開されるおそれがありました。Eurojustは、同グループが一部のケースで多額の身代金を受け取ったとしています。
当局は、管理者、開発者、交渉担当、アフィリエイトなど、複数の役割に関わる容疑者を特定しました。16歳の容疑者は、KillSecの管理者であり主要な運営者だったとされています。
2人目の容疑者は開発者とされ、最近18歳になりました。犯行の一部が行われた当時は、まだ未成年だったと伝えられています。容疑者らはオンライン上の偽名を使って身元を隠し、通信には暗号化メッセージングプラットフォームを利用していたとされています。
今回の捜査は、ランサムウェアや恐喝のエコシステムが、役割分担に基づく分散型の構造で動き得ることを示しています。侵入、インフラ管理、交渉、データ公開といった作業を全員がこなす必要はありません。グループはこれらの機能を別々の運営者に分担させることができます。
こうした分業モデルにより、若年層や技術的な経験が浅い人物でも、影響の大きいサイバー犯罪に加わりやすくなります。暗号化サービスや暗号資産による取引、匿名のアカウントの陰に身を隠せることも、その一因です。
Eurojustは、ベルギー、ドイツ、ギリシャ、ルーマニアの当局が参加する共同捜査チームを設置しました。
同機関は、国際的な一斉捜査の実施日に合わせて作戦調整センターも開設しました。容疑者の特定、インフラの把握、証拠の押収、資金の流れの分析を支援しています。
Europolは、インテリジェンス報告、デジタルフォレンジックの支援、民間部門との調整、暗号資産の追跡能力を提供しました。
当局は今後、押収した機器、サーバー、盗まれたデータを分析します。これにより、新たな被害者や攻撃、インフラ、資金の流れ、共犯者の可能性を明らかにする方針です。
防御側にとって、この事件は次の対策の重要性を改めて示しています。クラウドに面したアクセスポイントを堅牢化すること、多要素認証を徹底すること、異常なデータ転送を監視することです。データ窃取型の恐喝事案に備え、検証済みのインシデント対応手順を整備しておくことも欠かせません。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業の負担を減らしています。チームでの導入を検討する
翻訳元: https://cyberpress.org/16-year-old-alleged-killsec-ransomware-operator-arrested/