正規の従業員アクセスを手に入れれば、犯罪者は組織の外からでは突破が難しいセキュリティ対策を回避できます。Intel 471が公開した報告書「Insiders for Hire: Underground Recruitment, Access Claims and Insider-Enabled Services」によると、情報の照会、アカウントのリセット、取引の承認、配送内容の変更といった日常的な業務が、犯罪者の顧客に向けて売られるサービスになり得ます。
内部者の権限を売買する市場
サイバー犯罪者は特定の組織の従業員を探し、適任者を見つけてもらうために仲介者や紹介者へ報酬を提示していました。また、従業員の権限によって可能になると称するサービスも宣伝していました。
分析した85件の記録のうち、45件が従業員の勧誘に関するもので、最大のカテゴリーでした。別の15件は内部者としての能力を主張する内容で、うち11件が内部アクセスの主張でした。12件は内部者を利用したサービスを宣伝していました。残りの記録は、アクセス権やデータの販売、勧誘ガイド、苦情などでした。
攻撃者が求めていたのは、次のようなことができる従業員です。機密情報の取得、アカウントの操作、SIM(加入者識別モジュール)スワップの手助け、配送への干渉、不正行為の実行、侵入や恐喝の支援などです。
従業員の権限を利用できると称してサービスを宣伝する攻撃者もいました。一方、買い手や協力相手は、より広範な犯罪計画のためにこうした能力を求めていました。犯罪フォーラムやメッセージングプラットフォーム、その他の市場が参加者をつなぎ、勧誘、宣伝、紹介、交渉の場として機能していました。
犯罪者による内部協力者の勧誘と報酬の仕組み
勧誘者は、公開での募集、個別の接触、紹介、仲介者、提携の提案などを使って、内部協力者になり得る人物を探していました。紹介や仲介を使えば、犯罪者は勧誘そのものを外部に委託できます。内部者を自称する人物が、自らのアクセス権や協力を持ちかけるケースもありました。だましの手口を使ったり、時間をかけて相手との関係を築いたりする勧誘者もいました。
意図的な雇用を装った手口では、攻撃者は標的組織の求人に応募し、採用後に自らの権限を悪用する協力者を探していました。ほかの勧誘モデルは、貴重な情報やシステム、業務プロセスを管理する立場にある現職の従業員に狙いを定めていました。
宣伝されていた報酬モデルは、操作ごとの支払い、アクセス権やデータの一回限りの販売、紹介・勧誘手数料、収益分配、継続的な取り決めなどです。支払いは内部者本人、仲介役、あるいは役割に応じた複数の参加者に渡る場合がありました。
攻撃者は、信頼を管理しリスクを減らすために、エスクロー、段階的な支払い、本人確認の要件、その他の取引管理を使うか、提案していました。
内部者の需要が確認された運輸業界
サンプルの中で最も多く言及された業種は運輸で19件のリードに登場しました。次いでテクノロジーが17件、通信が15件でした。さらに26件は複数業種にまたがるか、特定の業種に確実に分類できないものでした。
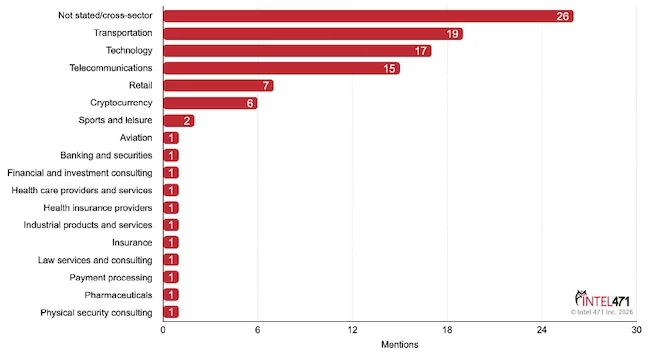
内部者関連のリードで標的として言及された業種の分布
1件のリードが複数の業種に言及する場合があるため、各割合は排他的ではありません。これらはサンプルに含まれる業種を示すものであり、業種ごとに内部者による脅威がどの程度一般的かを測るものではありません。
犯罪者は、荷物の所在確認、保留、転送先の変更や、関連記録の改ざんができる運輸業界の内部者を求めていました。通信業界では、アカウント侵害や詐欺を後押しするため、SIMスワップ、契約者情報の照会、アカウントのリセットへの協力を求めていました。テクノロジー関連では、社内のユーザーデータ、アカウント管理、コンテンツ審査、企業の特権アクセスに焦点が当たっていました。
FedExとUPSは、85件のリードのうちそれぞれ9件で言及され、組織別で最多でした。Instagramは4件に登場しました。DoorDash、Facebook、Meta、Verizon、eBayはそれぞれ3件でした。AT&T、Apple、LinkedIn、PayPal、Santander、T-Mobile、UAB Urbo Bankasはそれぞれ2件で言及されました。
翻訳元: https://www.helpnetsecurity.com/2026/10/02/intel-471-insider-threat-recruitment-report/