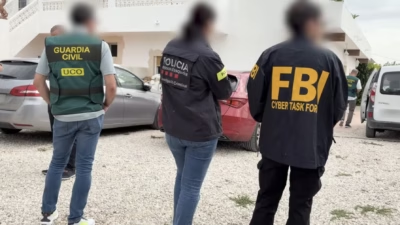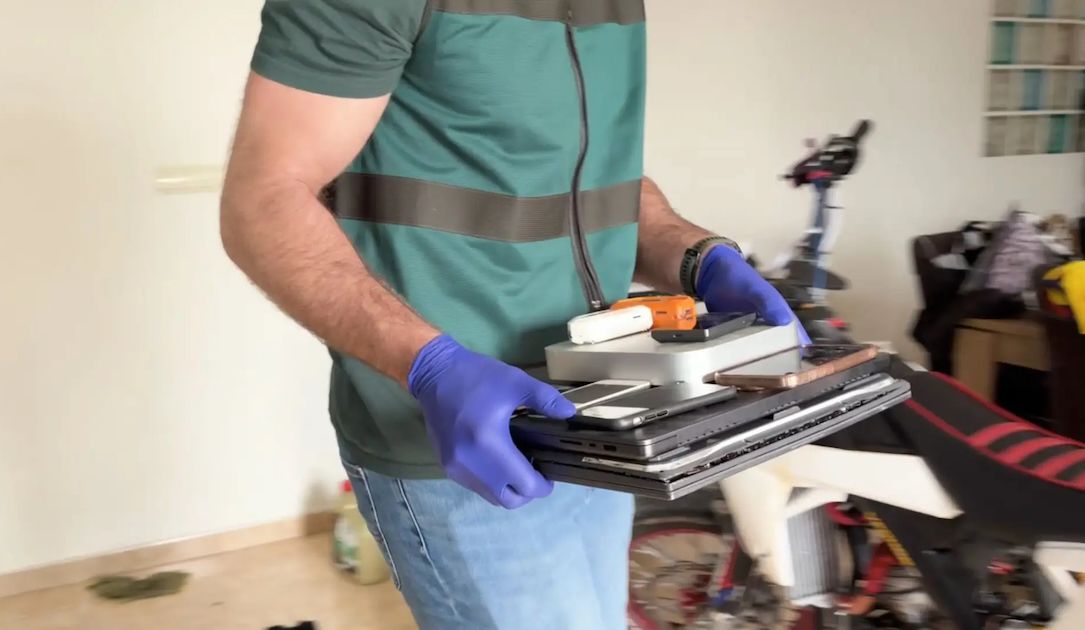
ドイツ当局は、KillSecランサムウェア攻撃グループの首謀者とされる人物が16歳の少年であると特定しました。連携した法執行機関の作戦では、スペイン、ギリシャ、ルーマニア、英国の8カ所が捜索され、3人の容疑者が逮捕されています。
ハンブルク警察は10月1日の声明で、捜査当局がKillSecのリークサイトも掌握し、不正アクセスのさらなる拡大を防ぐため、少なくとも110TBのデータを確保したと明らかにしました。
「Operation KillSwitch」によるサイバー犯罪グループの摘発
今回の摘発は、ドイツの法執行機関が主導した国際捜査「Operation KillSwitch」によるものです。捜査対象は、世界で約1,000件に上るKillSecによるものと疑われるサイバー攻撃で、そのうち少なくとも70件は政府機関を狙ったものでした。捜査当局はこれまでに、約500件で攻撃が成功したことを確認しています。
捜査には、ドイツ、米国、英国、スペイン、ルーマニア、ギリシャなど複数の国の当局が参加しました。国際的な取り組みはEuropolとEurojustが調整し、セキュリティ企業のBitdefenderとGroup-IBが技術面で支援しました。
Europolは報道発表で、「今回の連携した行動では、KillSecの背後にいる人物と、彼らが依存していたシステムの両方を標的にしました」と述べています。当局は4カ国で8軒の住居を家宅捜索し、3人を仮逮捕しました。さらに、KillSecが活動の管理や被害者データの保管に使っていた5台のサーバーなどのインフラを押さえたということです。「当局はKillSecが運営していたドメインも掌握し、訪問者を法執行機関の差し押さえ通知ページへ転送しました」としています。
Reutersによると、この16歳の少年はルーマニア国籍で、スペインのアリカンテで逮捕されました。Reutersは、Europolの報道官が少年をKillSecの「管理者」と説明したと伝えています。これとは別に、米司法省はKillSecに関与した疑いで、オランダ国籍のFouad Eltibrizi容疑者を起訴しました。英国警察は9月30日、「Archduke」の通称で知られるEltibrizi容疑者を逮捕しており、米国への身柄引き渡しの準備を進めています。米国では、コンピューターへの不正アクセスの共謀罪に問われる見通しで、有罪となれば最長10年の禁錮刑を科される可能性があります。
日和見的なランサムウェア攻撃を指揮した容疑者
KillSecは2024年に登場した活発なランサムウェアグループです。既知の脆弱性や防御の甘いアクセスポイントを悪用して、特にクラウド環境から企業システムに侵入し、データを窃取する手口で知られていました。その後、リークサイトで被害者を公表し、身代金を支払わなければ盗んだファイルを公開すると脅していたと、Bitdefender DracoTeamのシニア脅威リサーチャーであるAlexandru Nicola Stoica氏はDark Readingの取材に答えています。同氏によれば、捜査当局は、このグループがAIを使ってインフラの構築・維持や被害者候補の選定を行っていた証拠も見つけたということです。
Bitdefenderは2024年からKillSecを追跡してきました。Stoica氏によると、同社は1年以上にわたり、Operation KillSwitchに技術支援、インフラのマッピング、継続的な監視を提供しました。追跡を始めてから、KillSecのリークサイトには300件近い被害者が掲載されたと同社は確認しています。
Stoica氏は「このグループは2025年に126件、2026年に25件の被害者を掲載しました。直近の掲載は、同グループが最後に使っていたリークサイトで、摘発当日の12日前にあたる9月18日です」と説明します。ただし、リークサイトの掲載件数が、攻撃者が主張する実際の被害者数を必ずしも反映しているわけではないと注意を促しています。同氏は「KillSecは標的選びの大半が日和見的です。被害者の損失額については、見積もりを持っていません」と付け加えました。
翻訳元: https://www.darkreading.com/cyberattacks-data-breaches/killsec-ransomware-mastermind-16-year-old