結論を先に言うと: Sysdig(オープンソースのFalcoをベースとする)はコンテナ・Kubernetesのランタイム保護の深さでトップクラスです。Prisma Cloudはサーバーレスを含むワークロード保護の幅広さで先行しています。Aquaはクラウドネイティブなライフサイクル全体のセキュリティで優位に立ち、WizとCrowdStrikeはプラットフォーム全体の相関分析で強みを発揮します。
Softwaresupply chain
カテゴリーに関する補足:Illumioはマイクロセグメンテーション、FidelisはNDR/XDRによる封じ込め・検知レイヤーであり、いわゆる古典的なCWPPとは性質が異なる点にご留意ください。
クラウドセキュリティポスチャー管理(CSPM)がクラウド環境の設定状況を評価し、設定ミスや露出した資産を検出するのに対し、クラウドワークロード保護プラットフォーム(CWPP)は仮想マシン、コンテナ、Kubernetesクラスター、サーバーレス関数など、実際に稼働しているものをビルドパイプラインから稼働中のランタイムに至るまで保護します。
つまりCSPMはクラウドがどう設定されているかを教えてくれるのに対し、CWPPは仮想マシンやコンテナ、Kubernetes、関数といった、実際に動いているものをビルド段階からランタイムまで守る役割を担います。2026年の調達における最大の争点はエージェント戦略です。エージェントレススキャンはカバレッジとスピードで優位に立つ一方、ランタイムエージェントはリアルタイムの防御で強みを発揮します。成熟したプログラムでは両者を組み合わせるのが一般的です。
価格はワークロード数に応じて決まりますが、「ワークロード」の定義自体がベンダーごとに大きく異なるため、見積もり金額も大きく変動する点に注意が必要です。本稿では12のソリューションを取り上げ、ツールごとの詳細な比較に加え、セグメンテーションやNDRといった隣接領域の課題(ランサムウェアや横方向移動への対策として依然重要)を解決するベンダーについては、そのカテゴリー上の位置づけも率直に解説します。本稿は編集部による評価であり、価格はあくまで料金モデルに基づくものです。
目次
1. 意思決定マトリクス
2. 12のソリューション詳細解説
3. 比較表全体
4. 購入ガイド
5. よくある質問
意思決定マトリクス
| こんなニーズには… | 候補 | 理由 |
| K8s/コンテナのランタイム保護を最も深く | Sysdig、Aqua | Falcoの血統/ライフサイクルの深さ |
| 最も幅広いワークロードカバレッジ | Prisma Cloud | ホスト→コンテナ→サーバーレスまで対応 |
| エージェントレス優先でスピード重視 | Wiz、Orca系のスキャン | 数日で全体を可視化 |
| エンドポイントとクラウドを一つのプラットフォームで | CrowdStrike、SentinelOne、Defender | コンソールの統合 |
| 東西方向(ラテラル)の封じ込め | Illumio(マイクロセグメンテーション) | 被害範囲の制御 |
| 無料のランタイム保護の土台 | Falco(Sysdig系譜のOSS) | 0ドルでランタイム検知 |
12のソリューション詳細解説
1. Trend Micro(Cloud One Workload Security)
概要。ハイブリッド環境向けの定番選択肢(Deep Securityの系譜)です。ベアメタルのデータセンター、クラウドVM、コンテナにまたがってアンチマルウェア、仮想パッチ適用機能付きのホストIPS、整合性監視、アプリケーション制御を提供します。継続的なパッチ更新により、Trend Micro Deep Securityエージェントに存在したLinuxの脆弱性のようなセキュリティ課題に対処します。
Softwaresupply chain
主な機能: 仮想パッチ(ホストIPS)、ファイル整合性監視(FIM)/ログ検査、アンチマルウェア、コンテナ/サーバーレスモジュール、ハイブリッド・マルチクラウド対応。
価格モデル: ワークロード時間/インスタンス単位(公開されているクラウド料金)、または見積もり対応。
おすすめの対象: レガシーシステムや変更を凍結しているサーバーを含むハイブリッド環境。
長所: 仮想パッチによるコストパフォーマンス、公開された料金体系、幅広い対応範囲。
短所: コンソールが重め。コンテナのランタイム保護の深さはSysdig/Aquaに及びません。
2. Aqua Security
概要。クラウドネイティブなライフサイクル全体を専門とするベンダーです。コンテナイメージスキャン、ソフトウェアサプライチェーンセキュリティ、Kubernetesのポスチャー監査、ランタイムのドリフト防止機能を提供し、Aqua Securityのスキャナー「Trivy」が受けたサプライチェーン攻撃に関する調査を経てもなお、高い耐性を維持しています。
主な機能: Trivy系譜のスキャン機能、ランタイムポリシー/ドリフト防止、K8s・サーバーレスセキュリティ、サプライチェーン(SBOM)制御、CNAPPへの拡張。
価格モデル: ワークロード単位/見積もり対応(OSS版のTrivyは無料)。
おすすめの対象: コンテナ中心のエンジニアリング組織。
長所: ライフサイクル全体をカバーする深さ、OSS(Trivy)による信頼性、K8sに関する専門知識。
短所: コンテナ以外の領域へのプラットフォームの広がりはまだ発展途上。エンタープライズ向けの価格設定。
3. Palo Alto(Prisma Cloud)
概要。CWPPの幅広さを測る基準となる存在です。Defenderエージェントとエージェントレススキャンを組み合わせ、ホスト、コンテナノード、サーバーレスアーキテクチャ全体を保護します。統合されたポスチャー管理とランタイム制御を提供する、最も広く採用されているエンタープライズクラウドセキュリティ企業の一つに数えられます。
主な機能: ホスト/コンテナ/サーバーレス保護、エージェント方式とエージェントレス方式の両対応、WAAS(Web/APIセキュリティ)、CI/CDスキャン、CNAPP連携。
Softwaresupply chain
価格モデル: クレジット制(公開ガイドあり、エンタープライズは見積もり対応)。
おすすめの対象: ワークロード保護とポスチャー管理を一つのプラットフォームに統合したい企業。
長所: カバレッジの網羅性、CNAPPとの統合。
短所: クレジット制度がやや複雑。運用面での負担が大きい。
4. Illumio
概要。 カテゴリーに関する補足:古典的なCWPPではなくマイクロセグメンテーションに分類されます。Illumioはアプリケーション間の依存関係をリアルタイムで可視化し、きめ細かな東西方向のセグメンテーションを実施します。侵害された単一のワークロードがネットワーク全体に横展開するのを防ぐ、エンタープライズ向けゼロトラストセキュリティソリューションにおける不可欠な制御機能の一つです。
主な機能: アプリケーション依存関係のマッピング、ラベルベースのセグメンテーションポリシー、ランサムウェアの封じ込め、クラウド・データセンター・エンドポイントにまたがる適用、侵害封じ込めに関する指標。
価格モデル: ワークロード単位/見積もり対応。
おすすめの対象: CWPPの代替としてではなく併用する形で、重要なワークロード周辺での横方向移動を封じ込めたい組織。
長所: 業界屈指の封じ込め能力。可視化から始める導入プロセス。
短所: ワークロード自体のスキャンや保護は行いません。ポリシー運用プログラムが必要です。
5. Microsoft Defender for Cloud(ワークロードプラン)
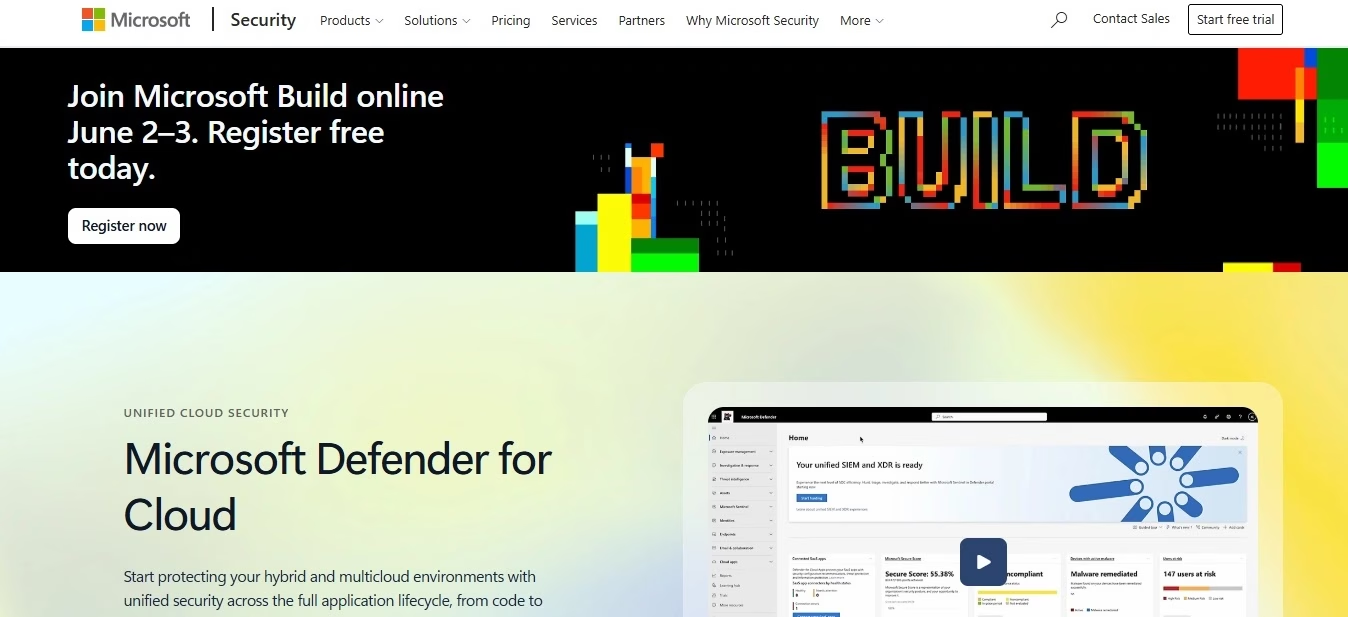
概要。Microsoft Defender for Cloudは、リソースごとに専用のワークロード保護プラン(Defender for Servers、Containers、Databases、Storage)を提供し、EDR、脆弱性管理、ランタイムの振る舞い検知をAzureおよびマルチクラウド環境全体に拡張します。ネイティブな統合とArcベースのハイブリッド対応力により、クラウドセキュリティのトッププロバイダーの一つとして評価されています。
主な機能: Defender for Servers/Containersプラン、エージェント方式とセンサー方式の選択肢、K8sランタイム検知、レジストリスキャン、Arcによるハイブリッド対応。
価格モデル: リソース単位/月の公開プラン。
おすすめの対象: Azure中心、あるいはArcで管理するハイブリッド環境。
長所: 透明性の高い価格体系、ネイティブな統合、プランのモジュール性。
短所: マルチクラウド対応の同等性はCNAPP専業ベンダーに及びません。プランが乱立しがちです。
6. Fidelis Security(CloudPassageの系譜)
概要。 カテゴリーに関する補足:主にNDR/XDRに分類されます。Fidelis(CloudPassage Haloの技術を取り込んだ製品)は、クラウドワークロードのポスチャー管理をネットワーク検知・対応(NDR)ソリューションと統合し、詳細なセッションレベルのフォレンジックとネットワークレベルでの攻撃者の迎撃を実現します。
主な機能: 詳細なセッション検査を伴うNDR、Halo系譜のクラウドワークロードポスチャー管理、デセプション、XDR連携。
価格モデル: 見積もり対応。
おすすめの対象: ネットワークとクラウドのテレメトリを統合し、検知主導で運用したいプログラム。
長所: ネットワーク領域における検知の深さ、フォレンジック機能。
短所: コンテナランタイム保護の分野ではリーダー格ではありません。現行のHalo製品体系については最新情報の確認が必要です。
7. CrowdStrike(Falcon Cloud Security)
概要。Falconは、CrowdStrikeが得意とする攻撃者視点のエンドポイント保護をクラウドワークロードにまで拡張した製品です。VMおよびコンテナに対するリアルタイムのランタイム防御、脅威ハンティング、ポスチャースキャンを提供し、Falconセンサーの脆弱性やカーネルレベルの攻撃に対しても高い耐性を維持しています。
主な機能: ランタイムのワークロード/コンテナ保護、エージェントレススキャン、K8sのアドミッション制御・可視化、OverWatchによる脅威ハンティング、EDRコンソールとの統合。
価格モデル: ワークロード単位、モジュール式。
おすすめの対象: エンドポイント保護とクラウドランタイム保護を統合したいCrowdStrike導入済み環境。
長所: 検知技術における実績、シングルエージェントによるコスト効率。
短所: コンテナネイティブな保護の深さはSysdig/Aquaと比べるとまだ発展途上です。モジュール追加によるコスト増。
8. Datadog(Cloud Security / CSM + Workload Protection)
概要。エンジニアリング向けのオブザーバビリティ機能にセキュリティを直接組み込んだ製品です。DatadogはeBPFベースのランタイムワークロード保護とポスチャーチェックを、APM(アプリケーションパフォーマンス監視)やログ機能と並べて提供しています。その裏付けとなっているのが、実際に稼働しているサービスに存在する悪用可能な脆弱性に関するDatadogの調査です。
主な機能: eBPFによるランタイム検知、CSMによるポスチャー管理、オブザーバビリティと連動した脆弱性の相関分析、統一されたタグ付け、公開された1ホスト単位の料金体系。
価格モデル: ホスト単位/月の公開階層プラン。
おすすめの対象: Datadogを標準採用しているエンジニアリング組織で、ワークロードセキュリティを追加したい場合。
長所: オブザーバビリティとの融合、透明性のある料金体系、開発者からの高い採用率。
短所: SOCレベルの対応ツールはEDR系譜の競合と比べると軽量です。
9. Sysdig(Secure)
概要。Kubernetesランタイム保護の基準となる存在です。オープンソースのFalco(Sysdigが生み出した、CNCFのランタイム検知標準)をベースに、Linuxカーネル内のシステムコールを直接検査します。Sysdig脅威リサーチチームが実際に進行中のクラウド侵害を追跡し、実際にメモリ上でロードされ実行されているコンポーネントを優先することで、CVEに関するノイズを削減しています。
主な機能: Falcoベースのランタイム検知、実行中の脆弱性の優先度付け、K8s/ネットワークポリシー、CDR(クラウド検知・対応)、ポスチャー管理との統合。
価格モデル: ワークロード単位/階層プラン(Falco自体は無料のOSS)。
おすすめの対象: K8s中心の環境で、ランタイムの実態把握を重視する組織。
長所: ランタイム保護の深さとOSSによる無料の土台、ノイズの削減。
短所: 十分な価値を得るにはエージェント導入が前提となります。コンテナ中心の視点です。
10. SentinelOne(Singularity Cloud Workload Security)
概要。自律型の防御機能をクラウドにまで拡張した製品です。eBPFエージョントがAIによる振る舞い検知と自動対応でVMおよびK8sワークロードを保護し、Singularityのデータレイクと連携することで、複数の領域をまたいだ相関分析を実現しています。
主な機能: eBPFランタイムエージェント、自律的な検知・対応、K8s対応、クラウドデータレイクとの相関分析、フォレンジック機能での可視化。
価格モデル: ワークロード単位/階層プラン。
おすすめの対象: 自動化を重視するチーム、および既存のSentinelOne導入環境。
長所: 対応の自律性、Linux/K8s向けエージェントの強さ。
短所: クラウドネイティブなポスチャー管理の幅広さはCNAPPのリーダー格には及びません。階層プランによるコスト。
11. Wiz
概要。エージェントレスを前面に打ち出し、プラットフォームの速度でワークロードリスクに対応する製品です。エージェントを使わずにあらゆるVM、コンテナ、関数をスキャンし、Security Graphで相関分析を行いながら、リアルタイムでのブロックが重要な場面では軽量なランタイムセンサーを追加投入します。
主な機能: エージェントレスによるワークロードスキャン、Security Graphによる相関分析、オプションのランタイムセンサー、コンテナ/K8s対応、迅速な導入。
価格モデル: ワークロード単位/見積もり対応(Googleによる買収合意の状況は要確認の変動要素)。
おすすめの対象: エージェントの深さよりも、相関分析されたリスクの把握とカバレッジを優先するプログラム。
長所: 数日でカバレッジを確立できるスピード、優れた優先度付けの精度。
短所: 高度なランタイムブロックにはセンサーが必要です。価格はプレミアム水準です。
12. Check Point(CloudGuard Workload)
概要。CloudGuardは、Check Pointが得意とする「予防第一」の思想をワークロード保護にまで拡張した製品です。ThreatCloudの脅威インテリジェンスを活用したコンテナ・サーバーレス保護機能を備え、CloudGuardのポスチャー管理や、より広範なInfinityアーキテクチャとも統合されています。
主な機能: コンテナ/サーバーレスのランタイム保護、イメージの安全性保証、ThreatCloudの脅威インテリジェンス、ポスチャー管理との統合、Infinityによる一元化。
価格モデル: 資産単位/階層プラン。
おすすめの対象: Check Point導入済みの環境で、予防機能をクラウドワークロードにまで拡張したい場合。
長所: 予防重視の実績、スイート製品としてのコストパフォーマンス。
短所: クラウドネイティブ分野での知名度は専業ベンダーに及びません。エコシステム全体での価値が前提となります。
比較表全体
| ソリューション | ランタイムエージェント | エージェントレス | K8s対応の深さ | サーバーレス | 価格 |
| Trend Micro | あり | 一部対応 | 良好 | あり | 公開/ワークロード単位 |
| Aqua | あり | あり | トップクラス | あり | ワークロード単位 |
| Prisma Cloud | あり | あり | トップクラス | あり | クレジット制 |
| Illumio | セグメンテーション | あり(マッピング) | 一部対応 | なし | ワークロード単位 |
| Defender for Cloud | あり | あり | 良好 | 一部対応 | 公開/リソース単位 |
| Fidelis | センサー主導 | 一部対応 | 限定的 | なし | 見積もり対応 |
| CrowdStrike | あり | あり | 良好 | 一部対応 | ワークロード単位/モジュール制 |
| Datadog | あり(eBPF) | 一部対応 | 良好 | 一部対応 | 公開/ホスト単位 |
| Sysdig | あり(Falco) | あり | トップクラス | 一部対応 | ワークロード単位 |
| SentinelOne | あり(eBPF) | 一部対応 | 良好 | なし | ワークロード単位 |
| Wiz | オプションのセンサー | トップクラス | 良好 | あり | ワークロード単位 |
| Check Point | あり | あり | 良好 | あり | 資産単位 |
購入ガイド
エージェント戦略は意図的に組み合わせましょう:エージェントレス(Wiz型)は数日で環境全体を可視化するのに適しています。一方、リアルタイムでの防御とフォレンジックが重要になる場面、つまり重要な資産やインターネットに露出したワークロードには、まずランタイムエージェント(Sysdig、Aqua、CrowdStrike、SentinelOne、DatadogのeBPF)を優先的に導入すべきです。
重心となる領域に合わせて選定しましょう:K8s中心の環境ならSysdig/Aqua、ハイブリッドなレガシー環境ならTrend Micro(仮想パッチ)、Azure環境ならDefenderの公開プラン、オブザーバビリティ主導ならDatadog、プラットフォームの統合を重視するならCrowdStrike/SentinelOne/Prisma/Check Pointが適しています。
隣接領域は率直に組み合わせて活用しましょう:Illumioのセグメンテーションは、CWPPだけでは止められない脅威を封じ込めます。Fidelis型のNDRは、エージェントが見逃すものを検知します。これらは代替ではなく補完として予算を組むべきです。
実際のワークロード定義に基づいて価格を検討しましょう:vCPU単位かインスタンス単位かPod時間単位かによって見積もり金額は大きく変動します。Microsoft、Datadog、Trend Microは料金を公開しており、比較検討がしやすくなっています。またFalcoというOSSの土台があることで、ランタイム検知の価格を0ドルの水準に保つ健全な基準ともなっています。
重要なポイント:実行中コンポーネントの優先度付け(Sysdig)とグラフによる相関分析(Wiz/Prisma)は、ノイズを削減する二大アプローチです。eBPFはすでにランタイム保護の標準となっています。そして最も重要な指標は、侵害されたワークロードをどれだけ速く封じ込められるか(平均封じ込め時間)です。
よくある質問
2026年時点で最良のCWPPソリューションはどれですか?
コンテナ/K8sのランタイム保護ではSysdigが、幅広さではPrisma Cloudが、クラウドネイティブなライフサイクル全体ではAquaが、エージェントレスによる相関分析ではWizが、プラットフォーム統合ではCrowdStrike/SentinelOneがそれぞれリードしています。またDefender for CloudとDatadogは、公開された料金体系による透明性の面で優れています。最適な選択はワークロードの構成とエージェント導入への許容度によって変わります。
CWPPの価格体系はどうなっていますか?
ワークロード単位・月額の料金体系が主流ですが、「ワークロード」の定義(インスタンス、vCPU、Pod、ホストなど)はベンダーによって異なります。Microsoft、Datadog、Trend Microは料金を公開しており、Prismaはクレジット制を採用しています。その他の多くは見積もり対応です。無料で利用できる土台も存在し、Falco(ランタイム)とTrivy(スキャン)はいずれもOSSです。
エージェントレス型とエージェント型、どちらのCWPPを選ぶべきですか?
両方が必要です。エージェントレスは、数日で環境全体の可視化や脆弱性・ポスチャーの文脈把握を実現します。エージェントは、リアルタイムの防御、ドリフトのブロック、フォレンジックを提供します。成熟したプログラムでは、全体にはエージェントレスを、特に重要なワークロードにはエージェントを導入するという運用が一般的です。
なぜIllumioやFidelisがCWPPのリストに含まれているのですか?
情報源となるリストでは、隣接するレイヤーが一緒に扱われることがよくあります。Illumioはマイクロセグメンテーション(ワークロード間の横方向移動を封じ込める)、FidelisはNDR/XDR(ネットワークレベルでの詳細な検知)に分類されます。いずれもワークロード保護の代替ではなく補完として、クラウド環境の耐性を高める役割を果たします。
無料で使えるCWPPの選択肢はありますか?
OSSによる無料の土台は実際に存在します。Falco(Sysdigが生み出し、現在はCNCFが管理)は無料のランタイム検知を、Trivy(Aqua)は無料のスキャン機能を提供しています。商用プラットフォームは、これらに管理機能、相関分析、大規模な対応能力を上乗せする形になります。
脆弱性とランタイム検知、どちらがより重要ですか?
両者を組み合わせて優先度を付けることが重要です。実行中の脆弱性に関する文脈(そのパッケージが実際にロードされ、外部に露出しているか)と、ランタイムでの振る舞い検知を組み合わせることで、悪用可能な脆弱性の積み残しと、現在進行中の攻撃者の両方を捉えることができます。Sysdig、Wiz、Prismaはそれぞれ異なる角度からこの課題に取り組んでいます。
まとめ
2026年のCWPPは、プラットフォーム選定という枠組みの中に包まれた、実質的にはエージェント戦略の意思決定です。SysdigとAquaはクラウドネイティブなランタイム保護の深さで、Prisma Cloudは幅広さで、Wizはエージェントレスのスピードで、CrowdStrikeとSentinelOneはコンソールの統合力でそれぞれ優位に立っています。Defender、Datadog、Trend Microは料金の透明性を保ち続けており、Check Pointはスイート製品としてのロイヤルティに応える存在です。そしてIllumioとFidelisは、セグメンテーションとネットワーク検知によって側面を固める役割を担っています。
エージェントレスは広く、エージェントは深く運用し、Falcoという無料の土台を手元に確保しつつ、侵害されたワークロードをどれだけ速く封じ込められるかを測定していきましょう。
GBHackersの関連記事:
• おすすめのKubernetesセキュリティツール比較・価格ガイド
• おすすめのサーバーセキュリティソリューション比較・価格ガイド
翻訳元: https://gbhackers.com/best-cwpp-compared/