
2026年版 GCPセキュリティツール11製品を徹底比較:機能と料金
Google Cloudのセキュリティ対策は、すべての組織に含まれるSecurity Command Center Standardを有効にすることから始めるのが、無料で最も効果的な第一歩です。一方、サードパーティ製品では、検出結果の件数やサービスアカウントの乱立によってアタックパスに基づくトリアージが必要になる環境
Google Cloudのセキュリティ対策は、すべての組織に含まれるSecurity Command Center Standardを有効にすることから始めるのが、無料で最も効果的な第一歩です。一方、サードパーティ製品では、検出結果の件数やサービスアカウントの乱立によってアタックパスに基づくトリアージが必要になる環境
監査を控えるほとんどのチームにとって、総合的に最適なコンプライアンス自動化プラットフォームはVantaです。最も有力な対抗馬はDrataで、両者のどちらを選ぶかは、連携機能とフレームワーク間クロスウォーク(対応付け)のコスト効率で判断するとよいでしょう。 技術面のセキュリティ態勢を示す証跡については、無料のオープンソ
コンテンツ&ブランドマーケティングマネージャー今日のデジタル企業は、クラウドを活用することで成長を遂げています。コスト削減、スケーラビリティ、そしてリソース・アプリケーション・データへのシームレスなアクセスといった利点は、ビジネスの俊敏性、コラボレーション、イノベーションを促進する上で欠かせません。企業の94%
サイバーセキュリティチームは、構造的な戦いに苦戦しています。もはや最大の課題は検知ではなく、露出(エクスポージャー)そのものだからです。 クラウドワークロード、API、SaaS連携、そして追加されるアイデンティティのひとつひとつが、攻撃者に悪用され得る侵入経路を増やしています。この累積的なフットプリントは、ほと
動く標的を、静止した一枚の画像だけを見て守ろうとする——今日の多くのクラウドセキュリティ戦略は、まさにそのような状態に陥っています。設定ミスをスキャンしたり、ポリシー整合性をチェックしたりするツールは確かに役立ちますが、リアルタイムで起きていることまでは見えません。そしてクラウドの世界では、リアルタイムこそがすべてです
「ShutterGap」と名付けられたクラウドセキュリティツールの重大な盲点により、数百万件ものAWSリソースが短時間だけ公開状態にさらされ、従来型の監視ツールが検知するより前に消えてしまうことが明らかになりました。 研究者のAriel Litmanovich氏、Tom Tsabar氏、Ido Dar氏は、通常24時
Aryon の調査により、極めて機密性の高い情報を含む短命なクラウドリソースが毎年3,731,699件も一般公開状態で露出していることが明らかになりました。この問題は、公開共有機能をサポートするAWSサービスを利用しているあらゆる組織に影響を及ぼします。 こうした露出は数分から数時間しか続
おそらく貴社は数百もの SaaS アプリを利用していますが、セキュリティチームはそれらに実際に誰がアクセスできるのかを把握できていない可能性が高いです。 私が支援している組織の多くは、クラウドセキュリティに多額の投資をして

eSecurity Planet のコンテンツおよび製品推薦は編集上独立しています。パートナーへのリンクをクリックすると収益が発生する場合があります。 詳細はこちら このガイドは、2026年のモダンなクラウド環境全体においてクラウドの可視性、データ保護、コンプライアンスを向上させたいクラウドセキュリティチーム、

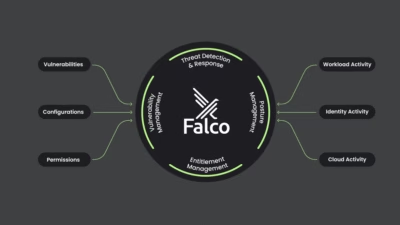
Sysdigなどの最新のクラウドセキュリティ体勢管理(CSPM)プラットフォームは、誤設定、リスク、およびCISなどのベンチマークへの環境の適合方法について強力な洞察を提供します。Sysdigはまた、ヘッドレスクラウドセキュリティを導入した最初のプロバイダーでもあり、CSPMカスタムコントロールなどの機能をユーザーイン
すべての記事を読み込みました