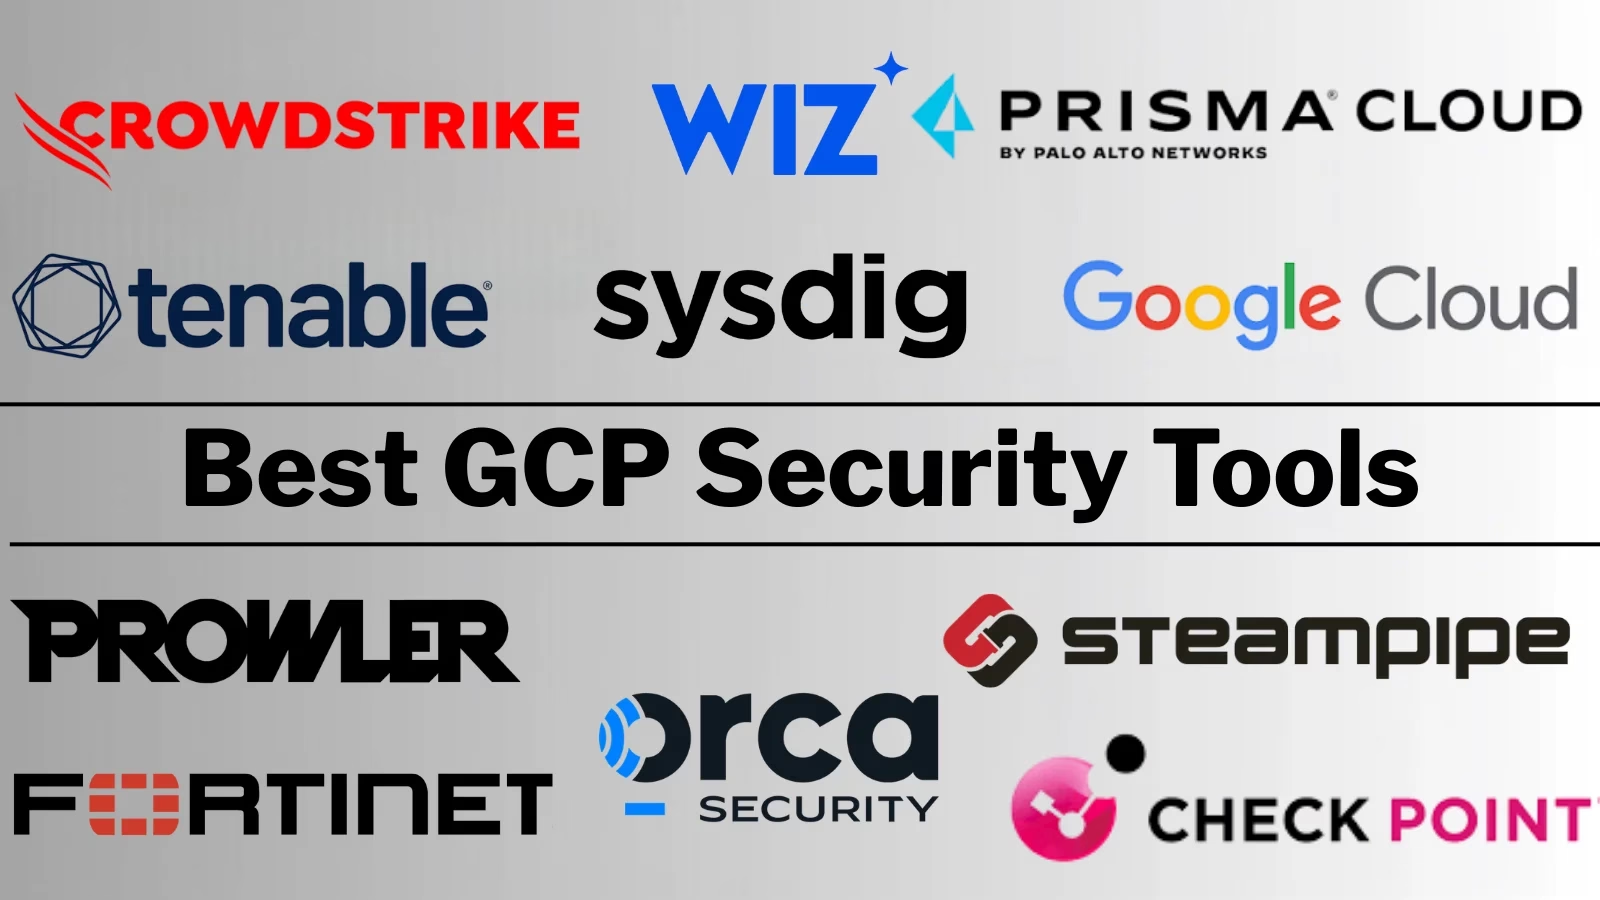
Google Cloudのセキュリティ対策は、すべての組織に含まれるSecurity Command Center Standardを有効にすることから始めるのが、無料で最も効果的な第一歩です。一方、サードパーティ製品では、検出結果の件数やサービスアカウントの乱立によってアタックパスに基づくトリアージが必要になる環境に、Wizが最適です。
Websitesecurity audit
本ガイドでは、GCPのセキュリティツールを機能と料金体系の観点から比較します。古いベンダーリストに重複して載っている製品は整理しました(Ermeticは現在Tenableの一部です)。また、Forsetiは非推奨のため、新規構築では使わないでください。
• 無料・ネイティブで始めるなら:Google Security Command Center Standard(標準搭載)
• サードパーティ製の総合力:Wiz(プロジェクト横断のアタックパス・トリアージ)
• GKEランタイム保護:Sysdig(Falco由来の深いシステムコール監視)
• 無料のコンプライアンスチェック:Prowler(オープンソース)
• サービスアカウント/IAMの乱立対策:Tenable Cloud Security(Ermetic由来)
• 新規構築では避けるべき:Forseti(非推奨、メンテナンス終了)
| 製品 | 最適な用途 | 際立った機能 | 料金体系 | 編集部評価* |
| SCC (Google) | ネイティブ(基本〜高度) | Standardティア標準搭載 | 標準搭載+有料ティア | 4.6/5 |
| Wiz | アタックパス・トリアージ | Security Graph | ワークロード単位(見積もり) | 4.7/5 |
| Sysdig | GKEランタイム | 実使用中CVEのフィルタ | ワークロード単位 | 4.5/5 |
| Prowler | 無料のコンプライアンス | CIS/NISTのOSSチェック | 無料 | 4.5/5 |
| Tenable (Ermetic) | IAM/CIEMの深さ | 権限分析+JIT | リソース単位 | 4.4/5 |
| Orca | エージェントレスの速さ | SideScanning | ワークロード単位(見積もり) | 4.4/5 |
| Prisma Cloud | エンタープライズ向けの幅広さ | 最多のモジュール | クレジット | 4.4/5 |
| CrowdStrike | SOC運用の継続性 | ランタイム+ハンティング | ワークロード/モジュール単位 | 4.3/5 |
| Fortinet (Lacework) | 異常検知 | Polygraphエンジン | 見積もり | 4.1/5 |
| Check Point | Check Point導入環境 | GSLポリシー | アセット単位 | 4.0/5 |
| Steampipe | SQLベースのGCP監査 | カスタムSQLによるコンプライアンスチェック | 無料OSS | 4.3/5 |
評価スコアは調査に基づく編集部の評価であり、ラボでの検証や有償の掲載枠は含まれません。
評価方法
ベンダーのドキュメント、公開されている料金・ティア構成、機能データ、実務者の声をもとに、構造化された調査ベースの評価を行いました。実機ラボでの検証は行っておらず、ベンダーからの支払いや影響もありません。
GetDatabase Tools
評価基準には重みを付けています。GCPネイティブな対応の深さ(組織階層、サービスアカウント分析、GKE)、優先順位付けの品質、料金の透明性、無料レイヤーの活用度(SCC Standard+Prowler OSS)、そしてベンダーの存続性と情報の鮮度です。このカテゴリーには非推奨ツールが1つあり、古いリストが見落としている買収も2件あります。
1. Google Security Command Center:ネイティブ対応の土台にして上限
最適な用途:導入初日からのすべてのGCP組織。
Security Command Center StandardはGCPに標準で含まれ、組織全体のアセットインベントリ、設定ミスの検出、基本的な脅威シグナルを提供します。PremiumとEnterpriseのティアでは、Event Threat Detection、コンテナ脅威検出、アタックパス・シミュレーション、コンプライアンス監視が加わります。
主な機能:– 組織レベルでStandardティアを標準搭載 – イベント/コンテナ脅威検出(有料ティア) – アタックパス・シミュレーション(Enterprise) – コンプライアンスダッシュボード – Chronicle/SecOpsとの連携
長所:無料の土台になる。組織階層の把握が最も深い。ネイティブな修復コンテキストを備える。
短所:GCP専用。最も強力な検出機能は有料ティアにある。
料金:Standardは標準搭載。Premium/Enterpriseはティアや利用量に応じた課金。
際立った特長:Googleと同じ視点で組織を見渡せる唯一のツールです。ベンダーに問い合わせる前に、まず有効化しましょう。
2. Wiz:サードパーティ製プラットフォームの最有力
最適な用途:複数プロジェクトにまたがる環境で、リスクを1つの優先順位付きキューにまとめたい場合。
組織ノードにエージェントレスで接続し、Wizはクラウドの設定ミス、サービスアカウントの権限、脆弱性、外部露出を相関分析します。そして、Security Graphを通じて優先度の高い「危険な組み合わせ」として提示し、数日で環境全体に効果をもたらします。
Vulnerabilitydatabase access
主な機能:– 組織全体のエージェントレススキャン – 危険な組み合わせによるアタックパス – サービスアカウントのリスク分析 – DSPM/CDRモジュール – CI/IaC連携
長所:トリアージが整理される。導入が速い。
短所:見積もり額が高め。Googleによる買収はGCPにとって功罪両面があるため、ロードマップの確約は書面で求めるべきです。
料金:ワークロード単位(見積もり制)。
際立った特長:プロジェクトの乱立を、片付けられるキューに変えます。Googleとの買収は、GCP中立性について確認すべき理由にもなっています。
3. Sysdig:GKEランタイム保護に最適
最適な用途:Kubernetesを中心としたGCP環境。
Falcoの開発元であるSysdigは、システムコールレベルでのGKE検出に加え、実際に使用中の脆弱性だけを絞り込むフィルタを提供します。パッチ対応の対象は、実際に読み込まれているものだけに絞られます。さらにGCP監査ログによる検出も組み合わせています。エージェント型ランサムウェアの攻撃キャンペーンのような高度な脅威の調査でも知られています。
主な機能:– Falcoベースのランタイム検出 – 使用中CVEの優先順位付け – GKEのネットワーク可視化 – クラウド検知・対応 – レジストリスキャン
長所:ランタイムの証拠が得られる。対応の滞留が解消する。OSS由来。
短所:エージェントの運用が必要。コンテナ中心の視点。
料金:ワークロード単位のティア制。FalcoはOSSで無料。
際立った特長:標準を作った開発陣による、システムコールレベルのGKEの実態把握です。
4. Prowler:無料コンプライアンスチェックの最有力
最適な用途:0ドルで、各種フレームワークに対応したセキュリティ態勢の証跡を得たい場合。
Prowlerは、CIS、NIST、PCIに対応したオープンソースのチェックをGCPプロジェクト全体に実行できます。スクリプト化でき、CIとも相性が良く、独立したセカンドオピニオンとして監査人からも信頼されます。
主な機能:– GCP向けのCIS/NIST/PCI対応チェック – 複数プロジェクトのスキャン – CLI/CIによる自動化 – 証跡のエクスポート – SaaS管理はオプション
長所:無料。各フレームワークに精通。ベンダー非依存。
短所:ある時点のスナップショット。運用はエンジニアリング側の担当。
料金:無料OSS。SaaSはオプション。
際立った特長:cronジョブ1つで実現できる、コンプライアンスの土台です。
5. Tenable Cloud Security:IAM乱立対策に最適(元リストの「Ermetic」を統合)
最適な用途:サービスアカウントの混乱が最大のリスクとなっている環境。
統合に関する注記:元のリストではErmeticとTenableが別々に挙げられていますが、買収後は同一の企業です。
GCPのIAMは継承関係が複雑ですが、Ermetic由来のエンジンは、有効権限の分析とJITアクセスにおいて、Tenable Cloud Securityの中で今もベンチマークとなっています。
主な機能:– プロジェクト/フォルダ横断の有効権限分析 – サービスアカウントとキーのリスク分析 – JITアクセスのワークフロー – エージェントレススキャン – Tenable Oneとの統合
長所:CIEMが深い。JITを含む。エクスポージャー管理プラットフォームとの相乗効果がある。
短所:より広範なCNAPPとしては統合の途上にある。Tenable VMを利用している場合は、バンドル価格を求めることになる。
料金:リソース単位。Tenable Oneのバンドルあり。
際立った特長:GCPの本質的な問い、つまり「どのプリンシパルが、どこから継承した、どんな権限を実際に持っているのか」に答えます。
6. Orca Security:エージェントレスの有力な選択肢
最適な用途:ワークロードに手を加えず、環境全体を可視化したい場合。
Orca SecurityはSideScanningにより、すべてのプロジェクトのワークロードを帯域外で読み取ります。脆弱性、マルウェア、設定ミス、露出したデータを、アタックパスのコンテキストとともに統合し、数時間で可視化します。
主な機能:– エージェントレスのSideScanning – アタックパスの優先順位付け – PII/シークレットの検出 – CSPMとCIEMの統合 – 迅速なオンボーディング
長所:速い。網羅性が高い。データを意識したコンテキストを提供する。
短所:ランタイムでのブロックには限界がある。見積もり額が高め。
料金:ワークロード単位(見積もり制)。
際立った特長:キックオフ会議が終わるまでに、環境全体の実態が分かります。
7. Palo Alto Prisma Cloud:エンタープライズ向けの幅広さ
最適な用途:マルチクラウドを単一のプラットフォームに集約したい大企業。
Prisma Cloudは、GCPに完全対応したCSPM、ワークロード防御、CIEM、IaC、Web/APIセキュリティを備え、最も充実したコンプライアンスライブラリも用意しています。大規模なセキュリティプログラムを単一契約で賄えるソリューションです。
主な機能:– GCPに完全対応したCNAPPスイート – エージェントありとエージェントレスの両方に対応 – 充実したコンプライアンスライブラリ – コードからクラウドまでのスキャン – 自動修復
長所:幅広い。プログラムのガバナンスに向く。
短所:クレジットの見積もりが必要。大企業向けで重厚。
料金:クレジット制。
際立った特長:あらゆる領域を、あらゆる場所で、1回の更新契約でカバーします。
8. CrowdStrike Falcon Cloud Security:SOC運用の継続性に最適
最適な用途:FalconのSOCをGCE/GKEに拡張したい場合。
CrowdStrike Falcon Cloud Securityは、攻撃者インテリジェンスを活用したランタイム保護と、エージェントレスのセキュリティ態勢管理を提供します。クラウドの検出結果は、対応担当者が普段使っているコンソールで確認でき、OverWatchによるハンティングも利用できます。
主な機能:– IOAランタイム保護 – エージェントレスの態勢管理 – マネージドハンティング(オプション) – ID攻撃のコンテキスト – 統合コンソール
長所:検出の実績がある。ワークフローを継続できる。
短所:モジュールの積み上げが必要。態勢管理の深さではグラフ型の先行製品に劣る。
料金:Falconモジュールをワークロード単位で課金。
際立った特長:同じハンターが、新しいフィールドで活躍します。
9. Fortinet (Lacework):異常検知型の検出に最適
最適な用途:ルールを書かずに脅威を検出したい場合。
所有者に関する注記:現在はFortinet傘下のFortiCNAPPです。Polygraphは各プロジェクトの挙動をベースライン化し、異常を複合アラートとして提示します。学習した「通常の状態」によって、未知の脅威を捉えます。
主な機能:– Polygraphの挙動分析エンジン – 複合アラート – CSPMとワークロードのカバレッジ – Fabricとの連携 – マルチクラウドへの同等対応
長所:ルール不要のモデル。アラートの品質が高い。
短所:ベースラインの学習に時間がかかる。買収後の状況を精査する必要がある。
料金:見積もり制。Fabricのバンドルあり。
際立った特長:環境を学習するため、チームが環境を説明する必要がありません。
10. Check Point CloudGuard:Check Point導入環境に最適
最適な用途:Check Pointのガバナンスを、GCPにも広げたい場合。
Check Point CloudGuardは、Dome9由来のCSPMを提供します。GSLによるポリシー・アズ・コードと有効権限分析を備え、ThreatCloudのインテリジェンスで強化されています。既存の顧客向けには、Infinityにバンドルされています。
主な機能:– GSLによる「一度書けば使い回せる」ポリシー – CIEM分析 – インテリジェンスによる強化 – ネットワークスタックとの組み合わせ – ELAへのバンドル
長所:ポリシーの移植性が高い。スイートとしてのコスト面のメリットがある。
短所:自社エコシステムが前提。UXは先行製品に劣る。
料金:アセット単位。ELAに含まれる場合もある。
際立った特長:ファイアウォールからプロジェクトまで、ひとつのポリシー文法で統一できます。
11. Steampipe:SQLベースのGCPセキュリティ監査に最適
最適な用途:柔軟なクエリ駆動のGCPセキュリティ・コンプライアンスチェックを求める、エンジニアリングチームやセキュリティチーム。
Steampipeはクラウドのapiをクエリ可能なテーブルに変換し、SQLでGCPのリソース、設定、IAMの関係、コンプライアンス統制を調べられるようにします。
GCP向けのコンプライアンスモジュールはCIS形式のコンプライアンスクエリを提供しており、かつてForsetiが担っていたポリシー・監査面の役割を代替するのに役立ちます。
主な機能:– SQLベースのGCPセキュリティクエリ – GCPコンプライアンスとCISのチェック – クラウドのインベントリと設定の分析 – カスタムSQLによるセキュリティポリシー – ダッシュボードとレポート – マルチクラウド対応のプラグインエコシステム
長所:オープンソース。カスタマイズ性が高い。SQLベース。包括的なクラウドペネトレーションテストのチェックリストを実行する、エンジニア主導のセキュリティチームに最適。
短所:SQLの知識が必要。チェックの運用やスケジュール設定は自前で行う必要がある。マネージド型CSPMに比べ、すぐに使える度合いは低い。
料金:無料のオープンソース。
際立った特長:固定的なスキャナーに頼らず、GCPのセキュリティ・コンプライアンス要件をレビュー可能なSQLクエリに落とし込めます。
比較表(詳細版)
| ツール | 展開形態 | 主な連携先 | 無料トライアル/ティア | 適した企業規模 |
| SCC | ネイティブ | Chronicle, Pub/Sub | Standardは標準搭載 | 全規模 |
| Wiz | エージェントレスSaaS | 組織ノード, CI/CD | トライアル | 200+ |
| Sysdig | エージェント | GKE, レジストリ | Falco OSS | 200+ (K8s) |
| Prowler | CLI/CI | 任意のパイプライン | 無料OSS | 全規模 |
| Tenable (Ermetic) | エージェントレス | Tenable One | トライアル | 500+ |
| Orca | エージェントレス | チケット管理/SIEM | トライアル | 200+ |
| Prisma Cloud | SaaS+エージェント | 最も幅広い | トライアル | 1,000+ |
| CrowdStrike | エージェント+エージェントレス | Falcon | トライアル | 500+ |
| Fortinet (Lacework) | エージェントレス+エージェント | Fabric | トライアル | 500+ |
| Check Point | SaaS | Infinity | トライアル | 500+ (CP) |
| Steampipe | CLI / SQL | GCP, AWS, Azure, Kubernetes, GitHub | 無料OSS | 全規模 |
評価の前に有効化しましょう。組織ノードでのSCC StandardとCIでのProwlerは無料で導入でき、あらゆるベンダーが超えるべき基準になります。公開バケットを再発見するだけのデモは、その基準を満たしていません。
IDの評価を最も重視してください。GCPの継承モデルでは、サービスアカウントの乱立が環境全体のリスクを増幅させます。CIEMの深さ(Tenable/Ermetic、Wiz)は、評価基準の中で大きな配点に値します。
よくある失敗:古いリストから非推奨ツール(Forseti)を採用する。SCC Standardを有効にしないままプラットフォームを購入する。マルチクラウドセキュリティの文脈でWizとGoogleの中立性の問題を無視する。ワークロード単位の見積もりとSCCのティア料金を、正規化せずに比較する。
ベンダーへの質問例:SCC StandardとProwlerに、何を上乗せできるのか。自社の組織で実際に見せてもらえるか。GKEのノードやPodは、課金上どう数えるのか。Wizについては、GCPのロードマップやマルチクラウドでの中立性について、書面でどのような確約を得られるか。
2026年に最適なGCPセキュリティツールは?
Security Command Center Standardは、必ず有効にすべき無料の出発点です。サードパーティ製プラットフォームではアタックパス・トリアージでWizが、GKEランタイムではSysdigが、サービスアカウント分析ではTenable(Ermetic由来)がそれぞれ先行しています。最適な選択は、自社環境の最大の課題によって決まります。
Security Command Centerは無料ですか?
Standardティアは、組織レベルでGCPに含まれています。アセットインベントリ、設定ミスの検出、基本的な脅威検出が利用できます。本格的な検出機能とアタックパス・シミュレーションは、PremiumとEnterpriseの有料ティアで提供され、利用量に応じた課金です。
ForsetiはGCPのセキュリティに今も使えますか?
いいえ。Forsetiは非推奨でメンテナンスも終了しており、推奨リストに載っていること自体が情報の古さを示しています。SCC Standard(標準搭載)とオープンソースのProwlerを組み合わせれば、Forsetiのかつての役割をコストゼロで完全に置き換えられます。
GCPツールのリストからErmeticが消えたのはなぜですか?
TenableがErmeticを買収し、現在はTenable Cloud Securityとして提供されています。両方を挙げているリストは、同じ企業を二重に数えています。すでにTenable VMを運用している場合は、Tenable Oneのバンドルの中で、統合後の製品として評価するのが理想的です。
WizとGoogleの買収は、GCPの購入者にどう影響しますか?
両面があります。GCPとの統合が深まる可能性がある一方、マルチクラウド環境では中立性への懸念も生じます。調達時に確認すべき論点ですので、どちらかの方向に進むと決めつけず、ロードマップの確約を書面で求めてください。
最適な無料のGCPセキュリティスタックは?
SCC Standard(標準搭載)、Prowler(OSSのコンプライアンスチェック)、Falco(OSSのGKEランタイム保護)の組み合わせです。購買発注の前に、態勢管理、証跡、ランタイム検出をカバーする3層の土台を築けます。
まとめ
2026年のGCPセキュリティ対策は、無料の構成から始めるのが最適です。組織全体でSCC Standardを有効にし、Prowlerで証跡を確保します。検出結果の件数が増えてトリアージが必要になった段階でWizを追加します。サードパーティ製ではWizが最有力で、GKE中心の環境ではSysdigが次点です。IAMの乱立が最大の課題なら、Tenable Cloud Security/Ermeticが代替案になります。
次の一手として、まず今日中に無料の土台を有効にしましょう。そのうえで、オーナーのいないサービスアカウントを洗い出し、その数を最初のPOCの選定基準にしてください。
信頼性に関する情報
著者について:[AUTHOR NAME]、[credential e.g., GCP security engineer]。レビュー担当:[REVIEWER NAME]。最終更新:2026年9月。
開示事項:GBHackersの編集は独立しており、ベンダーが掲載や順位付けのために対価を支払うことはありません。
GBHackersのその他の記事:
• Best AWS Security Tools, Compared and Priced
• Best Azure Security Tools, Compared and Priced
• Best Kubernetes Security, Compared and Priced
• Best CIEM Tools, Compared and Priced
• Best CNAPP Platforms, Compared and Priced
• Best Container Security, Compared and Priced
• Best CDR Solutions, Compared and Priced
• Best CSPM Tools, Compared and Priced
• Best Multi-Cloud Security, Compared and Priced
翻訳元: https://gbhackers.com/best-gcp-security-compared/