Salt SecurityとTraceableは、API の検出とランタイム防御に特化した製品の中核です。42Crunchは設計段階のコントラクトセキュリティで先行しています。エッジ分野の大手(Noname統合後のAkamai、Cloudflare、Imperva)は、この領域を自社プラットフォームに組み込んで提供しており、すでに利用中の環境でそのまま使える可能性があります。
本稿では、5つのカテゴリーにまたがる11の選択肢を価格とともに取り上げます(元の比較表でAkamaiは2行に分かれていますが、ベンダーとしては1社です)。
結論早見表:用途別のおすすめ API セキュリティ
• 専用ランタイム防御の最適解:Salt Security(振る舞いのベースライン化)|Traceable(トレースコンテキストの深さ)
Securityincident response
• 設計段階の最適解:CIで OpenAPI コントラクトを守る42Crunch
• API特化テストの最適解:Escape(スキーマ対応DAST)|APIsec(ロジックテストの自動化)
• ボット対策との融合に強いのは:Cequence | クラウドログからの検出に強いのは:Firetail
• エッジ統合型の最適解:Akamai(Noname)|Cloudflare|Imperva | WAAP統合型:Wallarm
| 製品 | カテゴリー | 強み | 価格体系 | 編集部評価* |
| Salt Security | 専用ランタイム | 振る舞いのベースライン化 | 見積もり | 4.5/5 |
| Traceable | 専用ランタイム | トレースレベルのコンテキスト | 見積もり | 4.5/5 |
| Akamai (Noname) | エッジ統合型 | エッジで動くリーダー級エンジン | 見積もり | 4.4/5 |
| 42Crunch | 設計段階 | コントラクトセキュリティ | 公開料金プランあり | 4.3/5 |
| Cequence | API+ボット対策 | ネイティブな緩和機能 | 見積もり | 4.3/5 |
| Escape | API向けDAST | GraphQL/RESTスキーマテスト | 段階制 | 4.3/5 |
| APIsec | テスト | ロジックテストの自動化 | 段階制 | 4.1/5 |
| Firetail | クラウドログ | ログベースの検出 | 無料プラン+段階制 | 4.1/5 |
| Cloudflare | エッジ組み込み型 | CDN上のAPI Shield | 公開料金/バンドル | 4.2/5 |
| Imperva | WAAP環境 | WAFに統合されたAPIセキュリティ | 見積もり | 4.1/5 |
| Wallarm | WAAP統合型 | API特化の深いフィルタリング | 段階制 | 4.2/5 |
本稿は調査に基づく編集記事であり、ラボでの検証や有償の掲載枠は含まれません。
評価方法
評価は調査ベースで、検出の深さ、振る舞い検知、テストとの連携、エッジ提供時のコスト面、価格の透明性、統合の分かりやすさを見ました。ラボでの検証結果は含まれず、ベンダーの影響も受けていません。重視したのは、ブランドより先にカテゴリーとの適合性、そしてエッジ統合型の実態確認です。
2026年の11の選択肢
1. Salt Security — 振る舞い検知ランタイムの最適解
おすすめの対象:APIを最優先の取り組みに位置づける大企業。
ビッグデータを使って各APIの通常動作をベースライン化し、「低速でじわじわ続く」ロジック悪用を捉えます。シャドーAPIの検出にも強く、攻撃者のタイムラインも確認できます。
主な機能:検出、振る舞い検知、セキュリティ態勢の管理、タイムライン、改善に向けたインサイト。
長所:振る舞い検知の深さ、カテゴリーでの主導的地位。
短所:専用の予算が必要、見積もり制。
価格:見積もり。
差別化ポイント:自社のAPIを深く学習し、静かに進む情報窃取も見抜きます。
2. Traceable — トレースコンテキストの深さで随一
おすすめの対象:リクエスト全体のコンテキストを把握したいマイクロサービス環境。
分散トレーシングを出自とするため、APIが何をしたかまで踏まえた検出ができます。さらに、トラフィックに基づくテストで検出とテストを一巡させられ、専用のAPIセキュリティテストツールとして機能します。
Securityincident response
主な機能:トレースコンテキストに基づく検知、検出、データフローマップ、テスト、不正の兆候。
長所:コンテキストの豊富さ。
短所:プラットフォームへの依存度が高まりやすい点。
価格:見積もり。
差別化ポイント:入り口だけでなく、リクエストの一部始終を見通せます。
3. Akamai (Noname) — エッジ統合型のリーダー
おすすめの対象:Akamaiを前段に置き、エッジでの統合を進める大企業。
Nonameのリーダー級の検出・ランタイムエンジンは、2024年からAkamaiの製品として販売されています。比較表では2行に分かれていますが、ベンダーは1社です。既存のCDN層やエッジ層を活用したエッジセキュリティ統合も強みです。
主な機能:検出、セキュリティ態勢の管理、ランタイム検知、エッジとの統合。
長所:エッジとの相乗効果、エンジンの実績。
短所:買収に伴うパッケージ構成。
価格:見積もり/エッジ製品とセット。
差別化ポイント:自社のトラフィックがすでに流れている場所で、カテゴリー最上位のエンジンが動きます。
4. 42Crunch — 設計段階のコントラクトセキュリティで最適
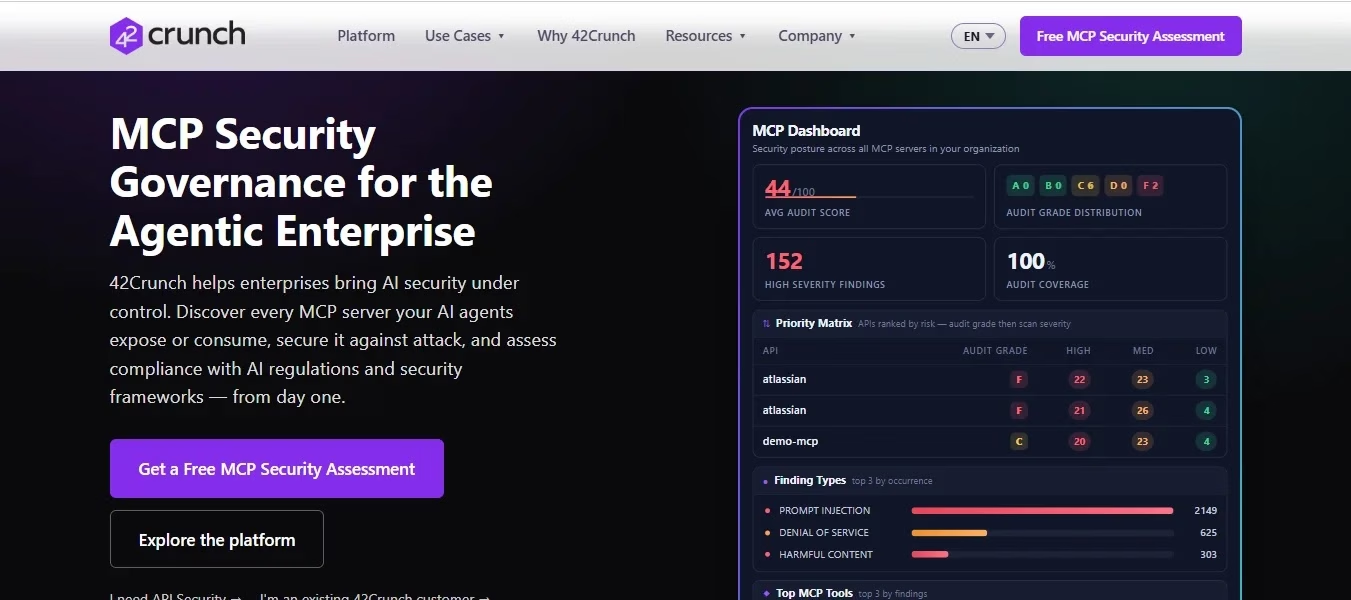
おすすめの対象:コードの出荷前にOpenAPIコントラクトを保護したいチーム。
APIコントラクトそのものを起点に、監査、スキャン、保護を行います。CI上で「セキュリティ・アズ・コード」を実現し、料金プランも公開されています。OpenAPIの脆弱性スキャンを先回りして行い、設計からゲートウェイのポリシーまでを一巡させます。
CVEdatabase access
主な機能:OpenAPIの監査、準拠スキャン、マイクロファイアウォールのポリシー、IDE/CIとの統合。
長所:シフトレフトの厳密さ、公開された価格。
短所:コントラクト中心のため、ランタイム防御との併用が必要。
価格:公開料金プランあり。
差別化ポイント:APIコントラクトをセキュリティの信頼できる唯一の情報源に据えます。
5. Cequence — APIとボット対策の融合で最適
おすすめの対象:API悪用と自動化攻撃の境界が曖昧になっている環境。
検出、コンプライアンス、ネイティブな緩和機能を統合し、ボット対策の仕組みも備えています。アカウント乗っ取り(ATO)、スクレイピング、買い占めを、ひとつの基盤で防ぎます。
主な機能:検出、ボット緩和、ネイティブなブロック、エージェントレス。
長所:融合された防御、緩和機能の標準搭載。
短所:既存のボット対策ツールとの重複を判断する必要がある点。
価格:見積もり。
差別化ポイント:APIと、それを狙うボットを、ひとつの防御で守ります。
6. Escape — スキーマ対応のAPI向けDASTで最適
おすすめの対象:ビジネスロジックをテストしたいGraphQL/REST環境。
APIメッシュ向けに作られたスキーマ駆動の動的テストです。最新のGraphQL脆弱性スキャンを、開発者が導入しやすい形で提供します。
主な機能:GraphQL/RESTのスキャン、ロジックチェック、CI連携、インベントリー。
長所:API特化の深さ。
短所:ベンダーとしての歴史が浅い点。
価格:段階制。
差別化ポイント:API時代に合わせて作り直されたDASTです。
7. APIsec — ロジックテストの自動化で最適
おすすめの対象:ペネトレーションテスト形式のAPIテストを継続的に行いたい組織。
BOLA(オブジェクトレベル認可の不備)や権限昇格経路といったビジネスロジックへの攻撃シナリオを自動化し、年1回ではなく継続的に実行します。APIペネトレーションテストの自動化の一環です。
主な機能:ロジックテストの自動化、CI連携、カバレッジレポート。
長所:ロジックへの注力、自動化。
短所:ランタイム防御は別途必要。
価格:段階制。
差別化ポイント:眠ることのないペネトレーションテストの手順書です。
8. Firetail — クラウドログからの検出で最適
おすすめの対象:クラウドプロバイダーのログから、素早くAPIインベントリーを作りたい組織。
AWS/Azure/GCPにまたがるログベースの検出とセキュリティ態勢の管理を提供します。コードライブラリーによる保護オプションもあり、包括的なクラウドセキュリティ対策を補完します。無料の入門プランも用意されています。
主な機能:ログベースの検出、セキュリティ態勢の管理、インラインライブラリー、無料プラン。
長所:導入の手軽さ、無料から始められる点。
短所:振る舞い検知の深さでは主力製品に及ばない点。
価格:無料プランあり、料金プランは公開。
差別化ポイント:すでにあるログからインベントリーを作成します。
9. Cloudflare — バンドル型エッジセキュリティで最適
おすすめの対象:Cloudflareを前段に置き、API Shieldを有効にしたい環境。
スキーマ検証、検出、悪用の検知、ランタイム機能を、すでに料金を払っているCDNとWAFのプラットフォーム上で利用できます。実績のあるWebアプリケーションファイアウォールによる保護を活用でき、バンドル価格も公開されています。
主な機能:API Shield、スキーマ検証、検出、ボット管理との連携。
長所:バンドルによるコストメリット、追加の導入作業が不要。
短所:専用プラットフォームほどの深さはない点。
価格:公開料金/バンドル。
差別化ポイント:既存のエッジに、APIセキュリティをスイッチひとつで追加できます。
10. Imperva — WAAP環境との統合で最適
おすすめの対象:Imperva WAFを運用中で、APIの防御を深めたい環境。
老舗のWAAPの中で、API検出と保護を提供します。Webアプリケーションセキュリティを一つのコンソールで管理でき、API防御も同じ画面で行えます(Thalesグループ)。
主な機能:検出、WAAPとの統合、DDoS対策との連携、ポリシー。
長所:既存環境との相乗効果。
短所:専用製品ほどの深さはない点。
価格:見積もり。
差別化ポイント:長年チューニングしてきたWAFの中で、API防御を実現します。
11. Wallarm — WAAP統合型で最も深い防御
おすすめの対象:WAFとAPIセキュリティの統合を進めるクラウドネイティブなチーム。
REST、GraphQL、gRPCに対応し、APIを起点としたフィルタリング、検出、悪用の検知をひとつの環境で提供します。厳格なWebアプリケーションのペネトレーションテストの原則にも沿っています。
主な機能:API検出、WAAP、悪用の検知、仕様の強制。
長所:エンジニアに扱いやすい統合スタック。
短所:専用プラットフォームとの比較検討が必要になる点。
価格:段階制。
差別化ポイント:APIを主役として扱うWAAPです。
統合について:Akamaiの独立した行は3番に集約
元の比較表にある別行の「Akamai」は、上で紹介したNoname搭載プラットフォームと同一です。ベンダーは1社であるため、項目も1つにまとめました。
総合比較表
| 製品 | カテゴリー | 検出 | ブロック | 価格 |
| Salt | ランタイム | 深い | 他製品との連携 | 見積もり |
| Traceable | ランタイム | 深い | あり | 見積もり |
| Akamai | エッジ | 深い | エッジネイティブ | 見積もり |
| 42Crunch | 設計段階 | コントラクト | マイクロファイアウォール | 公開 |
| Cequence | API+ボット | 深い | ネイティブ | 見積もり |
| Escape | テスト | スキーマ | 該当なし | 段階制 |
| APIsec | テスト | 仕様 | 該当なし | 段階制 |
| Firetail | クラウドログ | ログベース | ライブラリー | 無料+段階制 |
| Cloudflare | エッジ | 良好 | エッジネイティブ | バンドル |
| Imperva | WAAP | 良好 | ネイティブ | 見積もり |
| Wallarm | WAAP | 良好 | ネイティブ | 段階制 |
選び方
まずエッジを確認します。Cloudflare、Akamai、Impervaを使っている環境では、有効化していないだけで、実用的な機能をすでに保有している可能性があります。専用プラットフォームを検討する前に、バンドル価格を確認しましょう。
次に、不足している領域でカテゴリーを選びます。検出・ランタイム防御ならSalt/Traceable、設計段階なら42Crunch、テストならEscape/APIsec、ボット対策との融合ならCequence、素早いインベントリー作成ならFiretailです。
よくある失敗:ゲートウェイのインベントリーを鵜呑みにする。検出より先にランタイム防御へ投資する。毎週リリースされるAPIを年1回しかテストしない。Akamaiを二重に数える。WAFのシグネチャをロジック防御と取り違える。
論理的な認可の脆弱性を洗い出すには、定期的なAPIセキュリティテストが引き続き欠かせません。
2026年に最も優れたAPIセキュリティツールは?
専用のランタイム防御ならSaltとTraceable、エッジ統合型ならAkamai(Noname)、設計段階のコントラクトなら42Crunch、テストならEscape/APIsec、ボット対策との融合ならCequenceです。CloudflareとImpervaは、すでに利用中のエッジに本格的な機能を組み込んで提供しています。
主要なエンタープライズ向けソリューションを比較するには、主要なAPIセキュリティプロバイダーの総合ガイドもご覧ください。
APIセキュリティの価格体系は?
専用プラットフォームは見積もり制です。42CrunchとFiretailは料金プランを公開しており、Firetailには無料プランもあります。エッジ型の機能は、既存のバンドルに含まれる形で提供されます。持っていないプラットフォームを検討する前に、すでに契約しているバンドルの価格を確認しましょう。
シャドーAPIとは何か、なぜ重要なのか?
ゲートウェイのインベントリー外で稼働しているエンドポイントのことで、トラフィックやログの観察によってしか見つけられません。誰にも監視されていない侵入口になりかねず、まず検出から始めることが、このカテゴリーの正攻法です。
WAFでAPIセキュリティは対応できるのか?
シグネチャで捉えられるのは既知のパターンです。ビジネスロジックの悪用(BOLAや過剰なデータ露出など)は、正当なリクエストを装ってすり抜けます。
堅牢なWebアプリケーションファイアウォールを導入すれば、標準的なインジェクション攻撃の緩和には役立ちます。ただし、より深い検査には、振る舞いに基づくロジック保護が必要です。
業界再編の動きは?
Akamaiは2024年にNonameを買収しました。CloudflareはImpart系のランタイム技術を取り込み、エッジ事業者による機能のバンドル化は今後も続きます。独立系ベンダーを候補に入れるなら、賭けに出る前に、買収側のロードマップを確認すべきです。
まとめ
SaltとTraceableが専用製品の頂点に立ち、42Crunchが設計段階を担います。エッジ大手は流通網を握っています。自社のCDNに何がすでに含まれているかを確認し、守る前に検出し、ロジックのテストを継続的に行いましょう。
次の一手として、今月中にトラフィックベースのAPI検出を実施してみてください。おそらく、把握しているAPIの数は実態と合っていません。それ自体が最初の発見になります。
継続的なAPI評価の導入や、APIペネトレーションテストの専任チームの起用は、開発者がコンプライアンスを維持し、顧客データを守る助けになります。
信頼性に関する情報
著者について:[AUTHOR NAME]、[credential]。レビュー担当:[REVIEWER NAME]。最終更新:2026年9月。
開示事項:GBHackersの編集部は独立しており、ベンダーが掲載や順位付けのために対価を支払うことはありません。
GBHackersのその他の記事:
• WAFソリューションの比較と価格
• ボット管理の比較と価格
• CI/CDセキュリティの比較と価格
• 不正防止プラットフォームのおすすめ
• CDNセキュリティの比較と価格
• サプライチェーンセキュリティの比較と価格
翻訳元: https://gbhackers.com/best-api-security-compared/