
Docker Hubのイメージに漏えいしたクラウドキー、数秒で盗まれる
Docker Hubの公開イメージに含まれていた認証情報やアクセスシークレットが、公開からわずか8秒で攻撃者に抽出・悪用されていることが分かりました。 ストーニーブルック大学の研究者2人、Billy Tsouvalas氏とNick Nikiforakis氏は、8つの公開コンテナレジストリに計300個のハニーポットイメ
Docker Hubの公開イメージに含まれていた認証情報やアクセスシークレットが、公開からわずか8秒で攻撃者に抽出・悪用されていることが分かりました。 ストーニーブルック大学の研究者2人、Billy Tsouvalas氏とNick Nikiforakis氏は、8つの公開コンテナレジストリに計300個のハニーポットイメ
コンテナセキュリティには、昔から変わらない課題があります。チームは脆弱性を特定できても、その結果をリスク低減につなげるのははるかに困難です。標準的なコンテナイメージには、OSパッケージ、開発ツール、デバッグ用ユーティリティ、そしてアプリケーションが一切使用しないライブラリが含まれていることがあります。
Microsoftは、主力の開発プラットフォームの現行バージョンに対し、緊急の帯域外アップデートを公開しました。具体的には、.NET 8、9、10にパッチを適用し、あわせて.NET 11 Release Candidate 3ビルドも公開しています。今回の更新は、サーバーメモリの整合性を脅かす深刻
Chainguardは「問題そのものを排除する」領域で、CVEゼロの堅牢化イメージによって先頭に立っています。Sonatypeは「取り込み時点でブロックする」領域、Scribe/Lineajeは来歴証明(プロベナンス)の新たな領域をリードしています。 コンテナレジストリのセキュリティツールを
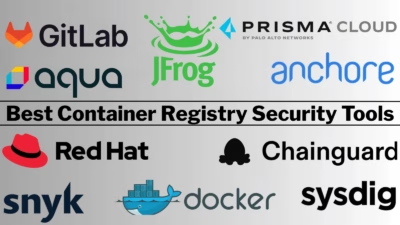
2026年のコンテナレジストリセキュリティは、無料の構成から始めるのが最適です。Harbor(スキャン機能を内蔵したCNCFのレジストリ)とGrype/Trivy(オープンソースのスキャナー)は、0ドルで本番運用に耐える品質を備えています。有償ツールでは、開発者主導の修復ならSnyk、ポリシー適用の強化ならAqua/
AIセキュリティ最大の過ちは、「箱は破られない」と思い込むことかもしれません。壁を築き、検証し、突破されることを前提に備えるべきです。 AIの封じ込めは不可欠です。しかし、エージェントが通信し、ツールを使い、実際のシステムに作用
Dockerで高深刻度の脆弱性「CVE-2026-17106」が見つかりました。「CopyEscape」と名付けられたこの脆弱性を悪用すると、悪意のあるコンテナが、docker cpコマンドで指定したローカルの保存先の外側にファイルを作成したり、上書きしたりできる可能性があります。 この欠陥はコンテナからホストへのコ
EUサイバーレジリエンス法(CRA)は、EU市場で販売されるデジタル要素を持つすべての製品に、必須のサイバーセキュリティ要件を課す規則(EU 2024/2847)です。2024年12月10日に発効しており、報告義務は2026年9月11日から始まり、全面的な執行は2027年12月11日に開始されます。C
はじめに ソフトウェアサプライチェーンセキュリティを取り巻く状況は、大きな転換点を迎えています。最近確認された一連の攻撃キャンペーンは、高度な脅威アクターが信頼されたセキュリティツールやプログラミングツールを侵害することで、エンジニアリングのライフサイクル全体を組織的に狙っていることを示しています。 これらの侵入事例か
ソフトウェア部品表(SBOM)は、大半のサプライチェーン攻撃を防ぐ潜在力を持っています。SBOMはソフトウェアの「原材料表示」のようなもので、署名やアテステーションと組み合わせることで、以下のようなトレーサビリティ情報を実現します。誰がそのソフトウェアを作成したか(帰属)そのソフトウェアがどこから来たか(来歴)そのソ
すべての記事を読み込みました