脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。
一般的なコモディティRATの多くはAsyncRATやXWormといったファミリーから流出したコードをフォークして作られていますが、VectraRATは単独の開発者によってゼロから構築されています。Windows用インプラント、Linux製の制御サーバー、独自の通信プロトコル、さらにはサブスクリプション料金の支払いを強制するライセンスシステムまで、すべてが自前で開発されている点が特徴です。
SOCRadarの脅威リサーチユニット(STRU)は2026年6月23日、公開状態にあったオープンディレクトリを偶然発見したことをきっかけにこのプラットフォームの調査を開始しました。この調査により、10台を超えるサーバー、数十件のマルウェアサンプル、稼働中のオペレーターパネルのログ、そして最終的には「Nyxel」というハンドルネームを使う開発者とのTelegramでの会話にまで行き着いたと、SOCRadarが公開した調査レポートで報告しています。
証拠から、Nyxelはおよそ4年間にわたりこの活動を発覚することなく続けてきたとみられ、関連するYouTubeチャンネルは2022年8月まで遡ることができます。
VectraRATのC2通信は、既知のマルウェアフレームワークを流用するのではなく、TCPポート3308番を使った独自プロトコル上で行われており、シグネチャベースの防御による検知を困難にしています。
この開発者はオプションサービスのアップセルも行っているとされ、月額100ドルから350ドルの「完全検知回避」型クリプティングサービスや、2,000ドルを超えるバンドルパッケージも提供しているとのことです。
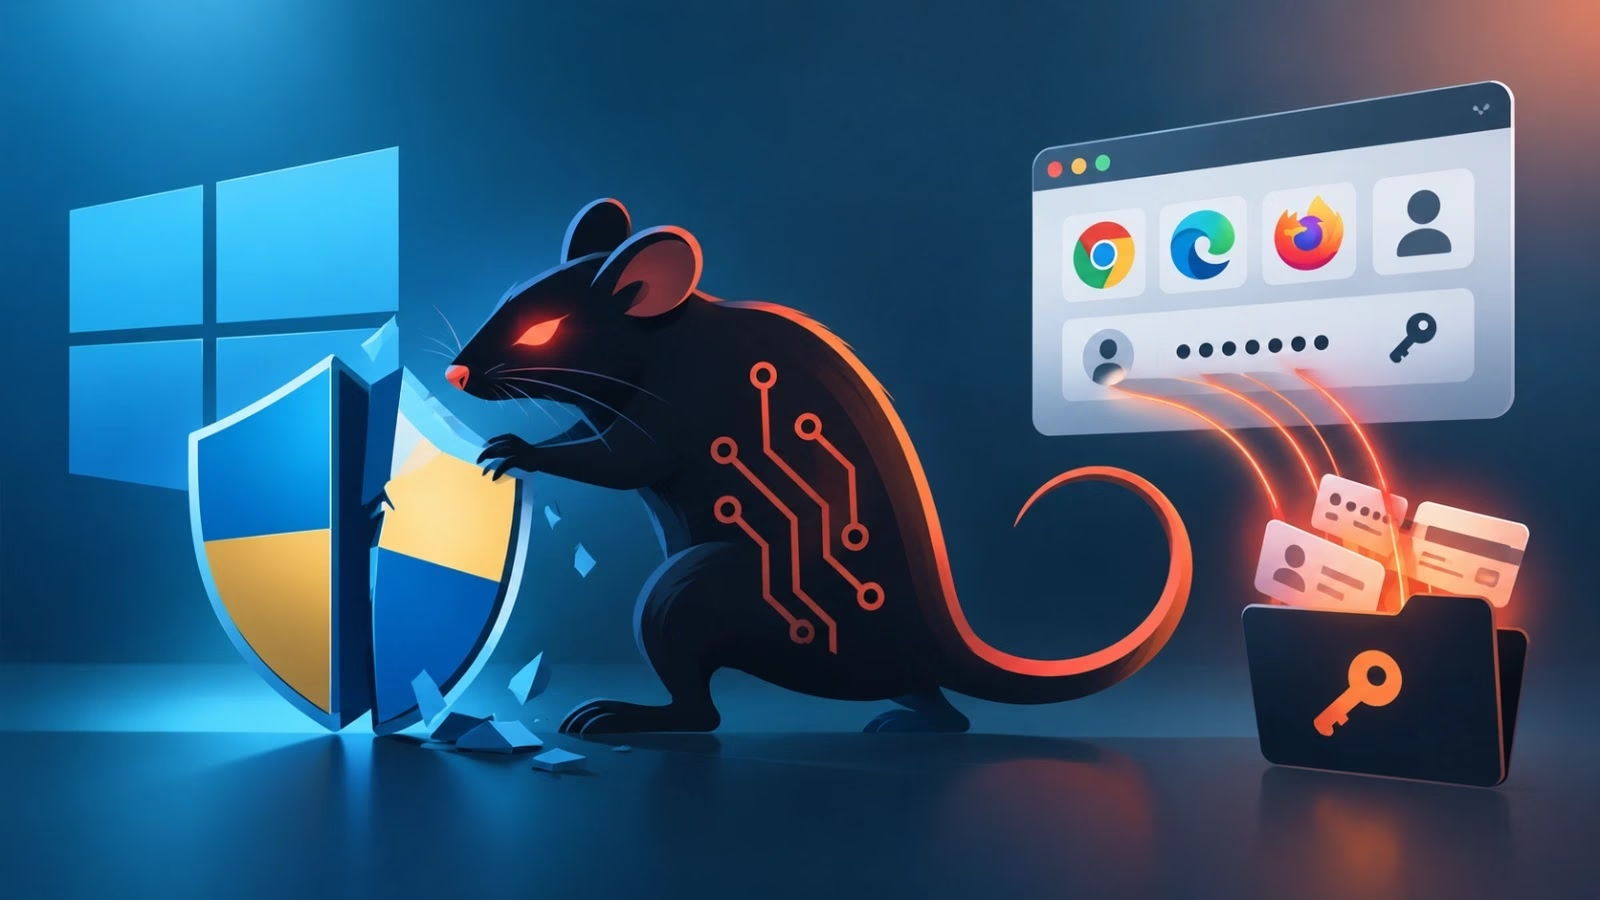
研究者らが「50ドル台」の安価なRATとVectraRATを差別化する特徴として挙げているのが、組み込みのUACバイパス機能です。この機能により、被害者にWindowsの標準的な同意プロンプトを一切表示することなく、プロセスの権限を静かに高権限(high integrity)へと昇格させることができます。
展開されると、VectraRATは攻撃者のインフラに被害者が接続した時点で自動的に保存済みのブラウザ認証情報を収集し、侵害されたホスト内を走査して機密性の高い.env、.conf、.configファイルを探し出します。
認証情報の窃取にとどまらず、このインプラントは隠れた仮想デスクトップ(HVNC)によるひそかな遠隔操作、CMDおよびPowerShellのリモート実行、正規表現によるキーロギングとクリップボードのハイジャック・置換、ファイル転送とプロセス探索、さらにトラフィック中継のためのSOCKS5プロキシ機能も備えています。
初期感染はAmadeyローダーおよびClickFixページ経由で行われます。ClickFixとは、偽のエラーを修正すると称してユーザーをだまし、悪意あるコマンドをWindowsの「ファイル名を指定して実行」ダイアログに貼り付けさせるソーシャルエンジニアリング手法です。
被害者のテレメトリを分析した結果、感染全体の48%がWindows EnterpriseやWindows Server 2025を含む企業のWindows環境で発生していたことが判明しました。アメリカ、ロシア、ドイツのシステムからデータが窃取されたことも確認されています。
高度な機能を備えているとはいえ、SOCRadarはVectraRATが痕跡を残していると指摘しています。侵害の兆候(IOC)としては、特徴的なC2オーバーライドファイル、自動権限昇格の悪用ルーチンに関連する外向きのTCP 3308番接続、デバッグAPIのシーケンス、そして隠れたPowerShellプロセスの起動などが挙げられます。
セキュリティチームには、UACを「常に通知する」設定にすること、エンドユーザーから恒常的なローカル管理者権限を剥奪すること、権限昇格バイパスに悪用されやすいHKCUレジストリパスを監視すること、PowerShellのスクリプトブロックログを有効化すること、そしてAppLockerやWDACによるアプリケーションのホワイトリスト化を導入することが推奨されています。
また、外向きのTCP 3308番トラフィックをブロックまたは厳重に監視し、ClickFix型のクリップボード/「ファイル名を指定して実行」を悪用するソーシャルエンジニアリングの兆候にフラグを立てることも、VectraRATが永続化を確立する前に検知する助けとなります。
翻訳元: https://cyberpress.org/vectrarat-maas-windows-uac/