
新たなMaaS「VectraRAT」、Windowsの UAC バイパスとブラウザ認証情報窃取をハッカーに提供
脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。 一般的なコモディティRATの多くはAsyncRATやXW
脅威研究者らは、これまで確認されていなかったマルウェア・アズ・ア・サービス(MaaS)プラットフォーム「VectraRAT」を発見しました。月額わずか250ドルという価格で、サイバー犯罪者にエンタープライズ級の侵入機能を提供するフルスタックのツールキットです。 一般的なコモディティRATの多くはAsyncRATやXW
独自開発によるフルスタックのマルウェア・アズ・ア・サービス(MaaS)プラットフォームが登場し、サイバー攻撃者は組織の企業ネットワークを侵害するために必要なものをすべて手に入れられるようになりました。カスタムマルウェアを用いたサイバー犯罪ビジネスの立ち上げコストが、住宅ローンの返済額よりも安くなりつつある現状を示す事例
脅威アクターがFortinet製品の未認証のリモートコード実行(RCE)脆弱性を悪用し、Node.js製のRATを展開していることが、SOCRadarの報告で明らかになりました。 CVE-2025-25249として追跡されているこの脆弱性はヒープベースのバッファオーバーフローの問題とされ、CVSSスコアは7.4です。
脅威アクターが、FortiGateの深刻な脆弱性を積極的に悪用し、FortiOSアプライアンスに対する永続的な侵入後活動を目的としたNode.jsベースのリモートアクセス型トロイの木馬(RAT)「PivotC2」を展開しています。脆弱性発見サービス SOCRadarの脅威リサーチユニット(STRU)の研究者らによると
新たに明らかになったマルウェアツールキットは、Google ChromeとMicrosoft Edgeを恒久的なバックドアに変え、攻撃者にブラウザから基盤となるオペレーティングシステムへの侵入経路を提供します。 SOCRadarの研究者らは、「Smart Bookmarks」という拡張機能に偽装するChromi
インストールされると、Google ChromeやMicrosoft Edgeを、ブラウザデータの窃取、セッションの乗っ取り、被害者のコンピュータ上でのコマンド実行を可能にする永続的なバックドアに変えてしまいます。 PEEPは初期侵入型のマルウェアファミリーではありません。攻撃者はまず、標的システムへの管理者権限、あ
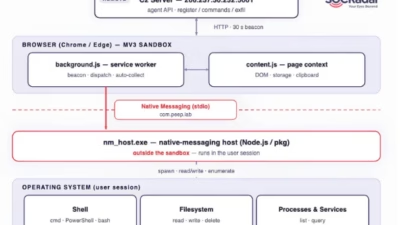
PEEPと名付けられた新種のChromiumベースのポスト・エクスプロイテーション・ツールキットが確認されました。Google ChromeやMicrosoft Edgeを永続的なリモートアクセス基盤に変貌させ、攻撃者がブラウザデータを窃取し、セッションを乗っ取り、ファイルを管理し、侵害されたエンドポイント上でシェル
AnonyMousKITは、盗難に遭ったApple製デバイスを収益化可能な資産へと変える、AI対応のフィッシング・アズ・ア・サービス(PhaaS)プラットフォームです。 このサービスは、端末の所有者のパスコード、Apple IDの認証情報、そしてリアルタイムの二要素認証(2FA)コードを自動的に収集します。これらの情
SOCRadarが発見した「AnonyMousKIT」は、Appleの紛失モード連絡先情報を悪用するフィッシングキット犯人はFind Myページを偽装し、盗まれたiPhoneのロック解除に必要な認証情報を被害者から騙し取る2024年から活動しており、500以上のドメインとAI主導のビッシングを備えた犯罪ソフトウェ
フィッシング・アズ・ア・サービス(PhaaS)プラットフォーム「AnonyMousKIT」が、盗難iPhoneのアクティベーションロックを解除するために必要なApple IDの認証情報の窃取を自動化していることが、SOCRadarの調査で判明しました。 「相対パスをそのまま使用するという重大な欠陥を突
すべての記事を読み込みました