恐喝集団ShinyHuntersは、Oracle PeopleSoftの新たなゼロデイ脆弱性を利用してFBIのシステムに侵入したと主張しています。同集団によれば、内部サービスにアクセスし、職員や求職者に関する機密データを窃取したとのことです。
脅威アクターはBleepingComputerに対し、この脆弱性がリモートコード実行を可能にするものであり、月曜の夜にこれを使ってFBIのシステムにアクセスした後、FBIが管理するAWS GovCloudインフラへ横展開したと語りました。
ShinyHuntersは、現職・元職のFBI職員や求職者の情報、その他の内部記録を含む2TBから3TBのデータを同機関から窃取したと主張しています。
同集団はまた、この侵入の際にFBIのCriminal Justice、HR、Medlink、その他のサービスも侵害したと主張しています。
さらにShinyHuntersは、この疑惑のゼロデイをフォーチュン500企業を含む他の組織への攻撃にも現在使用していると主張しています。
BleepingComputerは、このゼロデイの存在、横展開、窃取されたとされるデータ量について、独自の検証は行っていません。
ただし、ShinyHuntersはBleepingComputerに対し、FBIの求人サイトapply.fbijobs.govが同集団の「Umbreon」ポケモンのロゴで改ざんされ、FBIの職員および応募者情報が侵害されたと主張するメッセージが表示されているスクリーンショットを提供しました。
改ざんされたページには「THIS SITE HAS BEEN SEIZED BY SHINYHUNTERS. rooting your systems since ’19 ;)」(このサイトはSHINYHUNTERSによって占拠された。’19年からお前らのシステムに侵入している)と記載されていました。
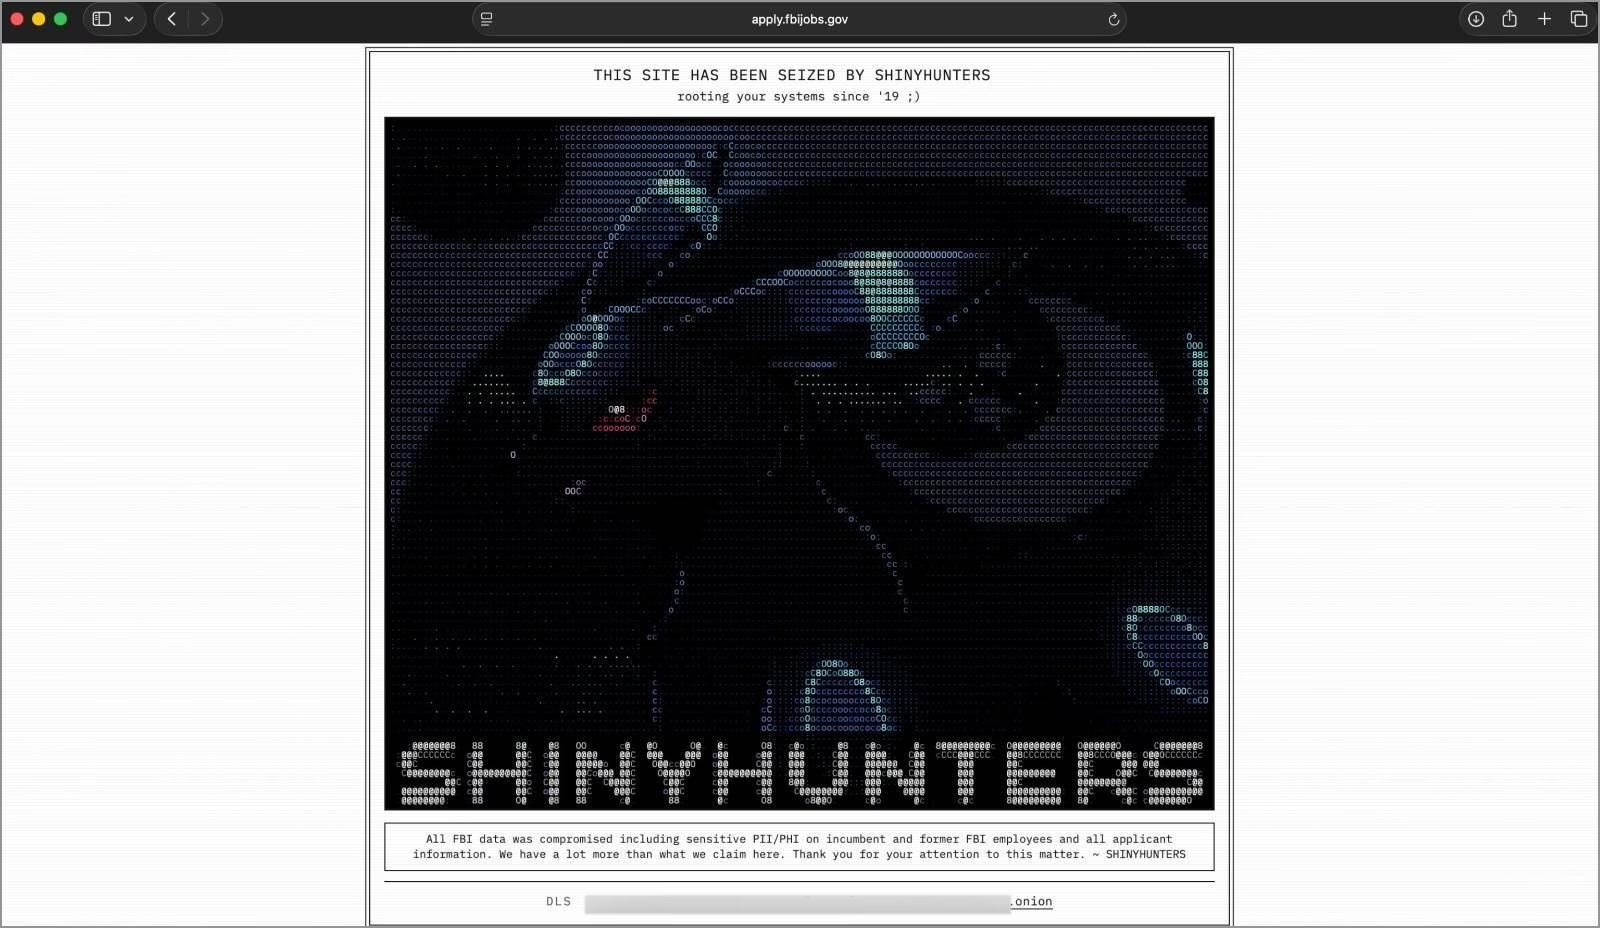
このメッセージはさらに、FBIの職員や応募者に属する機密性の高い個人識別情報や健康関連情報が窃取されたと主張していました。
改ざんされたサイトのメッセージには、「All FBI data was compromised including sensitive PII/PHI on incumbent and former FBI employees and all applicant information」(現職および元職のFBI職員に関する機密性の高いPII/PHI、そしてすべての応募者情報を含む、FBIのデータすべてが侵害された)と記されていました。
「我々がここで主張している以上のものを、我々は手にしている。ご注目いただきありがとうございます」とも記されていました。
ShinyHuntersはBleepingComputerに対し、FBIはこの侵入に速やかに気づき、影響を受けたシステムを直ちにオフラインにしたと語り、FBIの求人サイトは現在メンテナンス中のメッセージを表示していると述べました。
同集団はまた、FBIが侵入を検知した後、複数のFBIネットワークへのアクセスが同時に遮断されたとも主張しています。
「文字通り、すべてのプラグを抜かれた」とShinyHuntersは述べました。
脅威アクターはBleepingComputerに対し、今回の攻撃で窃取したと主張する2件のサンプルレコードを提供しました。これらにはFBI職員に関連するとされるデータが含まれていました。
そのうちの1件は、過去のBreachForums捜査に関与したFBI特別捜査官に関連する情報とされ、もう1件はFBIのカッシュ・パテル長官に関連する情報とされています。
BleepingComputerはこれらのレコードに含まれる個人情報を公開しておらず、その真正性や出所についても独自に検証していません。
404 Mediaは、FBI職員の記録とされる約5,000件のサンプルを入手した後、この疑惑の侵害について最初に報じました。
同メディアによれば、サンプル内の一部の情報が正確であることを確認したとのことで、そこには同姓同名の人物や米司法省職員に関連する番号と一致する電話番号が含まれていたといいます。
疑惑のPeopleSoftゼロデイ
ShinyHuntersは、Oracle PeopleSoftの未修正の新たなゼロデイ脆弱性を通じて初期アクセスを得たと主張しています。
「我々がゼロデイを悪用したOracle製品はPeopleSoftだ。昨日別のものを見つけて、すぐにFBIに対して悪用した」とShinyHuntersはBleepingComputerに語りました。
同集団はまた、このゼロデイの特定を困難にするため、侵害したサーバーから活動の痕跡を消去しようとしたとも主張しています。
ShinyHuntersはさらにBleepingComputerに対し、教育セクターを標的にした後、現在は同じ疑惑のPeopleSoft脆弱性を使って企業やフォーチュン500を標的にしていると語りました。
ShinyHuntersは、窃取したとされるFBIのデータは、最初のPeopleSoft侵害後にアクセスしたシステムから得たものだと主張しています。
これらのシステムには、職員および応募者情報の保管に使われていたFBIのAWS GovCloud環境が含まれるとされています。
BleepingComputerは、新たなPeopleSoft脆弱性や関連する悪用活動を把握しているかどうかを確認するため、OracleおよびGoogle CloudのMandiant脅威インテリジェンスチームに連絡を取りました。
FBI報告書への報復
ShinyHuntersはその後、データ漏洩サイトに長文の声明を掲載し、今回の攻撃は2026年5月に公開されたShinyHuntersについて詳述したFBIのFLASHレポートへの報復であると主張しました。
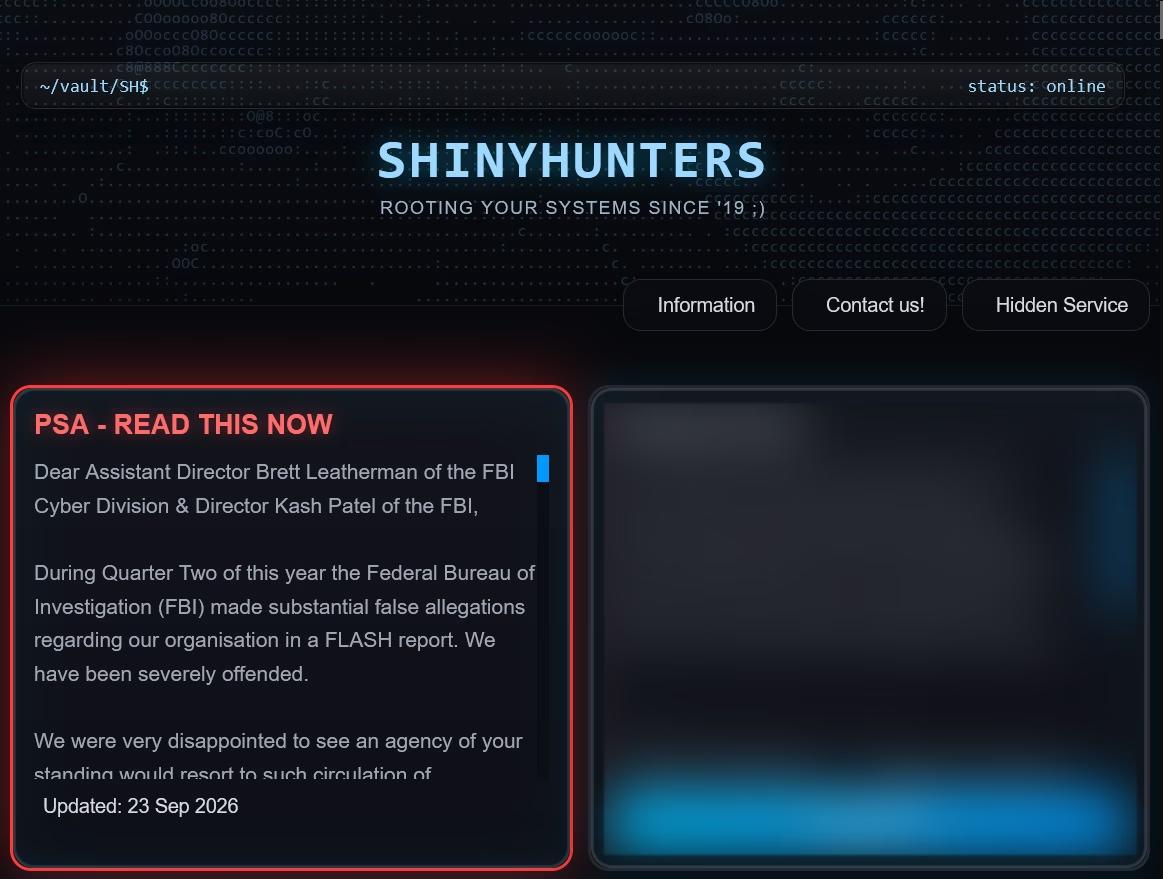
同集団は、ShinyHuntersの実行者が機密情報へのアクセスを誇張したり、被害者やその親族に嫌がらせをしたり、スワッティング攻撃を行ったり、実際には持っていない不利な資料を保有していると偽って主張したりしているという指摘に反論しています。
脅威アクターはこれらの疑惑を否定し、さらにデータ侵害や暗号資産窃取攻撃と頻繁に結び付けられ、法執行機関やセキュリティ研究者からもたびたび言及される、緩やかに結びついたサイバー犯罪コミュニティ「The Com」の一員であるとの指摘も否定しました。
声明の中でShinyHuntersは、FLASHレポートの訂正または削除をFBIに対して1週間の猶予をもって求める一方、この要求は金銭目的ではなく恐喝でもないと主張しました。
FBIが報告書を修正しなかった場合、窃取したとされるデータを公開するかどうか尋ねられると、ShinyHuntersは回答を避けました。
「ノーコメントだ」と、この脅威アクターはBleepingComputerに語りました。
BleepingComputerがShinyHunters恐喝集団の主要な代表者に対し、この件で米政府から自分たちを捕らえようとする圧力が強まることを懸念していないかと尋ねたところ、「気にしない」と答えました。
今回の攻撃に関与した別のShinyHuntersのメンバーにも同じ質問をしたところ、その脅威アクターも動じる様子はありませんでした。
「個人的に、連中に自分に対してできることはあまりないと思う」と、この実行者はBleepingComputerに語りました。
「もし間違っていたら、それはそれで仕方ない。自分の選択がどんな結果を招きうるか十分承知の上で決断したし、(もしあれば)どんな結果でも受け入れる覚悟はできている」
今回の疑惑のPeopleSoftゼロデイは、ShinyHuntersが未知のOracle脆弱性の悪用に関連付けられるのは、これが初めてではありません。
2025年のClopによるOracle E-Business Suiteのデータ窃取キャンペーンの際、ShinyHuntersは「Scattered Lapsus$ Hunters」を名乗る集団の一員として、Oracleが攻撃で使用されたものと一致すると後に確認した概念実証エクスプロイトを流出させました。
ShinyHuntersは後にBleepingComputerに対し、そのエクスプロイトはもともと自分たちのものであり、Clopランサムウェア集団が無断で入手したものだと語りました。
この対立は先週、ShinyHuntersがClopのデータ漏洩サイトを侵害し改ざんした際に再燃しました。同集団は、サーバーのデータとClopのTorオニオンサービスの秘密鍵を窃取したと主張しています。
その後、同集団はClopを自らのリークサイトに追加し、Oracle E-Business Suiteキャンペーンの際にClopから脅迫を受けたとされることへの報復であるとして、このランサムウェア組織を恐喝すると警告しています。
BleepingComputerは、今回の疑惑の侵害とPeopleSoftゼロデイについてFBI、Oracle、Google CloudのMandiant脅威インテリジェンスチームに連絡を取っており、回答が得られ次第この記事を更新する予定です。