「ClosedQuorum」という名の新型Windowsマルウェアが、侵害後の攻撃段階における行動決定にGoogle Gemini、DeepSeek、Qwen、Mistralの各AIモデルを利用していることが判明しました。
このGo言語製マルウェアは、人間のオペレーターからの指示を一切受けずに動作します。偵察情報と投票システムを用いて、感染したホスト上での次の行動を自ら決定する仕組みです。
票が同数になった場合は、DeepSeekが最終決定権を持ち、自らが最も適切と判断した選択肢を選びます。その後にQwen、Mistral、Geminiの順で優先順位が続きます。
ClosedQuorumを分析したCisco Talosの研究者によると、各AIモデルが選択できる行動はあらかじめ定義された以下の選択肢に限定されているといいます。
- steal(窃取) — LSASSからの認証情報ダンプ、ブラウザ(Chrome、Edge、Firefox)の認証情報窃取、暗号資産ウォレット(MetaMask、Exodus、Ethereum)からのデータ抽出を同時に実行
- inject(インジェクション) — シェルコードを生成し、プロセスホローイングまたはEarly Bird APCインジェクションのいずれかを使用
- persist(永続化) — マルウェアの永続化モジュールを実行
- move(横展開) — 横展開の選択肢として用意されているものの、分析対象となった配布ビルドには対応するハンドラーが存在しないため、実際には実行できません
窃取したデータはDiscordのWebhook経由でオペレーターに送信されます。つまり、マルウェアの配布さえ済めば、攻撃全体を完全に自動化できるということです。
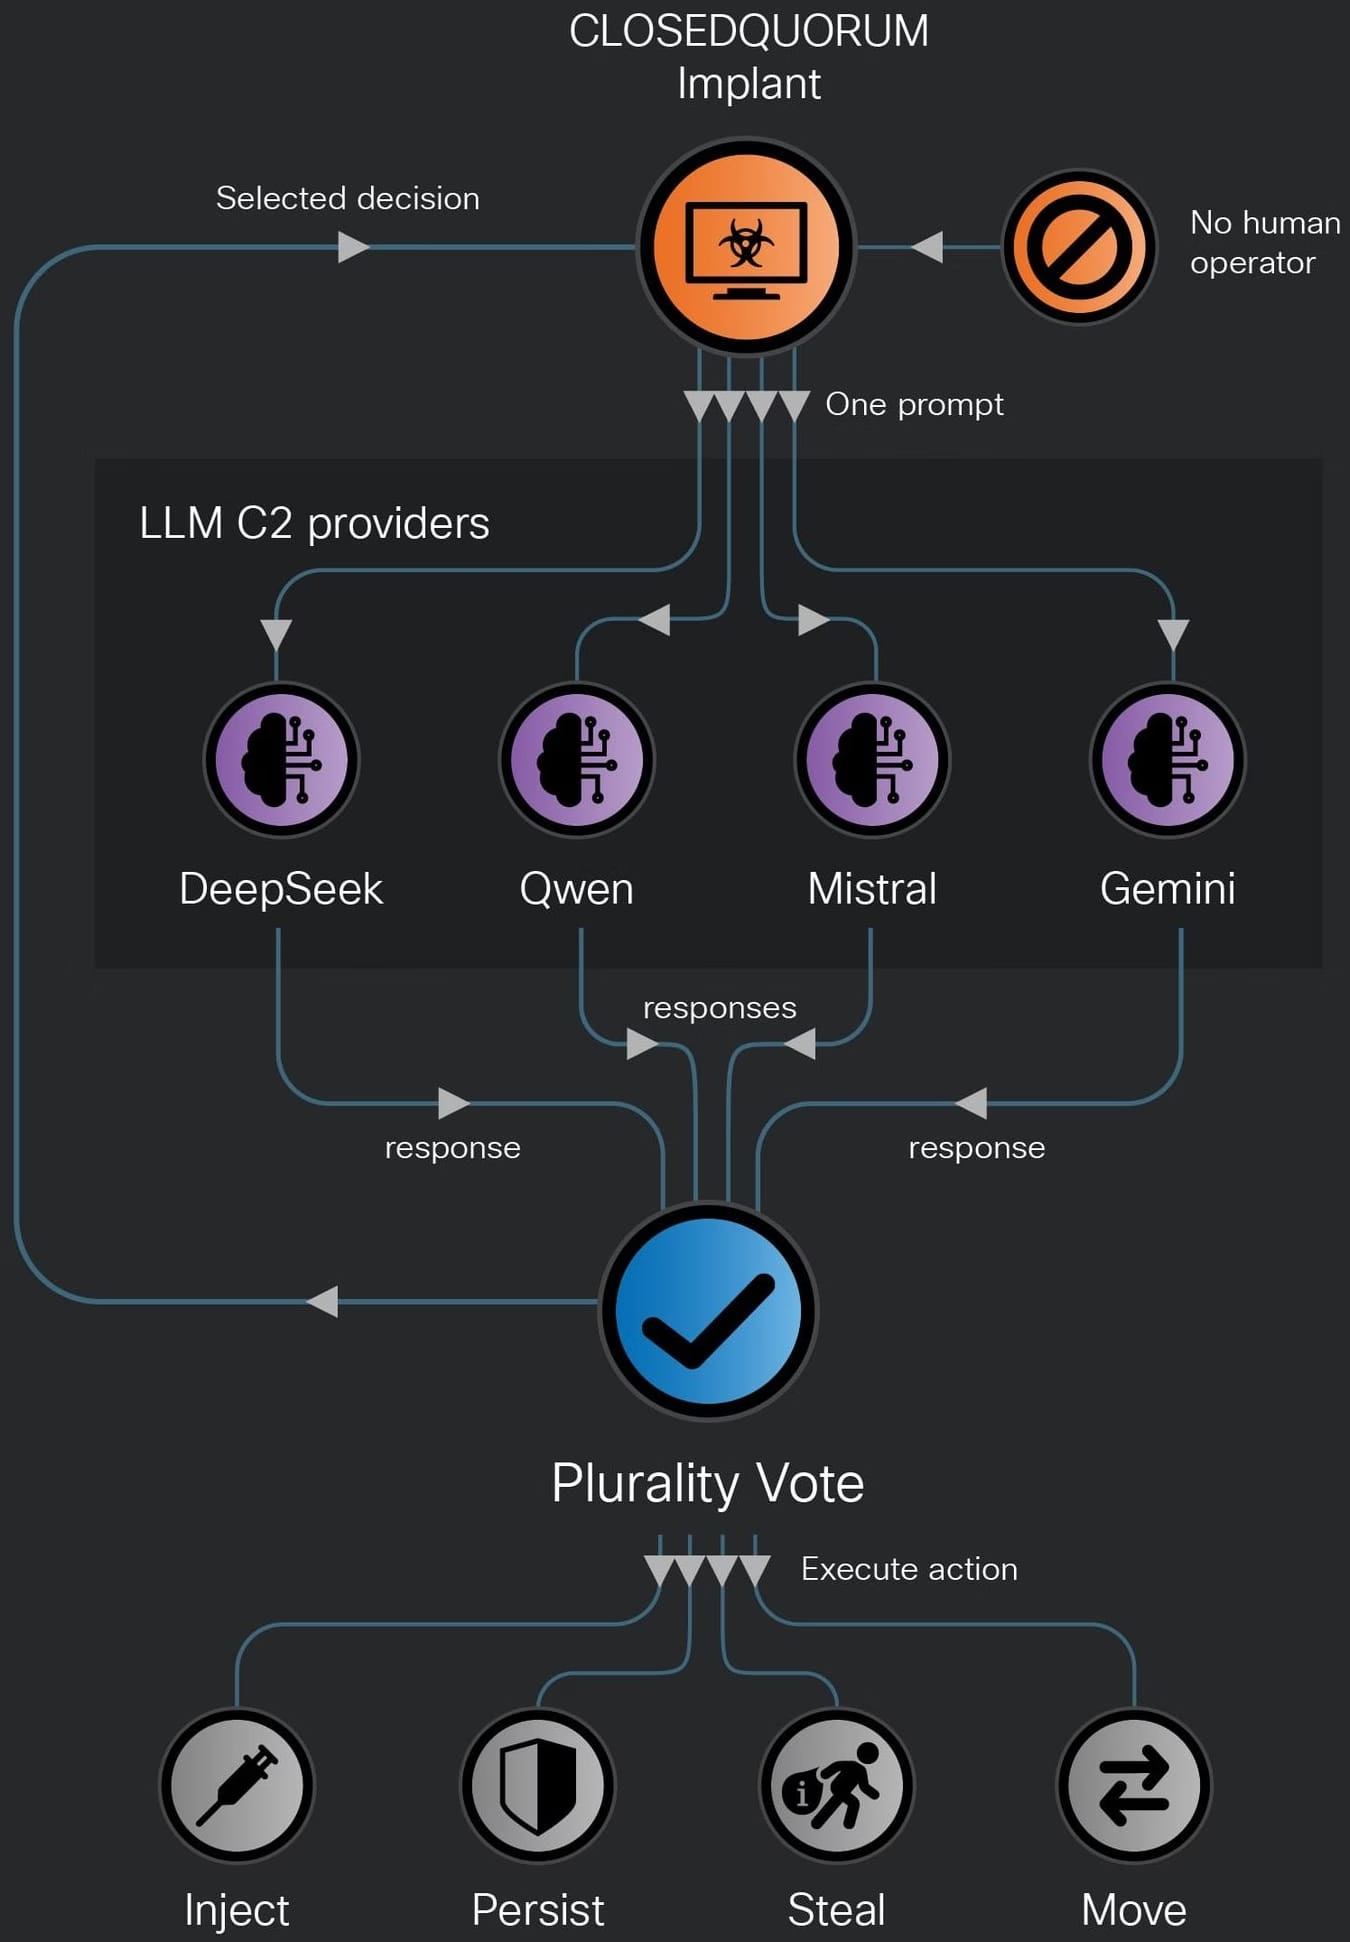
Talosは、ClosedQuorumについて、戦術的な指揮統制(C2)の判断を複数のAIモデルから成る「パネル」に委ねる、初めて公に確認されたWindows向けインプラントだと説明しています。同社は、これにより悪意ある攻撃活動のスピードとスケーラビリティが一段と高まると指摘しています。
研究者らはまた、これによって人間の関与が不要になり、攻撃チェーンをいつでも進行させられるようになる点も強調しています。
ただしCiscoは、レート制限に達した場合や出力が不正な形式になった場合、あるいはシステムが依存する商用APIが一時的に利用できなくなった場合には、課題が生じる可能性もあると指摘しています。
ClosedQuorumは高度に洗練されたマルウェアとは言えないため、これがテストや実験目的のものなのかは明らかになっていません。しかし研究者らは、これが「攻撃チェーンの自動化に向けたアーキテクチャ上の転換」を象徴するものだと警告しています。
「実際の攻撃で展開された証拠は確認されていませんが、このバイナリに含まれる痕跡から、開発者が2025年にまで遡るカーディング関連の犯罪フォーラムへの投稿と関連していることが判明しました」とCisco Talosは説明しています。
Cisco Talosが分析したバイナリには、プレースホルダーのAPI認証情報とダミーのDiscord Webhookが含まれていましたが、開発者はカスタムビルドのClosedQuorumにおいてこれらを実際の値に差し替えることが可能です。
Cisco Talosは、AI統合型マルウェアの追跡・分析を研究者が行いやすくするために公開したオープンソースツールキット「CAIRN」を通じてClosedQuorumを発見しました。詳細はこちらで確認できます。