AIを活用するマルウェアの検出を支援するため、Cisco Talosの研究者はオープンソースのフレームワークを公開しました。脅威の分類と分析に役立てることを目的としています。このツールはCAIRNと呼ばれ、ファイルから抽出したメタデータのみを使って動作します。マルウェア本体をダウンロードする必要も、実行する必要もありません。
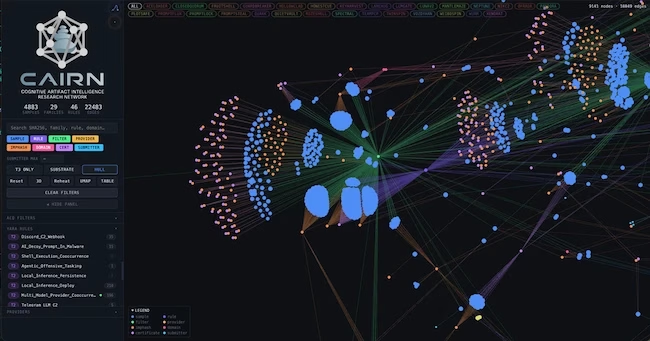
CAIRN Explorerは、提出者、インポートハッシュ、ドメイン、AIプロバイダーといったメタデータ属性を手がかりにマルウェアの検体同士を関連付けます(出典: Cisco Talos)
CAIRNの探索手法
研究者たちが着目しているのは、Talosが「コグニティブ・アーティファクト」と呼ぶ痕跡です。これは、AIを組み込んだマルウェアがコードやファイルのメタデータに残す痕跡で、埋め込まれたプロンプト、プロバイダーのAPIエンドポイント、オーケストレーションロジック、そしてAIベースのサンドボックススキャナーを欺くために書かれた回避用テキストなどが含まれます。
CAIRNは検出した内容を3段階のティアに分類します。第1ティアは、サンプル内のどこかにAI関連の文字列が存在することを確認するだけのものです。第2ティアでは行動面のコンテキストが加わり、AIの統合が付随的なものではなく実際に機能していることを示すアーティファクトの組み合わせを検出します。第3ティアは、確認済みで名称が判明しているマルウェアファミリー専用です。
Cisco Talosのセキュリティ研究者であるRyan Fetterman氏は「CAIRNは4つの異なる分析戦略を用いており、それぞれが調査の異なるフェーズに適しています。実際のハント作業では、これらを組み合わせて使います。未知のものを見つけるための表面探索、関連するものをマッピングするピボット、そして収集したデータの中に構造を見出すコーパス分析です」と説明しています。
Talosは、既知の中で最も早い時期のAI統合マルウェアの検体であるLAMEHUGが、CERT-UAによって初めて野生で報告された2025年7月まで遡って、CAIRNをマルウェア開発の追跡に活用してきました。
研究者たちはまた、AI特有の回避手法が攻撃者間で広まっている証拠も発見しました。あるテクニック、すなわちAIサンドボックスの分析を妨害するために埋め込まれたテキストは、名前が判明しているレッドチームの講師にまで遡ることができ、その後、野生での初確認から12カ月以内に無関係のマルウェア検体にも出現していました。
4つのAIモデルが主導権を握るマルウェア
TalosがCAIRNを使って初めて公表した成果は、CLOSEDQUORUMという名のWindowsインプラントです。研究者らによると、これはこれまでに文書化されたどのマルウェアとも異なる存在だといいます。
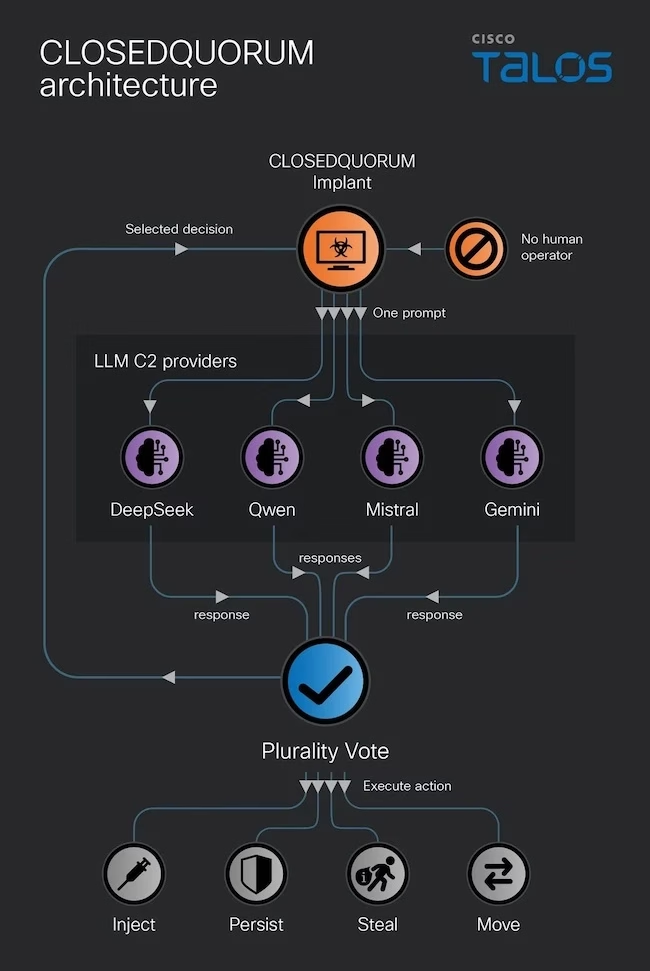
CLOSEDQUORUMのアーキテクチャ(出典: Cisco Talos)
Fetterman氏は「CLOSEDQUORUMは、私たちの知る限り、このモデルを戦術的な指令制御(C2)に応用した初めての、公に文書化されたWindowsインプラントです。展開後、このマルウェアは次のアクションの選択を複数の商用大規模言語モデル(LLM)による合議に委ね、その結果として下された決定を実行します。狙いはユーザーの認証情報と暗号資産ウォレットの窃取です」と記しています。
同氏はさらに「このマルウェアは、人間のオペレーターからの継続的な指示や、攻撃者が運用する専用C2サーバーからのタスク割り当てを必要としません。動的な運用全体がAIに委ねられているのです」と付け加えています。
通常のマルウェアには、オペレーターが管理するドメインやIPアドレスといった、どこかにC2サーバーが必要です。防御側はこれを突き止め、ブロックし、脅威インテリジェンスのフィードに登録します。CLOSEDQUORUMはこのインフラ要素を排除しています。2つの選択肢が同点の場合、このマルウェアはまずDeepSeekを優先し、次いでQwen、Mistral、Geminiの順で選びます。
このマルウェアは各プロバイダーに順番に問い合わせを行い、あらかじめ決められたメニュー――データの窃取、コードの注入、端末への永続化の確立――の中から次のステップを選ぶよう求めます。各モデルはそれぞれ投票を返し、最多得票の選択肢が採用されます。2つの選択肢が同点となった場合、このマルウェアは常にDeepSeekを最優先し、次いでQwen、Mistral、Geminiの順で選びます。
Talosの研究者らによると、このマルウェアはGo言語で書かれており、サイズは16.4MBに達します。静的解析により、意思決定のループ全体が設計どおりに機能することは確認できましたが、調査した検体にはプレースホルダーのAPIキーとダミーのWebhookアドレスが組み込まれていたため、実際のターゲットに対して最初から最後まで動作する様子を観察することはできませんでした。
Fetterman氏は「CLOSEDQUORUMは初期段階の限定的な事例に過ぎませんが、これによって新たに台頭しつつある脅威モデルが具体的な形を取り、防御側は今日から取り組める観測可能なシグナルの概要を手にすることができます。侵入プロセスのより多くのフェーズで人間の労力が置き換えられていくにつれ、その影響は、現代のAIがすでにもたらしている速度と規模とあいまって複合的に増大していくでしょう」と記しています。
同氏は「防御側にとって有利な点は、この進化がまだ始まったばかりだということです。私たちには、この移行期を研究する猶予がまだ残されています。自律的な作戦がより高度化し、広く普及する前に、必要な検知手法、制御策、対応戦略を確立することが目標です」と結論づけています。
翻訳元: https://www.helpnetsecurity.com/2026/09/22/cairn-open-source-framework-ai-malware-closedquorum/