Volexityの研究者は、国家との関連が指摘される別の中国系脅威グループが、複数のキャンペーンにわたって3つのゼロデイ脆弱性を連鎖させた攻撃を仕掛けていたことを突き止めました。同社が月曜日に公開したブログ記事で明らかにしています。
研究者によると、同社がUTA0565として追跡しているこの脅威グループは、脆弱性が公表・パッチ適用される前の9月3日から4日にかけて、ChromeおよびMicrosoft製品の脆弱性を悪用していました。
今回の悪意ある活動のタイミングは、脅威ハンターが観測し複数の中国系スパイ活動グループの仕業と特定してきた他の急増パターンと一致しています。しかしVolexityは、UTA0565のキャンペーンが被害者を欺くために複数の偽サイトを用いていた点で、それらの攻撃とは異なると指摘しています。
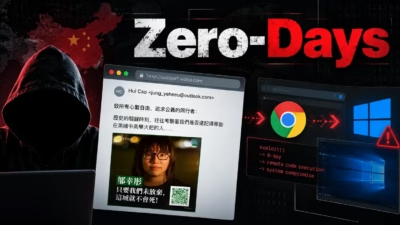
Volexityは、UTA0565が香港の活動家で収監中の周庭(Chow Hang-tung)氏への公的支持を求める内容のフィッシングメールをアジア各国の政府機関に送りつけていたことを明らかにしました。別のフィッシングメールでは、同グループはCenter for American ProgressやChina Digital Timesを装ったドメインを偽装していました。
UTA0565は戦術面で多様性を見せていたものの、複数の中国系脅威グループによるエクスプロイトキットの過去の事例で研究者が確認したものと同じ構成要素を使用していました。
「複数の脅威アクターにまたがってこれほど広範に採用されていることから、中国のコンピュータネットワーク侵害コミュニティ内で協調的な取り組みが行われており、中核となるキットが共有され、複数のグループによってカスタマイズ・武器化された可能性が高いことがうかがえます」とVolexityはブログ記事に記しています。「これまでに報告されている活動は、わずか2つの組織による観測結果に過ぎません。実際の規模と影響範囲は、はるかに広い可能性が高いでしょう」
今回の脆弱性には、Chromiumベースのブラウザに搭載されるJavaScriptエンジンにおけるリモートコード実行の欠陥であるCVE-2026-85046およびCVE-2026-87491、そしてMicrosoftが9月8日に公表したWindowsのAdvanced Local Procedure Callにおける権限昇格のゼロデイ脆弱性であるCVE-2026-85880が含まれます。
昨年8月以降、複数の国家系脅威グループがこれらの脆弱性を連鎖させて攻撃に利用している様子を以前から観測していたProofpointは、限られた数の組織が短期間のうちにこの3つの脆弱性すべてにさらされていたと述べています。
Proofpointは以前、これらのゼロデイ脆弱性が関与する攻撃をAPT31、UNK_LateNight、UNK_DoubleCheck、UNK_QuietRacketの犯行と特定していました。当時同社は、他の出自や動機を持つ攻撃者も近く同様の攻撃に乗り出す可能性があると警告していました。
Volexityによると、UTA0565は同社が「CLEANGULP」として追跡している、これまで確認されていなかったマルウェアファミリーのペイロードを使用していました。研究者はまた、メディア組織、ハラール対応レストラン検索サイト、企業研修団体を標的とした同様のキャンペーンで、UTA0565が使用したとみられる複数のドメインも発見しています。
「UTA0565によるこれらのゼロデイ脆弱性の使用は、悪用の手法とエンドユーザーへの見せ方の両面において、Volexityがこれまで観測した他のキャンペーンと比べ、技術面・運用面で改善が見られます」と研究者らは記しています。「正規サイトの実際のコンテンツをおとりの素材として利用する手法は、ユーザーの警戒心を下げる上で依然として効果的な方法であり続けています」
翻訳元: https://cyberscoop.com/volexity-uta0565-china-exploit-chain-chrome-microsoft/