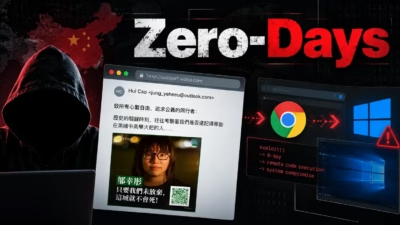
中国系の脅威アクターとしては3例目となるグループが、信頼できるウェブサイトを複製し、ChromeとWindowsのゼロデイ脆弱性を連鎖的に悪用して、これまで確認されていなかったバックドアを展開するフィッシングキャンペーンに関与していたことが判明しました。
この活動は2026年9月3日および4日に発生しており、標的となった脆弱性はGoogle Chromeにおいて当時まだ修正パッチが提供されていませんでした。
脆弱性データベースへのアクセス
これは、Volexityが9月9日に公表した、UTA0560とJungleBamboo(APT31、別名Violet Typhoonとしても知られる)が別々の作戦でこの脆弱性チェーンを使用していたという報告に続くものです。
ほぼ同一のコードを使用するオペレーターが増えていることは、中国のサイバースパイエコシステム全体において、高性能なブラウザ悪用能力が急速に共有・流通していることを示唆しています。
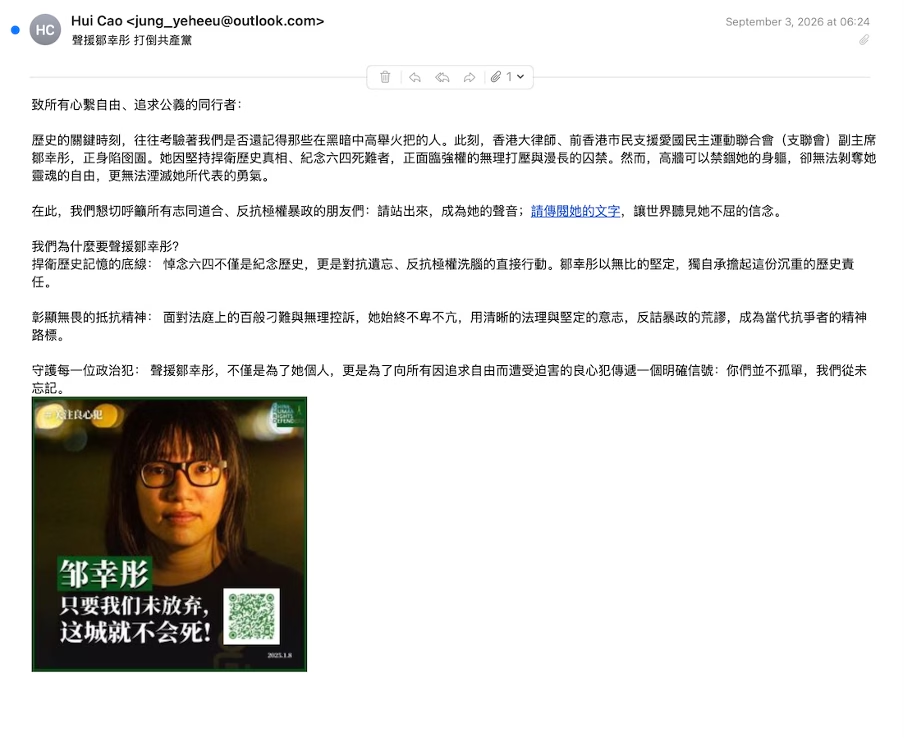
UTA0565は、アジア地域の政府機関を標的として中国語のフィッシングメールを使用しました。その中には、収監されている香港の活動家、周庭(チョウ・ハントン)氏への支援と、六四天安門事件の追悼弾圧への抗議を呼びかける内容の文書を誘い文句にしたものも含まれていました。
別の作戦では、同アクターはCenter for American Progressになりすましていました。
これらのメールは、標的を正規団体に見せかけた攻撃者管理下のドメインへと誘導するものでした。
確認された事例には、China Digital Timesになりすましたchinadigitaltimes[.]topや、americanprogress[.]orgをタイポスクワッティングしたamericanprgoress[.]topが含まれています。
Volexityの調査によると、China Digital Timesを模倣した偽サイトは96.9.125[.]52上でホストされており、本物のサイトの外観を忠実に再現していました。
Center for American Progressの偽サイトは分析時点でも稼働しており、表示されるコンテンツの大部分を正規サイトから取得することで、即座に怪しまれることを回避していました。
しかし、この脅威アクターは/config.htmlを指す隠しiframeを埋め込んでいました。この非表示のコンポーネントが、被害者に見えるページの表示内容を変えることなく、ブラウザの脆弱性チェーンを起動させる仕組みです。
この作戦では、Chrome V8のタイプコンフュージョン脆弱性であるCVE-2026-85046、ChromeのV8サンドボックスエスケープであるCVE-2026-87491、そしてWindowsカーネルのローカル権限昇格であるCVE-2026-85880という3つの脆弱性が連鎖的に悪用されました。
これらの脆弱性を組み合わせることで、Chrome上でのコード実行、V8サンドボックスからの脱出、影響を受けるWindowsシステムでの権限昇格、そしてChromeの親プロセスへの注入が可能になっていました。
CVE-2026-85046は「パッチギャップ」型の脆弱性でした。修正パッチはChromiumの公開ソースコードには反映済みだったものの、リリース済みのChromeビルドにはまだ適用されていない状態だったのです。
BookSecurity Audits
この開示からリリースまでの間隔が、オペレーターに上流での修正内容をリバースエンジニアリングし、脆弱なStableバージョンを使い続けるユーザーに対してこの脆弱性を武器化する機会を与えたことになります。
Volexityはこのクラスターをこの一連の攻撃をUTA0565として追跡しており、同グループは以前から他の中国系スパイ活動との関連が指摘されていた同一のエクスプロイトフレームワークを使用しつつ、説得力のあるタイポスクワッティングサイトと、CLEANGULPと呼ばれる新たなペイロードを組み合わせて手法を改良していました。
APTによるChromeとWindowsの悪用
Proofpointはこの共通フレームワークをBlueMoonと命名し、少なくとも4つのスパイ活動目的のグループがこのキットを利用していると報告しており、そのほとんどは中国との関連が疑われています。
UTA0565の実装は、Volexityが以前に文書化したp1、p2、ppという組み込みコンポーネントをほぼそのまま踏襲していました。運用面での主な変更点は最終段階にありました。
従来のようにcmd.exeとcurl.exeを呼び出してペイロードを取得する代わりに、改変されたローダーはchrome_cleanup.exeをダウンロードし、そのMark of the Webを除去したうえで、COMを介してWindowsシェル経由で起動していました。
最終ペイロードであるchrome_cleanup.exeは、SHA-256ハッシュ値が8858ea412dc306b3558885af18006c5ca24689e8875733b5e13b3c2692e603cbの893KBの64ビット実行ファイルです。
Volexityはこれを、これまで確認されていなかったマルウェアファミリー「CLEANGULP」として特定しました。C言語で書かれ、Microsoft Visual C++でコンパイルされており、制御フローフラット化と間接呼び出しによって大幅に難読化が施されています。
CLEANGULPは%LOCALAPPDATA%\Microsoft\IME\MicrosoftIME.exeとして自身をインストールし、永続化のためにMicrosoftIMEという名前のスケジュールタスクを作成します。
そのコマンドセットは、シェル実行、プロセス列挙、ファイルのアップロードおよびダウンロード、ビーコンオブジェクトファイルの実行に対応しており、オペレーターに侵害後の偵察や後続作戦のための柔軟なプラットフォームを提供しています。
このマルウェアは、メディアネットワークThe Conversationをタイポスクワッティングしたthecovnresation[.]comと通信します。
コマンド&コントロール通信にはHTTPを使用し、リクエストおよびレスポンスの本文をAES-256-GCMで暗号化したうえで、独自のアルファベットを用いたBase64エンコードを施しています。
最初のビーコンでは、UUIDに似ているもののRFC 9562には準拠しない、時刻由来の識別子が登録されます。
Volexityは、新たに登録されたいくつかの類似ドメインを中程度の確度でUTA0565に関連付けています。これにはoutsourcingwise[.]net、halal-navi[.]net、halaltak[.]net、borneobulletins[.]top、そしてthecovnresation[.]netとthecovnresation[.]comの両方が含まれます。
これらのドメインは、報道機関、企業研修サービス、レストラン情報サイトなど正規の団体になりすましたもので、脆弱性のホスト先、マルウェア配布拠点、またはC2インフラとして使用されていた可能性が高いとみられています。
今回の事例は、複数のオペレーターが共通のエクスプロイトコアを再利用しつつ、それぞれ独自に誘い文句やインフラ、ローダー、マルウェアを差し替えられるという、危険性を増す新たなモデルを浮き彫りにしています。
セキュリティチームは、ChromeとWindowsのセキュリティ更新プログラムを至急適用するとともに、特定されたタイポスクワッティングドメインをブロックし、不審なChrome子プロセスの活動を調査し、ユーザーローカルのアプリケーションデータ配下に存在するMicrosoftIME.exeや、MicrosoftIMEという名前のスケジュールタスクの有無を確認すべきです。
Securityflaw reports
Proofpointはまた、BlueMoonの急速な普及が、この攻撃能力が他のスパイ活動グループや金銭目的の攻撃者にも広がる可能性を示唆していると警告しています。
SOCのアラート調査1件ごとの対応時間を21分短縮。即時対応のためのIOCコンテキストでSOCを強化: TI Lookupを貴社のSOCに統合する
翻訳元: https://gbhackers.com/apt-exploits-chrome-and-windows/