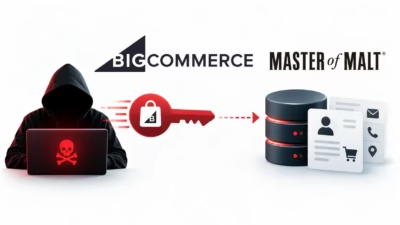
Master of Maltは、Fastrブランドを名乗るBe A Part Ofが運営するBigCommerceアプリ「Ribon」に関連するアプリケーションキーを攻撃者に侵害され、顧客データ漏洩が発生したことを公表しました。Ribonはサードパーティ製のBigCommerceアプリです。
9月18日の英国夏時間17:45に影響を受けた顧客宛てに送られたメールの中で、創業者のJustin氏は、BigCommerceがこの日早くにRibonがハッキングされたことを同社に通知してきたと述べています。
攻撃者はRibonが保有するBigCommerceのアプリケーションキーを不正に入手し、それを使ってBigCommerceのシステム内に保存されていた顧客データにアクセスしたとされています。
流出した情報には、顧客の氏名、メールアドレス、電話番号、郵送先住所が含まれています。
Master of Maltによると、パスワードやカード決済情報などの支払い関連情報は、別のシステムで管理されており侵害を受けなかったため、流出しなかったとのことです。
不正アクセスは9月13日の英国夏時間17:21から、盗まれたアプリケーションキーが無効化された9月17日の21:12まで続いたと報告されています。
BigCommerceは9月17日に問題のアプリを削除し、侵害はもはや継続していないとMaster of Maltに伝えました。
Master of Maltは後に、今回の侵入は同社を特に狙ったものではないと述べています。攻撃者が標的としたのはRibonであり、同アプリは数百のBigCommerceストアに導入されていたとされています。
脅威アクターはRibonのアプリケーション認証情報を入手すると、BigCommerceのAPIを通じて顧客情報にアクセスできるようになりました。今回の事案は、単一のサードパーティ連携が複数の加盟店環境にまたがる広範な権限を持つことのリスクを浮き彫りにしています。
「攻撃者はRibonのアクセスキーを侵害すると、それを使ってBigCommerce内に保存されたデータにアクセスしました」と、Justin氏は9月20日公開のフォローアップ更新情報で述べています。
同社はBigCommerceと協力し、よりきめ細かなAPI認可制御を求めていく方針です。特に同社は、侵害された認証情報を通じてサードパーティ製アプリがこの規模の顧客データにアクセスできるべきではないと主張しています。
今回の公表は、Ribonを利用する他の加盟店にも影響が及ぶ、マルチテナント型のサプライチェーン侵害の可能性を示唆しています。Master of Maltによれば、同アプリが数百の店舗に導入されていたと報告されているにもかかわらず、他の潜在的な被害企業からの公式な漏洩通知はまだ確認されていないとのことです。
Master of Maltは、BigCommerceから問題の通知を受けてから数時間以内に顧客への通知を送付したとしています。同社のスタッフは直ちに社内システムの監査を開始し、情報が流出した可能性のある顧客の特定に着手し、この作業には数時間を要したとのことです。
同社はまた、今回の事案を英国情報コミッショナー事務局(ICO)に報告したことも確認しています。ICOの案件参照番号IC-569770-Y1R9は9月19日に発行されました。
Ribonを所有するFastrは、9月18日遅くにMaster of Malt宛てのメールで自社の侵害を認めたとされています。同社によると、これがFastrとの今回の事案に関する初めての直接のやり取りだったとのことです。
金融関連の認証情報は流出しなかったとされていますが、盗まれた個人情報は標的型フィッシングやビッシング、スパム、なりすましを利用したソーシャルエンジニアリング攻撃に悪用される恐れがあります。
攻撃者は、既知の顧客の氏名、連絡先、住所情報を使って、Master of Malt、BigCommerce、配送業者、金融機関などになりすまし、詐欺メッセージに信憑性を持たせる可能性があります。
Master of Maltは、影響を受けた顧客に対し、身に覚えのない電話やメールに応じてパスワードや支払い情報を明かさないよう呼びかけています。
16,000以上のSOCチームがANY.RUNを利用し、脅威調査を効率化して手作業の負担を軽減しています。貴チームでも導入をご検討ください