
日本コロムビアのマルウェア感染、第一興商の顧客情報872万件が流出の恐れ
カラオケ大手の第一興商は、委託先である日本コロムビアグループ(NCG)でマルウェア感染が発生し、約872万件の個人情報が流出した可能性があるとして注意を呼びかけました。 流出の可能性がある情報には、顧客情報だけでなく従業員情報も含まれます。現時点では、情報の窃取や悪用は確認されておらず、調査が続いています。 日本コロ
カラオケ大手の第一興商は、委託先である日本コロムビアグループ(NCG)でマルウェア感染が発生し、約872万件の個人情報が流出した可能性があるとして注意を呼びかけました。 流出の可能性がある情報には、顧客情報だけでなく従業員情報も含まれます。現時点では、情報の窃取や悪用は確認されておらず、調査が続いています。 日本コロ
英国のファッション小売大手ASOSは、10月6日に発生したデータ侵害で、攻撃者が個人情報や顧客アカウントのデータにアクセスしていたことを顧客に通知しました。 Infosecurityが入手した10月8日付の顧客向けメールで、ASOSは決済情報は侵
英国のファッション小売大手ASOSは火曜日、ハッカーが同社のモバイルアプリを通じて不正なプッシュ通知を送信したことを受け、データ侵害があったと認めました。ハッカーは、同社のSnowflake環境から顧客データを盗んだと主張しています。 ASOSは英国を拠点とする大手オンラインファッション小売業者で、衣料品、靴、アクセ
Master of Maltは、Fastrブランドを名乗るBe A Part Ofが運営するBigCommerceアプリ「Ribon」に関連するアプリケーションキーを攻撃者に侵害され、顧客データ漏洩が発生したことを公表しました。Ribonはサードパーティ製のBigCommerceアプリです。 9月18日の英国夏時間1
CenterPoint Energyは、権限を持たない第三者が同社顧客の一部に関する個人情報を含むデータセットを不正に取得したとされるサイバーセキュリティインシデントを公表しました。 ヒューストンを拠点とするこの大手電力・ガス会社は、2026年9月に、顧客データを保有していると主張する第三者によるオンライン投稿を確認
サイバー犯罪データ取引フォーラムで公開されたデータ漏洩により、659件の加盟店アカウントに紐づくStripeの実稼働用APIクレデンシャルと、顧客・決済関連データ約35GBが流出しました。 今回の流出は、42カ国の加盟店にまたがる推定68万8363件の顧客記録に影響していますが、これまでに得られている証拠によれば、S
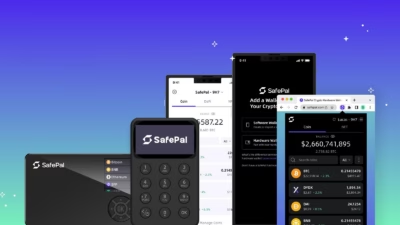
暗号資産ウォレットメーカーのSafePalは、39,798人分の顧客の注文情報が流出したデータ侵害を公表しました。流出した情報には、氏名、メールアドレス、配送先住所、電話番号、購入内容が含まれます。 同社は今回の漏洩の原因を、注文追跡に使用しているプラグインの認可制御の不備にあると特定しました。この欠陥により、特定
暗号資産ハードウェアウォレットのSafePalは、データ侵害により個人情報が盗まれたとして、およそ40,000人に通知を行っています。 同社によると、ハッカーは顧客注文情報プラグインの注文追跡機能に存在する脆弱性を悪用し、顧客情報にアクセスしたとのことです。 「2025年3月2日から2026年4月11日までの間に注文
暗号資産ハードウェアウォレット提供会社のSafePalは、脆弱性を悪用されて顧客の注文情報が盗まれるデータ侵害が発生し、約39,798人の顧客に影響が及んでいると警告しています。脅威アクターは現在、盗み出したデータの販売を主張しています。 SafePalによると、今回の侵害は2025年3月2日から2026年4月11日
Origin Energy Limitedは、顧客データへの不正アクセスと流出を伴うサイバーセキュリティインシデントを確認しました。オーストラリア最大級のエネルギー事業者の一つにとって、重大なデータセキュリティ事案となっています。ComputerScience 同社は2026年7月22日にこの侵害を確認し、現在も影響
すべての記事を読み込みました