読了時間:5分
インターネット上には、人気のAIツールを装った精巧な偽物があふれています。これらは本物のツールを提供する代わりに、企業ネットワーク内にインフォスティーラーやリモートアクセス型トロイの木馬(RAT)などの脅威を送り込みます。
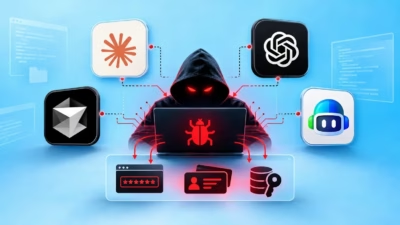
Any.Runの研究者らは今週公開したレポートで、ClaudeやChatGPTなどの有力ブランドになりすます、AIをテーマにしたおとりを使う攻撃キャンペーンを調査しました。6カ月間に同社のプラットフォームで分析されたインシデントのうち、実に1,258件が偽のAIツールを使った攻撃に起因していました。
おとりの提示方法はさまざまで、SEOポイズニングや悪意のある広告のほか、偽のダウンロードページ、AIをテーマにしたアーティファクトなどがあります。最も多くなりすまされたのはAnthropicのClaudeで、分析全体の60%を占めました。OpenAIのChatGPTとCodexは33%でした。Any.Runの研究者らは、これらの攻撃で頻繁に使われる、おなじみの手口も確認しています。
「これらの攻撃には共通点があります。決定的な操作を従業員自身が行うことです。従業員は『インストールコマンド』を貼り付けたり、巧妙なインストーラーを実行したり、偽のウィンドウにサインインしたりします」と、レポートは述べています。「その結果、ソースコード、クラウドやAIのAPIキー、稼働中の業務セッション、広告アカウント、課金へのアクセスが危険にさらされかねません。たった1回のユーザー操作が、データ漏えい、アカウント侵害、金銭的損失、開発・マーケティング業務の中断につながる可能性があります」
Any.Runの研究チームによると、1,258件という分析数は、この種の攻撃が増加していることを示しています。
「この数字だけでも問題の広がりがわかります。世界の1万6,000社を超える企業のセキュリティチームが、不審な活動の調査にAny.Runを使っていることを考えればなおさらです」と、研究チームの広報担当者はDark Readingに語りました。「感染件数を正確に確認することはできませんが、データからは、これらのキャンペーンが相当数のユーザーに到達したことがうかがえます」
ClickFix、InstallFix、AIをテーマにしたおとり
Any.Runのレポートによると、調査したAIテーマのキャンペーンのうち、ClickFix型の手口が半数近くを占めました。偽のコマンドラインインターフェース(CLI)インストーラー、いわゆるInstallFix攻撃は分析全体の27%、偽のダウンロードページから始まる従来型のClickFix攻撃は17%でした。一方、悪用されたAIチャットや悪意のあるアーティファクトから始まる攻撃チェーンは25%でした。
「偽のAIとClickFixは密接に結びついています」とAny.Runの広報担当者は述べ、分析の45%で攻撃者が被害者に対し、コマンドをコピーしてインターフェースに貼り付けるよう求めていたと指摘しました。「攻撃者がAIをテーマにしたおとりとClickFixの手法をすでに広く組み合わせていることがわかります」
こうしたおとりは主に開発者を狙い、さまざまなAIツールの偽CLIインストーラーを、GitHubのページや、Cloudflare Pages、GitLab Pages、Google Sites、GitHubといった信頼されたプラットフォーム上にホストされた複製ドキュメントで提供します。AIプラットフォーム自体が使われることもあります。一方、偽の広告やSEOポイズニングされた検索結果は、通常マーケティング担当者を狙っています。
「新しいAIツールが次々に登場し、世間の関心も高いままであるため、偽のAIおとりはさらに増えると予想しています」と研究チームは述べています。「人々はどの情報源を信頼すべきかわからないままインストール手順を検索しがちで、攻撃者はそこにつけ込みます」
AIをテーマにしたInstallFixやClickFixの亜種は、開発者のワークステーションを侵害し、標的組織のソースコード、SSH鍵、CI/CDトークン、クラウドやAIのAPIキーを入手することを狙っています。「正規のAIコーディングツールのインストールでは、ターミナルでコマンドを実行することが多いため、この手口は開発者に特に有効です」と広報担当者は述べています。「悪意のある指示を通常のインストール手順に偽装しやすくなるからです」
マーケティング担当者は攻撃者にとって魅力の薄い標的かもしれませんが、Any.Runは、こうした攻撃によって価値の高い業務アカウントの認証情報が侵害される恐れがあると警告しています。
危険なアーティファクトとAIチャット
InstallFixやClickFixの攻撃が増えていることに加え、AIをテーマにした他の種類の脅威も勢いを増しています。たとえば「LLMshare」と呼ばれる手法は、Push Securityによると、非常に効果的であることがわかっています。
LLMShareでは、攻撃者がAIプラットフォーム上の共有チャットにコンテンツを作成します。多くの場合、インストールの案内やサービスの更新情報を装い、マルウェアを仕込んでいます。そして、マルバタイジングやSEOポイズニングで、悪意のあるチャットへ誘導します。共有アーティファクトも同様の流れで、攻撃者が悪意のあるコンテンツをAIプラットフォームに直接公開します。
「共有チャットやアーティファクト、そして最近ではカスタムGPTを使った最近の亜種は、特にたちが悪いです」と、Push Securityの研究者Dan Green氏はDark Readingに語りました。これらは正規のAIサイト(本物のClaudeやChatGPTなどのドメイン)であるため、ユーザーはそこで悪意のあるリンクを見せられるとは思っていません。
Green氏は、InstallFixと同様にLLMshareも非常に効果的だと付け加えました。AIが急速に普及する現在、「オンラインでのごく普通のやり取りや行動」を悪用するためです。実際、AIをテーマにしたInstallFix攻撃は、Push Securityが毎月検出する件数の5%~10%を占めており、その数は毎月増えています。
「今やAIツールの利用は誰もが推奨されており、その多くはコマンドラインから正規にインストールされます」とGreen氏は述べています。「一般のユーザーが開発者のような使い方をするようになり、攻撃者に操られやすくなっています」
Any.Runの研究者らは、こうした攻撃の多くが正規ドメインを利用し、場合によっては標的が使おうとしているAIプラットフォーム上に直接ホストされているため、検出は難しいと強調しました。ただし、従業員の行動を起点に、脅威を軽減する方法はあります。
「この調査で確認されたパターンはすべて、従業員が自分でAIツールを探すところから始まっています」とレポートは述べています。「承認済みAIツールの短いリストを公式の入手先(ベンダーのサイト、winget、Homebrew、ベンダーのパッケージ)とともに公開し、MDMやソフトウェアポータル経由でインストールしてください」
Any.Runの研究者らはさらに、セキュリティチームに対し、一般ユーザーがコマンドを貼り付けて実行できないよう制限することを推奨しています。あわせて、サードパーティのリンクや広告、共有チャットなどに頼らず、インストールコマンドを必ずベンダーの公式ドキュメントと照合するよう、従業員に教育することも勧めています。
翻訳元: https://www.darkreading.com/application-security/fake-claude-chatgpt-attacks-developers-risk