英国のファッション小売大手ASOSは火曜日、ハッカーが同社のモバイルアプリを通じて不正なプッシュ通知を送信したことを受け、データ侵害があったと認めました。ハッカーは、同社のSnowflake環境から顧客データを盗んだと主張しています。
ASOSは英国を拠点とする大手オンラインファッション小売業者で、衣料品、靴、アクセサリー、美容製品を米国を含む世界中の顧客に販売しています。
ASOSは、顧客とのコミュニケーションに使用しているサードパーティ製プラットフォームに不正アクセスがあったことを認めました。氏名や連絡先などの基本的な個人情報が流出した可能性があるとしています。
同社は現在、アプリ内に通知を表示し、不正なプッシュ通知を無視するよう顧客に呼びかけています。通知に含まれていた外部のサードパーティ製リンクはクリックしたり操作したりしないよう求めています。
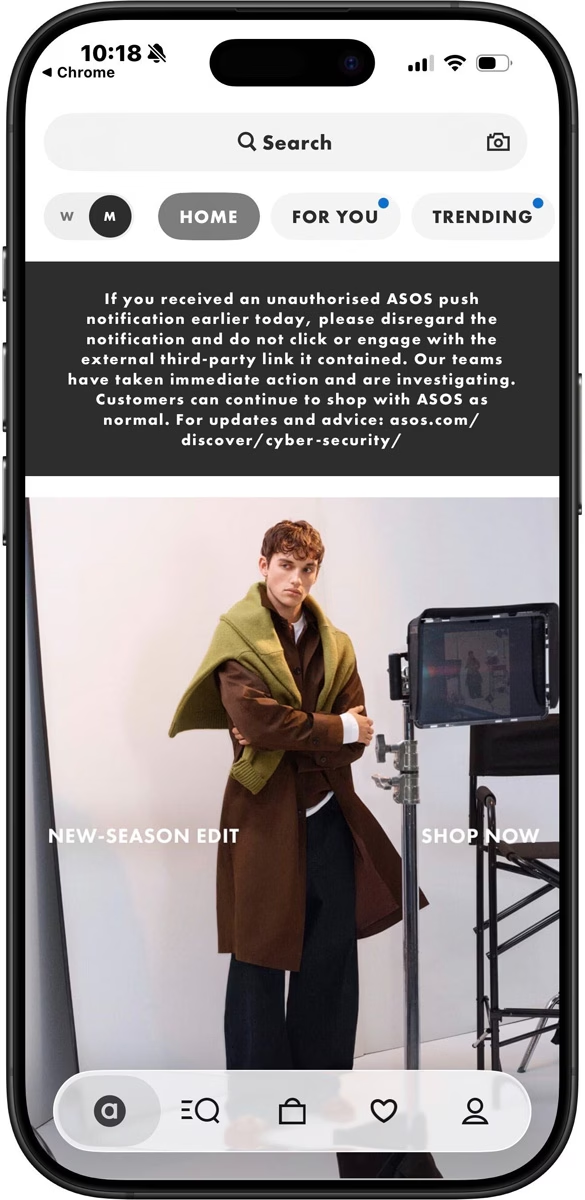
ただし、同社のSnowflake環境が侵害されたとする攻撃者の主張については、確認していません。影響を受ける可能性のある顧客の数も明らかにしていません。
ASOSは、決済カード情報やアカウントのパスワードには影響がないとみています。
本件やその他の未公表の攻撃に関する情報をお持ちの方は、Signal(646-961-3731)または[email protected]まで、匿名で情報をお寄せください。
ハッカーがASOSのモバイルアプリを悪用
通知が表示され始めたのは、米国東部時間の火曜日午前5時ごろです。BleepingComputerの複数の読者から、スマートフォンに通知が届いたとの連絡がありました。
BleepingComputerが確認した通知には「ASOS HACKED」と書かれていました。
「ASOSのDPO(データ保護責任者)およびIT部門へ。当方はSnowflakeインスタンスを完全に侵害しました。交渉に応じなければ、データを流出させます」
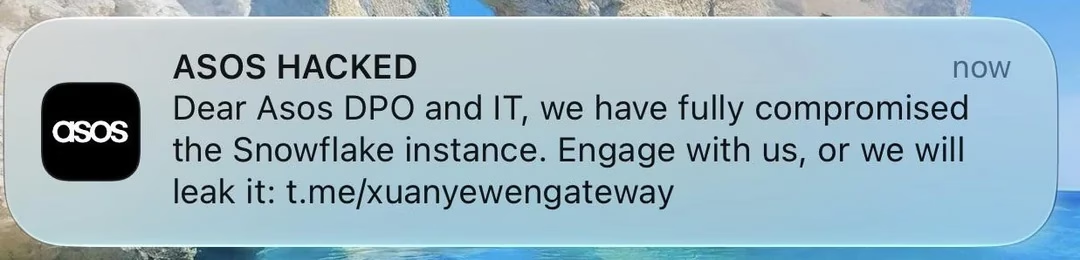
Redditでも、他の多くのASOS顧客が同じ通知を受け取ったと報告しています。全員とは言えないまでも、多くのアプリユーザーにメッセージが届いたとみられます。
通知は、「Xuanye group」を名乗る攻撃者が運営するTelegramチャンネルへ、ASOSを誘導する内容でした。
攻撃者は火曜日の朝、このチャンネルに投稿したメッセージで、決済情報は侵害の影響を受けていないと主張しました。
ところがその後、「FINAL STATEMENT(最終声明)」を公開し、この攻撃で顧客情報を盗んだと主張しています。
グループのメッセージには、次のように書かれています。「被害組織のアプリは安全に利用できます。今回の件には顧客情報が関わっていますが、当方のサーバー上で安全に保管されており、一定期間は手を付けません」
「サイバーセキュリティ業界では近ごろ、インシデントの開示をめぐる状況が問題になっています。今回の件について当方が率直に明らかにしたことに、感謝していただきたい」
グループは、盗んだとされる顧客情報の内容や影響を受けた顧客の数を明らかにしていません。ASOSのSnowflake環境を侵害したことを示す証拠も示していません。
BleepingComputerは攻撃者への接触を試みましたが、唯一の連絡手段は支払いが必要なものでした。情報提供への支払いは編集方針に反するため、接触は断念しました。