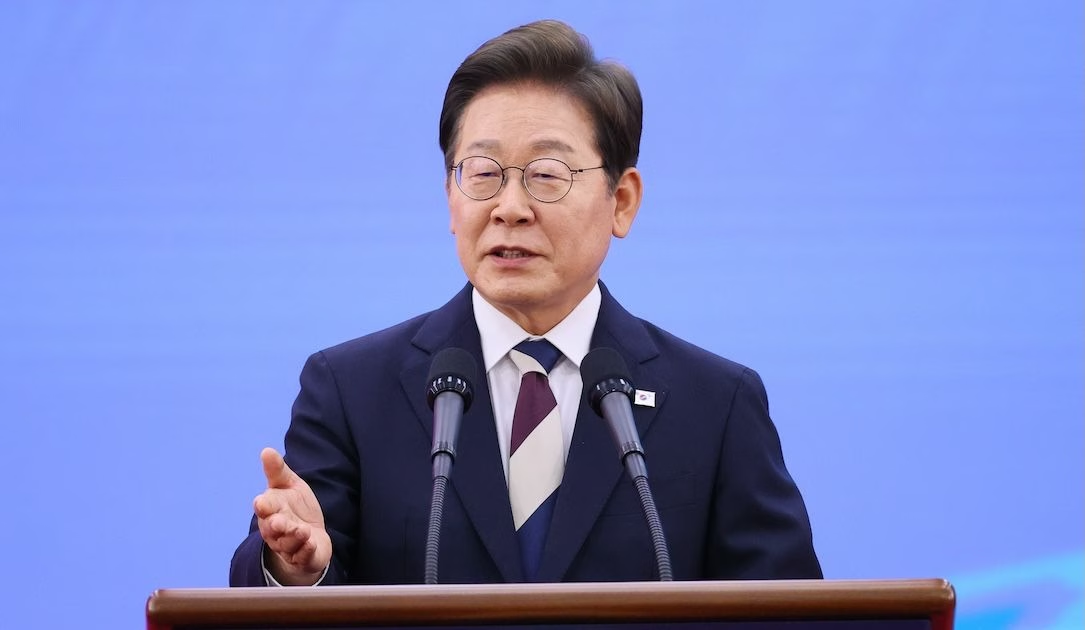
韓国の李在明(イ・ジェミョン)大統領は、最近相次いだ銀行へのハッキングについて、当局が調査を進めていると明らかにしました。当局は、人工知能(AI)エージェントが原因だった可能性が高いとみています。
少なくとも7つの金融機関で侵害が発生し、6万8,000人以上の個人情報が流出したと報じられています。当局は、中国製のサイバーセキュリティツール「Artex AI」が各行のシステムへの侵入に使われたと考えています。
現地報道によると、金融当局はこれまでに、攻撃に使われたIPアドレスを33件特定したということです。これらのインシデントは9月30日に初めて表面化しました。AIエージェントによる金融セクターへのハッキングが確認されたのは、これが初めてです。
被害を受けた金融機関には、ハナ銀行、KB国民銀行、新韓銀行が含まれます。このうち新韓銀行は、約2万5,000人の顧客の個人情報が流出したと説明したと報じられています。
流出したデータには、顧客個々の借入履歴、収入、電話番号、氏名などが含まれていたと、コリア・ヘラルド紙が報じました。
李大統領は火曜日、少なくとも一部の攻撃でAIエージェントが使われたことを示す「兆候が出てきた」と述べました。
「専門的なスキルがなくても、AIを使って簡単にハッキングできる時代になりました」と、李大統領は付け加えたと報じられています。
李大統領は、被害を最小限に抑えるため、人員と予算を大幅に投入し、「迅速かつ明確に」対処すると約束しました。
国家捜査本部は火曜日、28人の捜査員からなるチームを設置したと、現地報道が伝えています。
金融監督院(FSS)によると、これらのIPアドレスは日本、米国、タイ、ベトナム、中国の特別行政区である香港など、少なくとも12カ国と関連しているということです。この内容は報じられています。
ここ数週間、政府や大手企業に対するAI駆動型のハッキングの報告が相次いでいます。
オーストラリア当局は先月、OpenAIのエージェントが同国のメディケア(公的医療保険)のデータベースに侵入したと明らかにしました。このデータベースには、同国の大半の国民の個人情報が保存されていました。
オーストラリア当局は、OpenAIがハッキングの発生から数週間たつまで通知しなかったうえ、一般向けの汎用メールアドレスで連絡してきたことを明らかにし、同社は批判を浴びました。
このテック大手の最高戦略責任者は火曜日、オーストラリア議会に出席し、今回の件について謝罪しました。同氏によると、OpenAIは自社のエージェントが侵害した組織に迅速に通知するよう、手順を改めたということです。最近の事例では、侵害の疑いが生じてから48時間以内に通知したと説明したと報じられています。
OpenAIは7月、AIプラットフォームのHugging Faceへのハッキングに同社のエージェントが関与していたことを公表しました。
翻訳元: https://therecord.media/south-korean-bank-hacks-ai-agents