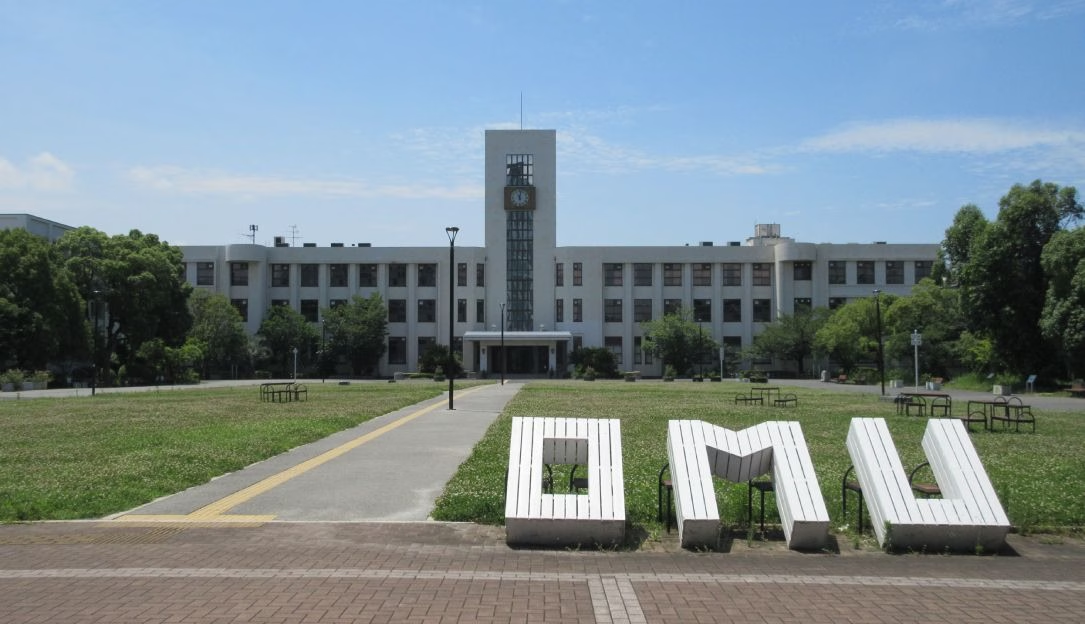
日本有数の規模を誇る大学の一つが、先週末に始まったランサムウェア攻撃の疑いを受け、授業を休講とし、IT基盤の大部分を停止しました。
大阪公立大学(OMU)は火曜日、この障害により、学内ネットワークやメール、各種の事務・教務システムが利用できなくなったと発表しました。
OMUはランサムウェアが原因とみており、外部のサイバーセキュリティ専門家とともに攻撃について調査しています。攻撃者の特定には至っておらず、身代金の要求があったかどうかも明らかにしていません。
障害の影響は、教務管理、教育支援、財務会計、給与、人事、図書館サービスに使うシステムのほか、大学のウェブサイトや学内ネットワークにも及びました。
日本のメディアは、月曜日の記者会見で大学関係者が説明した内容として、攻撃により約500台のサーバーが停止したと報じました。
報道によると、在学生や卒業生、教職員など大学の関係者少なくとも13万人分の情報が流出した可能性があります。影響を受けた可能性がある情報には、氏名、住所、メールアドレスのほか、2022年に統合してOMUとなった大阪府立大学と大阪市立大学に関連するデータが含まれます。
大学は個人データが盗まれたことを確認しておらず、火曜日の時点で、情報が漏えいしたかどうかを引き続き調査していると説明しました。インシデントについては、日本の個人情報保護当局やその他の政府機関に報告済みです。
この障害により、OMUは少なくとも木曜日まで休講とせざるを得なくなりました。大学は金曜日に対面授業を再開する予定で、オンライン授業は、システムの復旧状況に応じて再開するとしています。
入試出願や入学手続きに使うシステムは外部サーバーでホストしているため、引き続き利用できると、大学は説明しています。
今回の攻撃は、大学病院の電子カルテシステムには影響せず、病院は診療を続けました。獣医臨床センターも通常どおり稼働しています。
日本では最近、複数のサイバー侵害が相次いで公表されています。ただし、これらが相互に関連している証拠はありません。
週末には、日本の大手メディア企業である日本経済新聞社が、侵害された従業員アカウントを使って、取材源を含む社内外の連絡先に約9,000通の不正メールが送信されたと公表しました。
このほか、最近サイバーインシデントを公表した日本企業には、証券会社の大和証券、配送会社のヤマト運輸と佐川急便、保険会社の第一生命、放送機器メーカーの池上通信機があります。
翻訳元: https://therecord.media/osaka-university-cancels-classes-ransomware