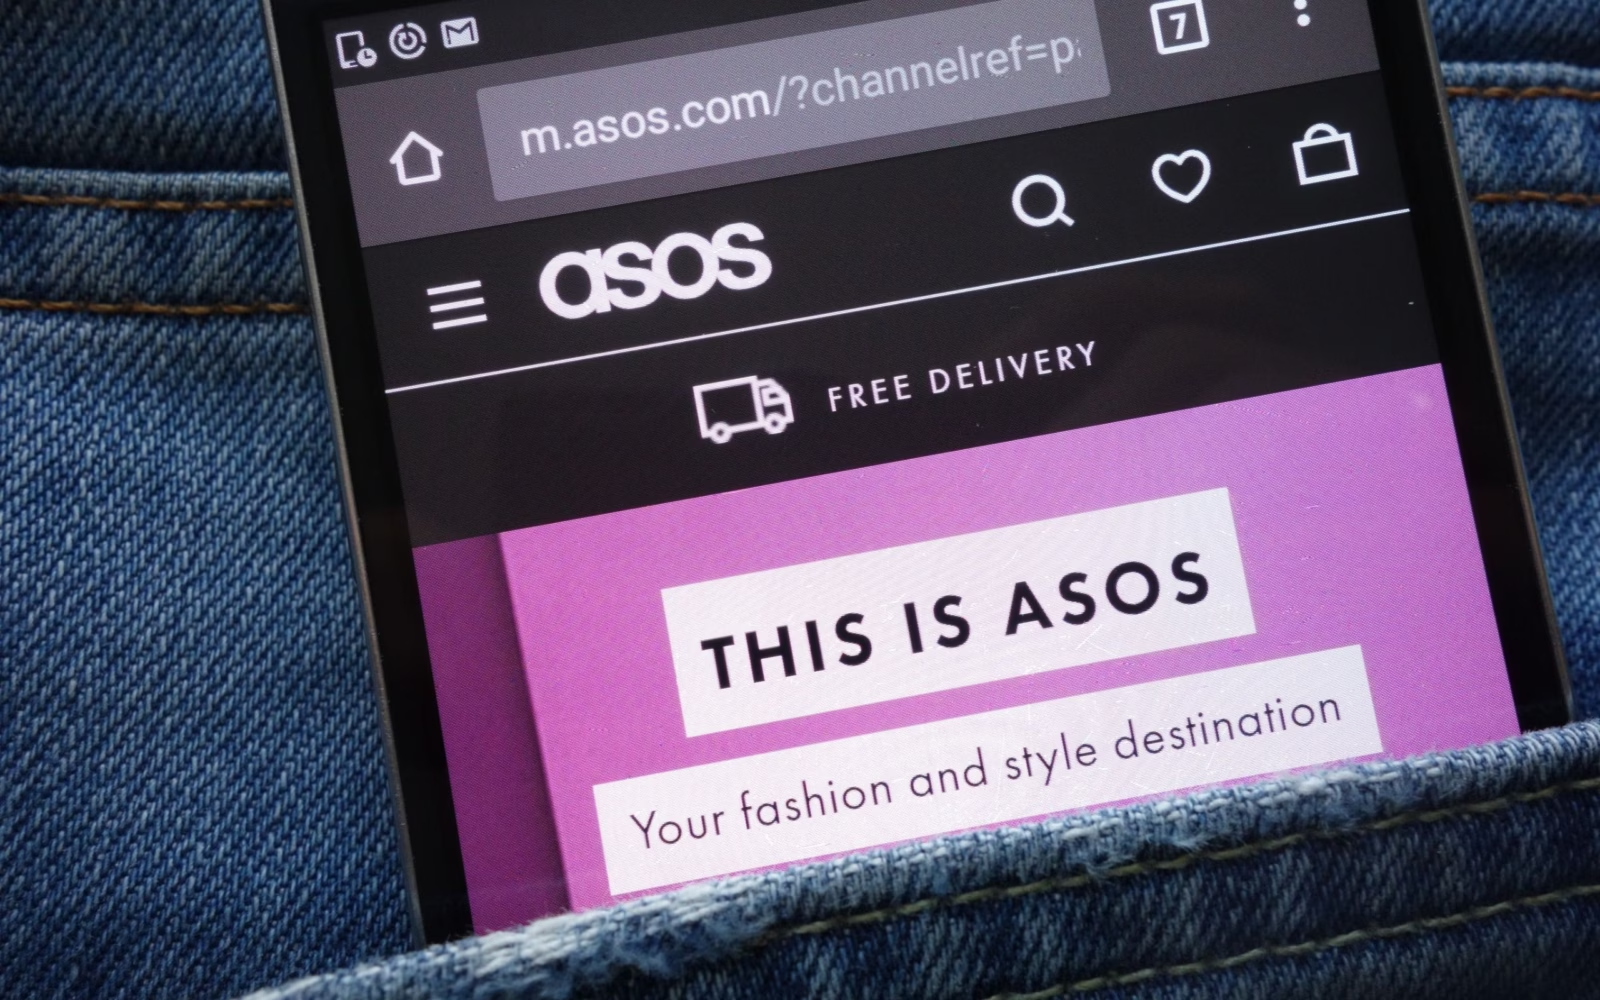
- ASOSアプリのユーザーに、火曜日の朝、脅迫的な通知が届いた
- 通知には、ASOSのSnowflakeインスタンスが侵害されたと記載されている
- 現時点でASOSからの確認は出ていない
オンラインショッピング大手ASOSの顧客に、同社サイトがハッキングされたことをうかがわせる通知が届きました。
ハッカーが作成したとみられるこのメッセージは、火曜日の朝にモバイルアプリの通知として配信されました。
メッセージには「ASOSのDPOおよびIT部門の皆さまへ。私たちはSnowflakeインスタンスを完全に侵害しました。私たちと交渉してください。さもなければ流出させます」と書かれており、その後にTelegramチャットへのリンクが続いています。
ASOSはハッキングされたのか?
ASOSは、記事の公開時点で情報漏えいに関する通知を出していません。ただ、Down Detectorによると、火曜日の午前10時少し前から、ASOSアプリの不具合を報告するユーザーが出始めたということです。
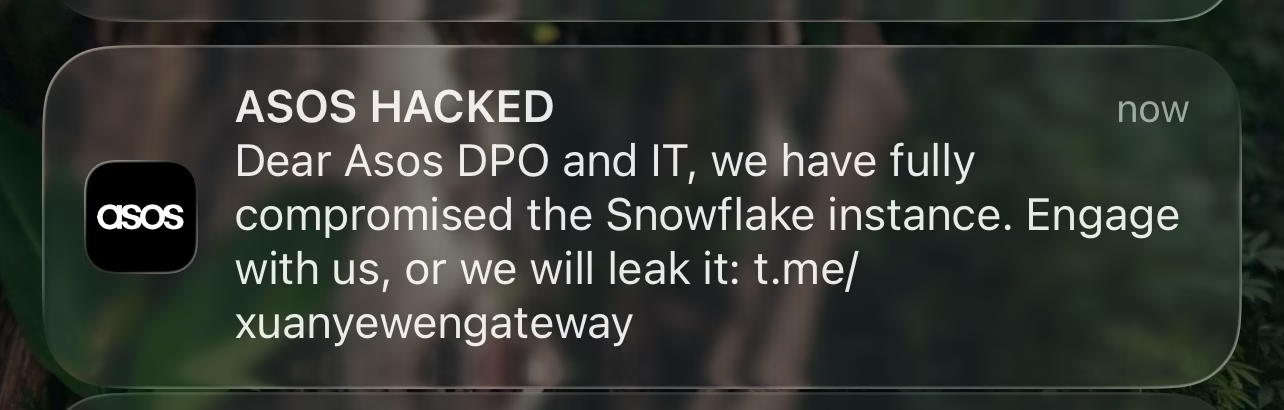
この通知は、ASOSのデータ保護責任者(DPO)に宛てられています。DPOは、企業のデータセキュリティ戦略や、主要なデータ保護法令への準拠を担う役職です。
Snowflakeは広く知られたSaaS(Software-as-a-Service)で、企業が専用のクラウド環境として利用しています。ここでいうSnowflakeの「インスタンス」とは、組織のアカウントを指します。Snowflake環境は、データの保存、処理、分析に使われます。
英国の法律では、ASOSはデータ侵害を3日以内に情報コミッショナーオフィス(ICO)へ報告する義務があります。侵害が「高リスク」に分類される場合は、影響を受けた人々にも通知しなければなりません。
ASOSによると、同社のオンラインショッピングサイトには150カ国に1,700万人の顧客がいます。その多くは、本社も置かれている英国に住んでいます。ASOSは欧州市場にも強固な顧客基盤を持っています。
TechRadar ProはASOSにコメントを求めましたが、まだ回答は得られていません。