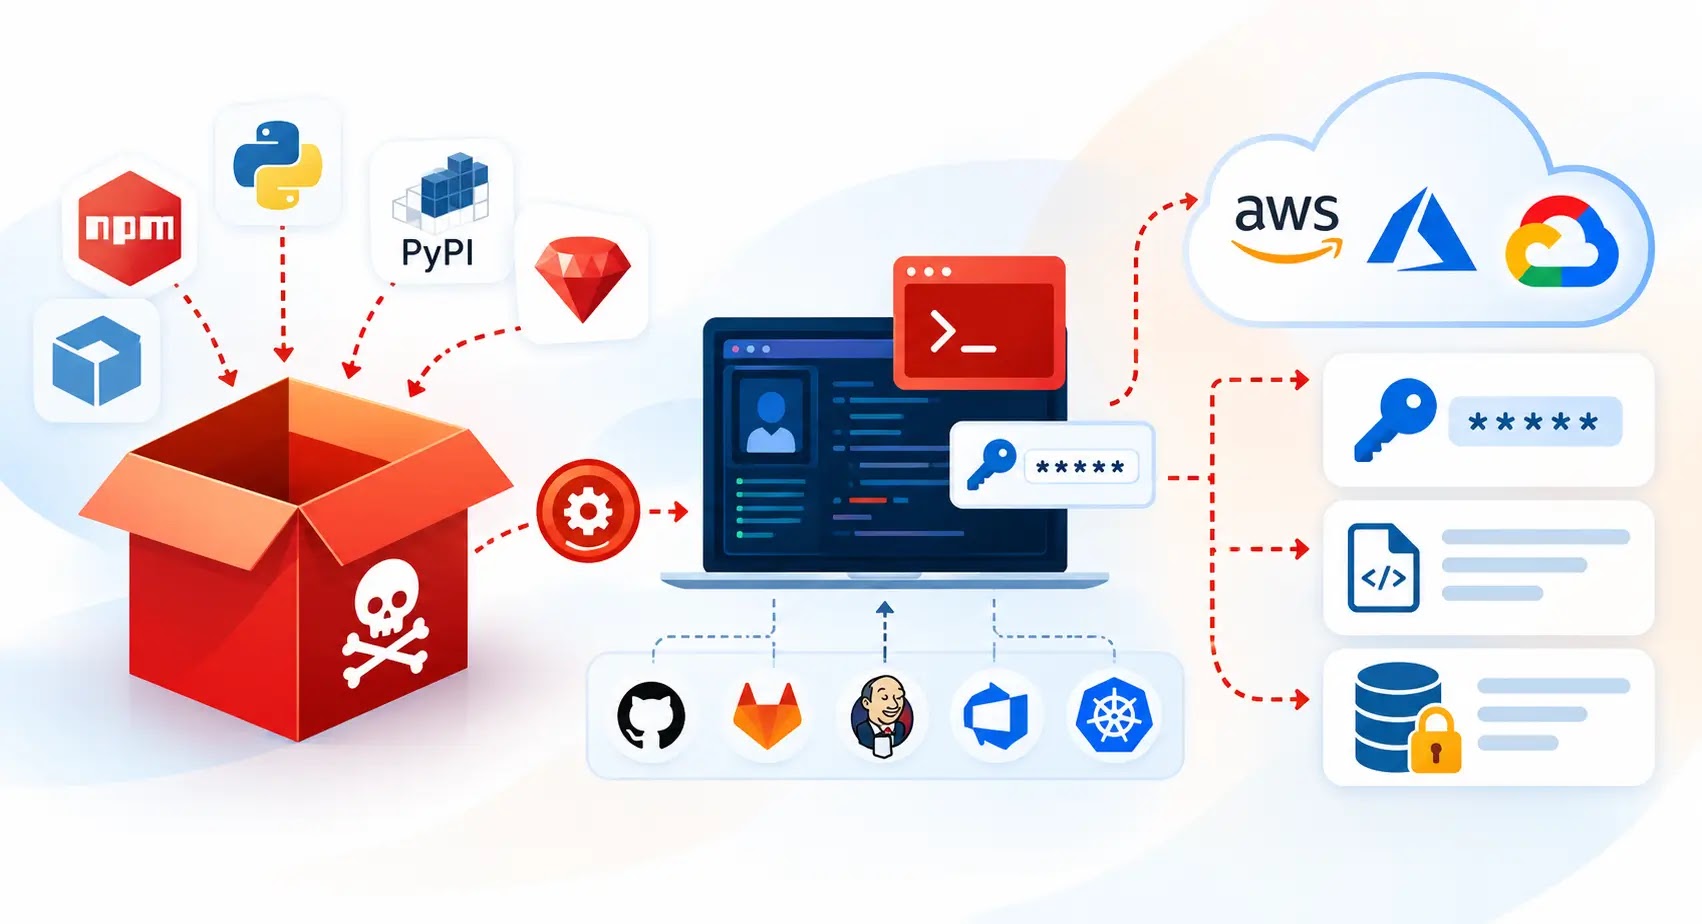
長期にわたるNPMサプライチェーン攻撃キャンペーンの一環として公開された悪意あるパッケージが、累計4万件を超えるダウンロードを集めていることが、Checkmarxの報告で明らかになりました。
このキャンペーンはMALFEXと名付けられ、Overlord RATや情報窃取型マルウェアなどを配布しています。攻撃者が最初のパッケージを公開した2023年8月から、活動が続いています。
これまでに攻撃者が公開したパッケージは12個で、そのうち8個が悪意あるものです。5個はレジストリから削除されましたが、10月1日時点でfunction-flag、function-color、cdn-img-fetchの3個は依然としてインストール可能でした。
Checkmarxによると、とりわけ注意が必要なのがfunction-flagです。2025年7月から悪意あるコードを含み、ダウンロード数は3万7000件を超えますが、悪意あるパッケージとして警告するアドバイザリは出ていません。
Open Source Vulnerabilities(OSV)では、悪意あるパッケージ6個(tlxbnhd、tldriver、mxdriver、img-to-native、native-runner、およびcdn-img-fetch)についてアドバイザリが公開されています。ただし、cdn-img-fetchのエントリーは、4つある悪意あるバージョンのうち2つしかカバーしていません。
Checkmarxは、このキャンペーンで使われた独立した3つの感染経路を特定しました。各経路はインフラを共有していないものの、同一の攻撃者につながっているといいます。
1つ目は、Overlord RATのローダーと、npm installの実行中に動作する難読化スクリプトを使う経路です。スクリプト自体はWindows、macOS、Linuxで起動できますが、ペイロードが動作するのはWindowsシステムのみです。
Overlord RATは、画面キャプチャ、キーロギング、ウィンドウ監視、リモートシェル、ファイル検索といった監視・制御機能を攻撃者に提供します。さらに隠しデスクトップを備え、検知されずに不正な操作を実行できます。
2つ目の経路では、パッケージの読み込み時に悪意あるコードが実行され、Node.js製の情報窃取マルウェア「movinlike」が被害者のマシンに投下されます。このマルウェアは、8種類のDiscordクライアント、7種類の主要ブラウザー、暗号資産ウォレットを狙ってデータを盗みます。
3つ目の経路は、キャンペーンの中で最も長く続いているものです。function-flagの悪意あるバージョンごとに別々のダウンローダーが組み込まれており、それぞれ異なる場所からペイロードを取得するよう作られています。
Checkmarxによると、感染ルーチンはペイロードのダウンロードに失敗してもパッケージのインストール自体は完了するように実装されています。macOSとLinuxではエラーを出さずに失敗するため、影響を受けるのはWindowsシステムのみです。
Checkmarxは次のように指摘しています。「正規のパッケージや広く使われているパッケージで、攻撃者のパッケージに依存しているものはありません。そのため、影響を受けるのは、これらのパッケージ名を直接インストールしたシステムに限られます。地域や組織を絞った標的化は確認されておらず、情報窃取マルウェアをインストールした人は誰でも標的になります」
翻訳元: https://www.securityweek.com/long-running-npm-malware-campaign-accumulates-40000-downloads/