
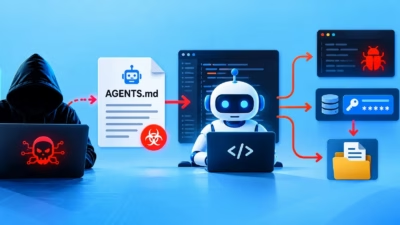
悪意あるAGENTS.mdファイルがAIコーディングエージェントを乗っ取り、マルウェア実行とトークン窃取を引き起こす
Forever Securityは、悪意あるMarkdown形式の指示文を使い、AIコーディングエージェントをマルウェアのインストール手段に変える攻撃を報告しました。 研究者らは、悪意あるnpmパッケージfunction-colorをインストールしようとしたエージェントの動作をブロックした後、顧客の~/Downloa
Forever Securityは、悪意あるMarkdown形式の指示文を使い、AIコーディングエージェントをマルウェアのインストール手段に変える攻撃を報告しました。 研究者らは、悪意あるnpmパッケージfunction-colorをインストールしようとしたエージェントの動作をブロックした後、顧客の~/Downloa
長期にわたるNPMサプライチェーン攻撃キャンペーンの一環として公開された悪意あるパッケージが、累計4万件を超えるダウンロードを集めていることが、Checkmarxの報告で明らかになりました。 このキャンペーンはMALFEXと名付けられ、Overlord RATや情報窃取型マルウェアなどを配布しています。攻撃者が最初の
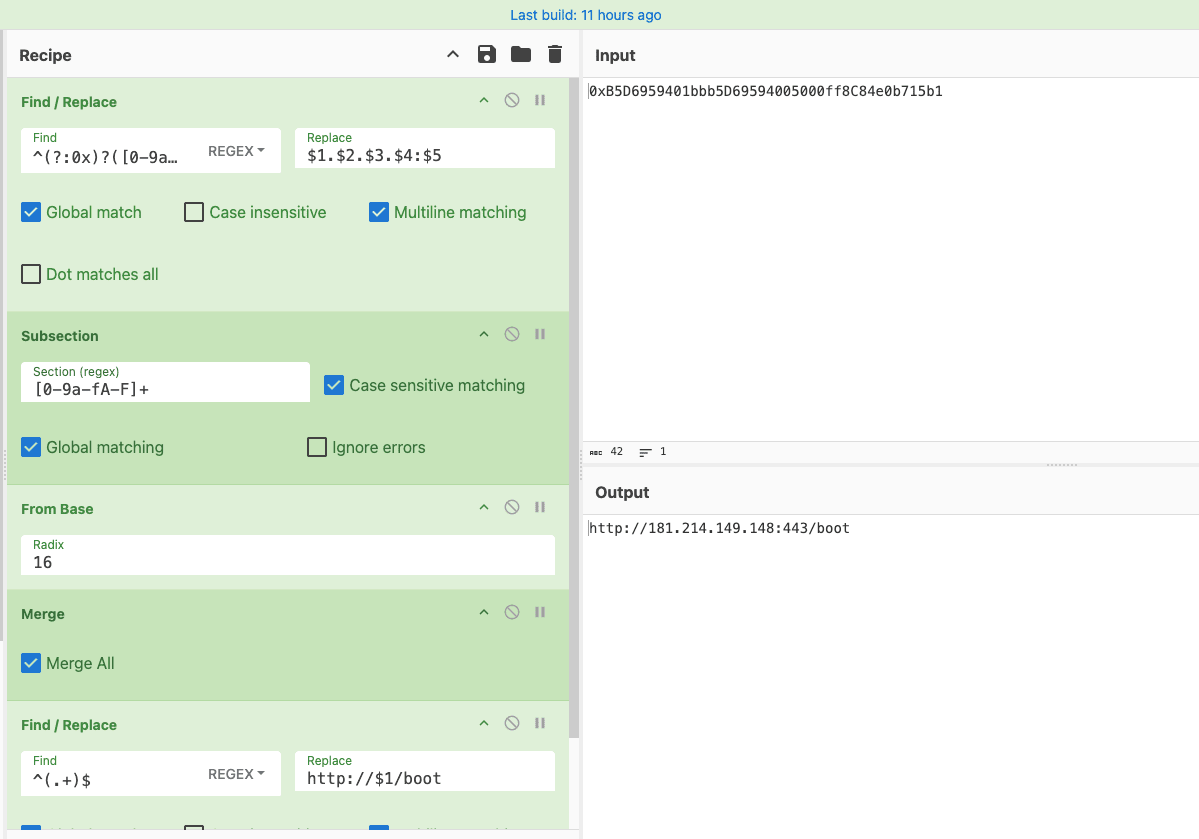
北朝鮮(DPRK)とつながりのある攻撃グループが、「Cross-Chain TxDataHiding(XCTDH)」キャンペーンで運用しているブロックチェーン基盤のコマンド&コントロール(C2)インフラを拡張しました。新たに加わったのは、イーサリアムを利用した復旧用チャネル「HashHiding」です。 この手法は、
研究者らは、通常のイーサリアム取引の中にコマンド&コントロール(C2)インフラを隠す、北朝鮮関連の新たなnpmマルウェア手法を特定しました。 NullReceiverと名付けられたこの手法は、正規のTailwind CSSプラグインを装った2つのトロイの木馬化されたnpmパッケージ、[email protected]
npmパッケージ「dbmux」にマルウェアが発見されました。このパッケージをインストール済み、または実行中のコンピューターはすべて完全に侵害されたものとみなす必要があります。 GitHubアドバイザリー(GHSA-62wx-5f55-w8g2)は今回のインシデントを深刻なものと位置付けており、dbmuxがインストール
オープンソースソフトウェアのサプライチェーンで、また深刻なセキュリティ侵害が発生しました。2026年6月9日、セキュリティアナリストが広く利用されているnpmエコシステム内での深刻なマルウェア感染を公表しました。 dbmuxと特定されたこの悪意のあるパッケージは、ソフトウェア開発者のワークステーションへ不正アクセスす
悪意あるnpmパッケージが、自身にハードコードされたGitHubトークンを漏洩するというミスを犯し、研究者たちが攻撃者によるデータ窃取の一部始終を内側から観察できる事態となった。 mouse5212-super-formatterという名のこのパッケージは、OX Securityが同社の研究チームによる新たな分析によっ
オープンソースソフトウェアのサプライチェーンが、またも奇妙で杜撰な攻撃に晒されている。OX Securityのサイバーセキュリティ研究者らは、機密性の高いユーザーデータを窃取してリモートリポジトリにアップロードするよう設計された悪意あるnpmパッケージを発見した。 しかしこの攻撃は予想外の展開を見せた。脅威アクター自

新たに発見されたnpmマルウェアキャンペーンがNamestex Labsにリンクされたパッケージをターゲットにしており、開発者の信頼を悪用して機密情報を窃取し、npmとPyPI両方のエコシステムに静かに拡散しています。 悪意のある活動はNamestex.aiを中心にしており、同社はAutomagikプロダクトラインを
126個の悪意あるnpmパッケージ。86,000件を超えるダウンロード。世界中の開発者からnpmトークン、GitHub認証情報、CI/CDシークレットを積極的に盗んでいます。すべてが、ほとんどのセキュリティツールが依存する依存関係分析から隠された依存関係に悪意あるコードを隠しながら行われています。このキャンペーンをP
すべての記事を読み込みました