
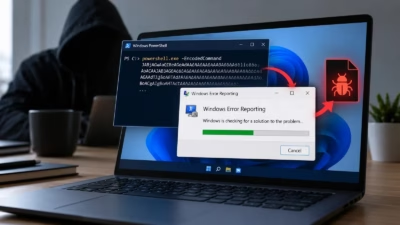
ハッカー、PowerShellとWindowsエラー報告を悪用して感染PCにマルウェアを隠蔽
フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。Malwareanalysis service 調査の対象は、Overlord RAT、Lampion、そ
フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。Malwareanalysis service 調査の対象は、Overlord RAT、Lampion、そ
Red Cellのサイバーセキュリティ研究者らは、フィッシングメール、隠しスクリプト、正規のWindowsアプリケーションを悪用してコンピューターに感染し、リモートアクセスを確立する3件のマルウェアキャンペーンを発見しました。 研究者のEuler Neto氏による調査では、Overlord RAT、Lampionマル
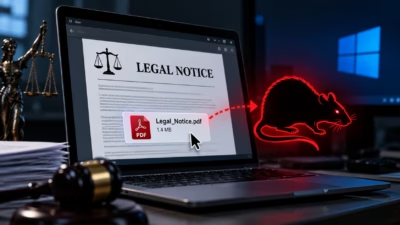
WatchGuardが、ブラジルの法的通知を装ってOverlord RATを拡散する攻撃の詳細を公開しました。あわせて、マルウェア「Lampion」と、ポルトガルのユーザーを狙う別のリモートアクセス型キャンペーンも報告しています。 WatchGuardは、ブラジルの法的通知を偽装して被害者に悪意あるファイルをダウンロ
セキュリティ研究者らが、npmのサプライチェーン攻撃キャンペーン「MALFEX」の詳細を明らかにしました。このキャンペーンでは8つの悪意あるパッケージを使い、Windowsシステムにリモートアクセス型マルウェアや認証情報窃取マルウェアを送り込みます。 この活動は、2023年8月からパッケージを公開している単一の攻撃者
npmのサプライチェーン攻撃キャンペーン「MALFEX」が確認されました。8つの悪意あるパッケージを通じて、Windows向けマルウェアを拡散しています。 このキャンペーンは、2023年8月から活動している単一とみられる攻撃者によるものです。Overlord RATと情報窃取マルウェア「movinlike」に加え、A
長期にわたるNPMサプライチェーン攻撃キャンペーンの一環として公開された悪意あるパッケージが、累計4万件を超えるダウンロードを集めていることが、Checkmarxの報告で明らかになりました。 このキャンペーンはMALFEXと名付けられ、Overlord RATや情報窃取型マルウェアなどを配布しています。攻撃者が最初の

正規のZoomインストーラーを装ってオープンソースのリモートアクセス型トロイの木馬(RAT)「Overlord」をmacOSおよびWindowsの両方に展開する、クロスプラットフォーム型のマルウェアキャンペーンが確認されました。 Jamfが報告したところによると、GoやRustを使ってクロスプラットフォーム対応を図る