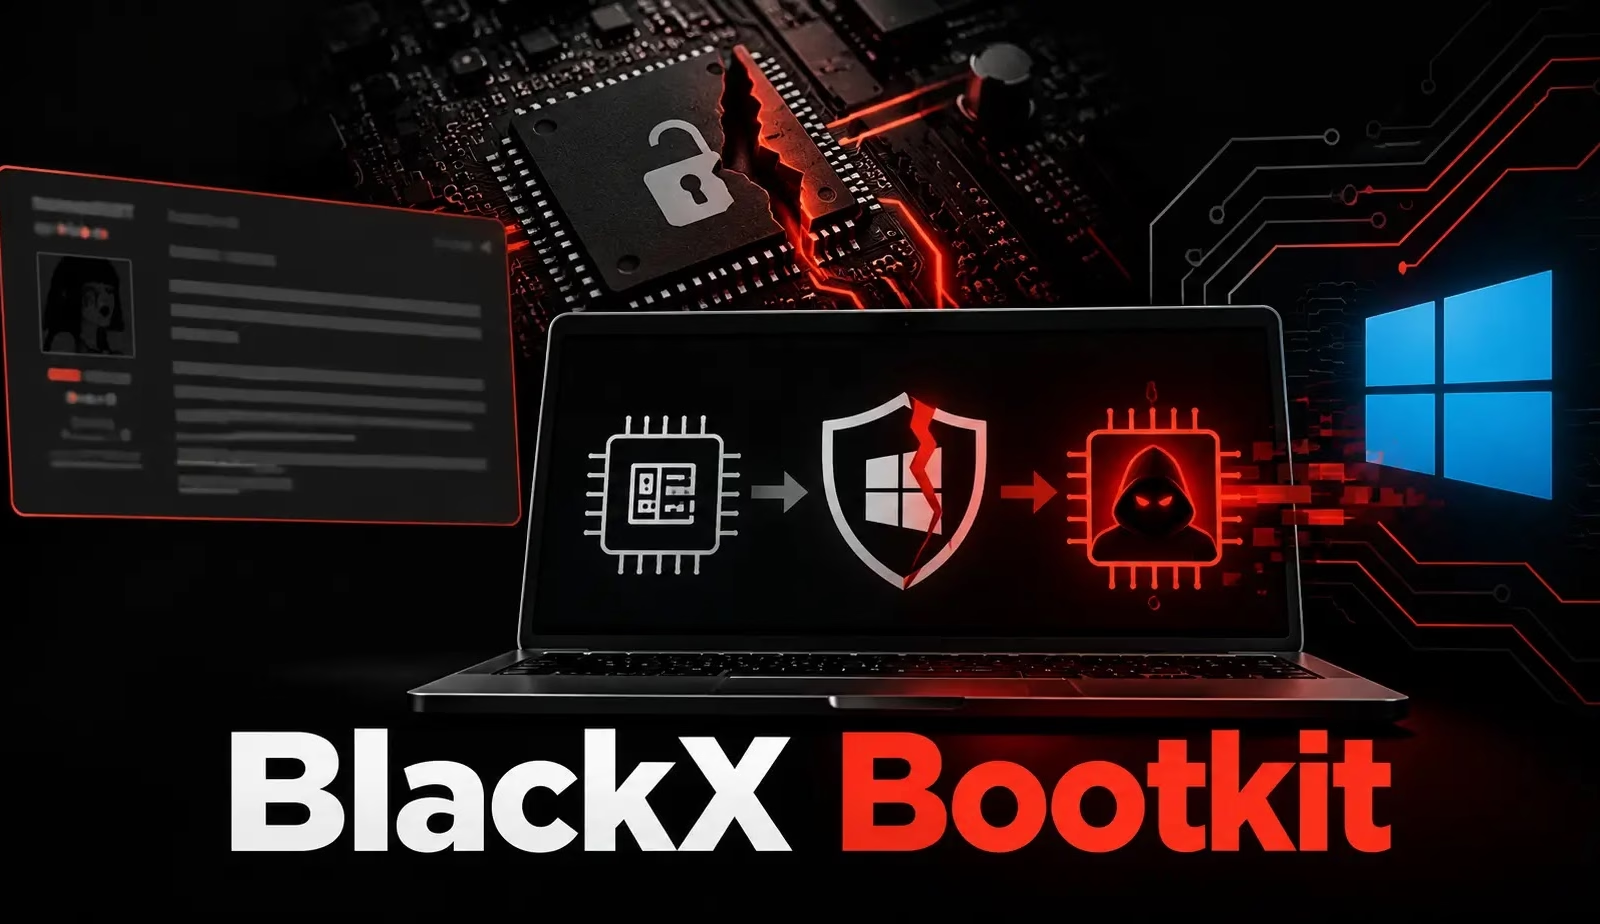
Kasperskyの研究者らは、タジキスタン、ウズベキスタン、トルクメニスタンの外交機関を狙うUEFIブートキット「BlackX」を発見しました。
このマルウェアは2026年初頭に確認されました。重要な証明書の失効処理が有効化されていなかったため、パッチを完全に適用したコンピューターでもWindowsのSecure Bootを回避していました。
今回の攻撃は、追加の展開手順が未完了のままだと、更新プログラムをインストールしても セキュリティ上の穴が残りうることを示しています。
攻撃者がBlackXを展開したのは、被害ネットワークに侵入して管理者権限を奪った後でした。そのため、BlackXは初期侵入ではなく、永続化のためのツールといえます。
研究者らは、過去に報告された活動との技術的な重複や、中国語圏の攻撃者に関連する手法を根拠に、この攻撃をAPT41によるものと中程度の確度で結び付けています。
BlackXは、2022年10月に5,000ドルで宣伝されていたブートキット「BlackLotus」とよく似ています。ESETは2023年3月、BlackLotusがCVE-2022-21894として追跡される「Baton Drop」を悪用し、署名付きの脆弱なWindowsコンポーネントを使ってSecure Bootを回避していたことを確認しました。
BlackXをインストールする際、攻撃者はinst.exeという実行ファイルと、PVMDIJGKAX2という暗号化ファイルを設置しました。2つ目のファイルにはRC4暗号化で保護されたインストール用リソースが含まれています。悪意あるコンポーネントをインストーラー本体の外に置くことで、調査担当者による回収を難しくしていました。
インストーラーはWindowsパーティションとEFIシステムパーティションにファイルを配置します。悪用の連鎖により、攻撃者が管理するMachine Owner Key(MOK)が登録され、起動時に悪意あるEFIプログラムを読み込めるようになります。
続いてBlackXは、悪意あるドライバーをWindowsカーネルに注入します。このドライバーは、プロセス、スレッド、レジストリの各アクティビティに対するセキュリティコールバックの無効化を試みます。あわせて、Event Tracing for Windowsのプロバイダーにも干渉します。
一部のルーチンは、KasperskyやAvast製品の有無を具体的に確認していました。ただしKasperskyは、検証の結果、該当ルーチンは同社製品への干渉に失敗したと説明しています。
このドライバーはブートキットのファイルも保護していました。ファイルを開こうとする試みをcalc.exeへ誘導する仕組みです。
研究者らは、2種類のスパイ活動用ペイロードを確認しました。1つ目はリモートアクセス型トロイの木馬(RAT)で、Google Drive、OneDrive、Yandex.Diskのいずれかをコマンド通信やファイル転送に使い、追加の.NETペイロードも実行します。
もう1つのペイロード「OxiDLLRunner」は、DLLサイドローディングを利用し、Rust製インプラントを復号します。このインプラントはwww[.]archivetj[.]comと通信し、追加のDLLプラグインを受信して実行できます。
問題の核心は、Windows Production PCA 2011で署名された脆弱なブートコンポーネントが、引き続き信頼されていた点にあります。更新プログラムを適用しても、この信頼が必ず失効するとは限りませんでした。
Microsoftは、古いブートマネージャーをブロックするにはSecure Boot信頼データベースの更新が必要だと説明しています。同社のガイダンスは、先に補助コンポーネントを更新しておかなければ、失効処理によって古い回復ドライブ、インストールメディア、ネットワークブートシステムが起動できなくなる恐れがあると警告しています。
Kasperskyの調査によると、被害組織はWindowsのパッチを適用していたものの、追加の失効手続きは完了していませんでした。このため攻撃者は、信頼されてはいるものの脆弱なブートコンポーネントを持ち込めたと、Securelistは伝えています。
攻撃者の特定は、確定ではなく評価にとどまります。Kasperskyは、繰り返し現れる識別子「xdd」、DLLサイドローディング、OLLVM難読化に注目しました。ESETは以前、「xdd」という開発パスと、FishMongerの活動にブートキットが関与している可能性を報告しています。
管理者は、失効処理を適用する前に、Microsoftの展開ガイダンスに従い、ファームウェアの互換性を検証し、回復メディアを更新し、BitLockerの回復キーをバックアップしてください。
1万6,000以上のSOCチームがANY.RUNを導入し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/blackx-bypasses-secure-boot-2/