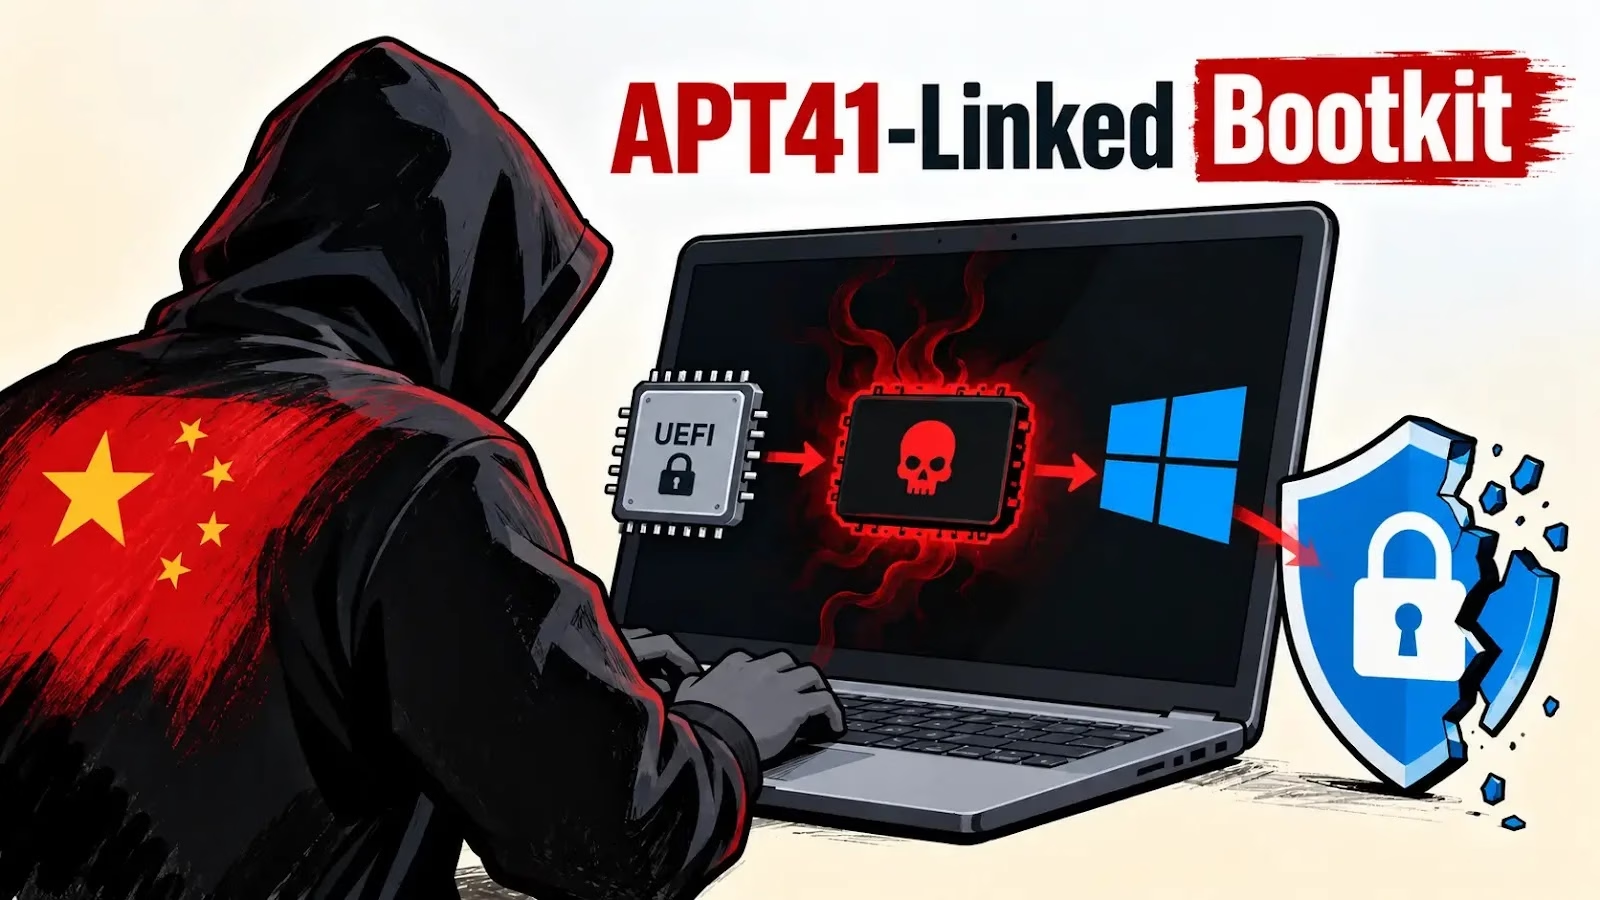
中国のAPT41とみられるハッカーが、UEFIブートキット「BlackX」を使い、タジキスタン、ウズベキスタン、トルクメニスタンの外交関連組織を攻撃していたことが分かりました。
研究者らは、この攻撃活動をAPT41によるものと中程度の確度で結論付けています。
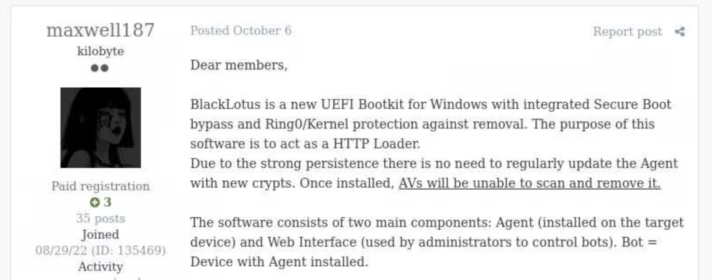
BlackXは、2022年10月に地下フォーラムで5,000ドルで販売されていたブートキット「BlackLotus」とよく似ています。
ESETは2023年3月にBlackLotusの機能を確認し、CVE-2022-21894として追跡されている「Baton Drop」の悪用を実証しました。
Microsoftはこの脆弱性を2022年1月に修正しましたが、失効処理されていない古い正規署名済みのブートコンポーネントを持ち込めば、攻撃者は依然として悪用できました。
攻撃者は、ネットワークに侵入して管理者権限を取得した後にBlackXを展開します。インストーラーの「inst.exe」は、RC4で暗号化された拡張子なしのコンテナ「PVMDIJGKAX2」と組み合わせて動作します。
確認された実行例では、復号キーとして「Q46F6MDLI3RX2KV1」が使われていました。インストール用のコンポーネントを実行ファイルの外に置くことで、対応担当者がインストーラーしか入手できない場合に、復旧や解析が難しくなります。
インストールの過程では、WindowsパーティションとEFIパーティションにコンポーネントを配置します。その後、Baton Dropを悪用して、攻撃者が管理するMachine Owner Key(MOK)を登録します。
これらのキーにより、細工されたブートチェーンを通じて、悪意あるEFIアプリケーションを続けて読み込めるようになります。
Kasperskyは2026年初めにこの攻撃キャンペーンを発見しました。このキャンペーンは、Windowsのセキュアブートの保護に存在する隙を突きます。管理者がブートローダーの失効処理を明示的に有効にしていない場合、すべての修正プログラムを適用済みのシステムでも被害を受ける恐れがあります。
APT41との関連が指摘されるブートキット攻撃
KasperskyはBlackXとBlackLotusの間に多くの類似点がある一方、実装には違いもあると指摘しています。このことから、BlackXはBlackLotusのリバースエンジニアリング、あるいはソースコードへのアクセスによって作られた可能性があります。ただし、両者の開発上の関係が確認されたわけではありません。
BlackXはその後、悪意あるドライバーをWindowsカーネルに注入します。BlackLotusのドライバーとは異なり、このコンポーネントには、Wenjiang District Mingyu Network Technology Service Studioの証明書で署名されています。発行元は、この証明書をすでに失効させています。
このドライバーは、セキュリティ関連のプロセス、スレッド、レジストリの各コールバックを無効化し、Event Tracing for Windowsのプロバイダーにも干渉します。さらに、ブートキットのファイルを開こうとする操作をcalc.exeへ誘導し、ファイルを保護します。
ただしKasperskyは、製品ごとに用意された改ざん処理が、テストの際に同社のセキュリティ製品の妨害に失敗したと報告しています。
Securityflaw patching
研究者らは、ユーザーモードで動作する2種類のペイロードを確認しました。1つは、コマンド&コントロール(C2)通信にGoogle Drive、OneDrive、Yandex.Diskを使うリモートアクセス型トロイの木馬です。
ファイルの拡張子によって命令と結果を区別します。追加の.NETコードの実行、ファイル転送、最初のシステム情報の報告に対応しています。
もう1つの「OxiDLLRunner」は、OLLVMによる難読化を施しており、googleupdate.exeに名前を変えた正規の実行ファイルを使ってDLLサイドローディングを行います。
OxiDLLRunnerはv8_context_snapshot.binを復号してシェルコードとRustのペイロードを取り出し、このペイロードがwww[.]archivetj[.]comと通信します。ダウンロードされるDLLプラグインはcreate_pluginをエクスポートし、別々のスレッドで実行されます。
攻撃元の特定は、識別子「xdd」を根拠の一部としています。この識別子は、ESETが2026年6月に公表したFishMongerの調査で記載されたドライバー開発パスにも含まれています。
ESETは、CVE-2023-24932を悪用した可能性のある、詳細不明のブートキットの兆候を限定的に報告していました。Kasperskyは、BlackXがこの観測結果を説明できる可能性があるとみていますが、両者の関連は推測の域を出ません。
問題の核心は、修正プログラムの未適用ではなく、失効処理が不完全なことです。Microsoftの緩和策では、セキュアブートの信頼データベースを更新し、禁止署名データベース(DBX)を通じてWindows Production PCA 2011を明示的に失効させる必要があります。Microsoftのガイダンスによると、これらの緩和策は既定では有効になっていません。
この証明書は2026年10月19日に有効期限を迎えましたが、Kasperskyは、期限切れだけでは脆弱なバイナリーのブートを阻止できないと説明しています。
管理者は失効状況を確認し、回復用メディアの更新やブート互換性のテストなど、Microsoftが示す段階的な展開手順に従う必要があります。
信頼できる代替コンポーネントを先に用意せずに失効を適用すると、システムが起動しなくなる恐れがあります。そのため、段階的な展開と検証が欠かせません。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/apt41-linked-bootkit-attack/