タジキスタン、ウズベキスタン、トルクメニスタンの外交機関を狙うUEFIブートキットが確認されました。このマルウェアは、必要な証明書の失効処理が有効化されていなかったため、パッチを完全に適用したシステムでもWindowsのSecure Bootを回避しました。
この攻撃キャンペーンは2026年初めに特定され、10月22日に公表されました。研究者らは、攻撃をAPT41によるものと、中程度の確度で結び付けています。
BlackXは、2022年10月に5,000ドルで宣伝されていたブートキット「BlackLotus」と酷似しています。ESETは2023年3月、BlackLotusがCVE-2022-21894として追跡されている脆弱性「Baton Drop」を悪用してSecure Boot保護を突破する仕組みを確認し、その能力を裏付けました。
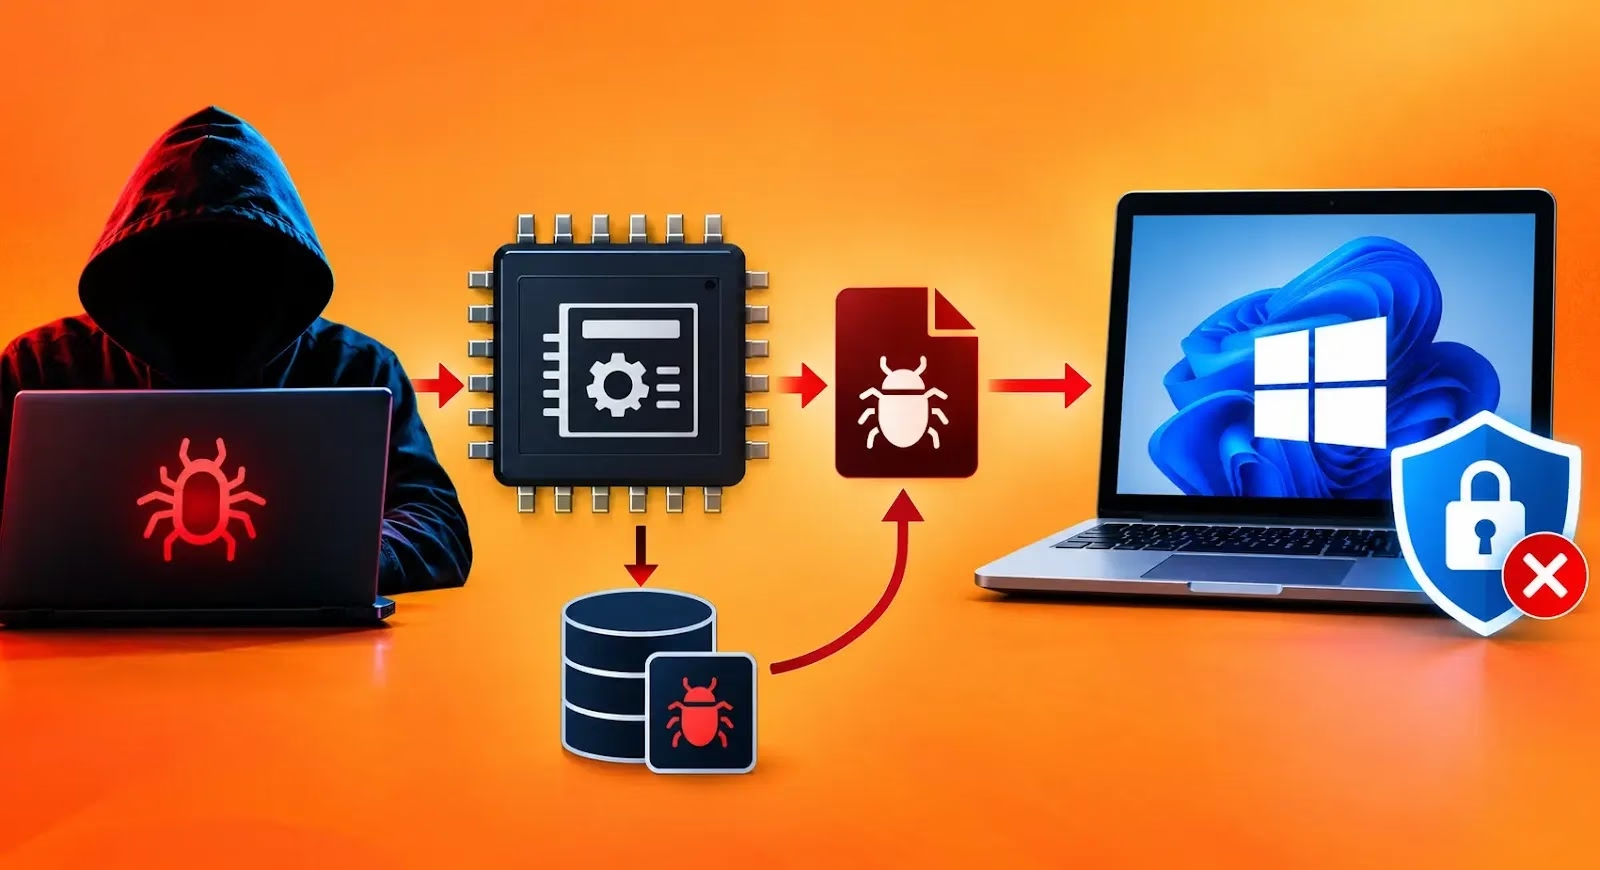
攻撃者は、被害組織のネットワークに侵入して管理者権限を取得したうえで、BlackXを展開しました。インストーラーのinst.exeは、RC4で暗号化されたファイルPVMDIJGKAX2を利用します。このファイルには、インストールに必要なコンポーネントや文字列が格納されています。
これらのリソースを実行ファイルの外に置くことで、インシデント対応担当者がマルウェアの全体像を収集・分析しにくくなっています。
インストーラーはファイルをシステムパーティションとUEFIパーティションに配置し、Baton Dropを悪用して独自のMachine Owner Key(MOK)をインストールします。これらの鍵により、攻撃者が制御するEFIファイルの読み込みが可能になります。
この手順はBlackLotusとほぼ同じですが、研究者らは実装面の違いを確認しました。開発者がBlackLotusをリバースエンジニアリングしたか、未公開のソースコードを購入したとみています。
このブートキットは、Windowsカーネルに悪意あるドライバーを注入します。ドライバーの署名に使われた証明書は、すでに失効しています。
ドライバーは、プロセス、スレッド、レジストリ操作に対するセキュリティコールバックの無効化を試みるほか、Event Tracing for Windowsのプロバイダーにも干渉します。ただしKaspersky は、対象とされたルーチンは、同社製品の動作を妨害できなかったとテストで確認したと述べています。
ドライバーは自身のファイルを守るため、ファイルを開く要求を横取りし、代わりにcalc.exeのハンドルを返します。
さらに、スパイ活動用のペイロードも展開します。その一つがリモートアクセス型トロイの木馬(RAT)で、Google Drive、OneDrive、Yandex.Diskのいずれかをコマンドの通信やファイル転送に使い、追加の.NETコードも読み込みます。
もう一つのペイロード「OxiDLLRunner」は、正規の実行ファイルgoogleupdate.exeを介したDLLサイドローディングを使います。v8_context_snapshot.binを復号してRust製インプラントを起動し、www[.]archivetj[.]comと通信します。
このインプラントは、create_pluginという関数をエクスポートするDLLプラグインを受け取り、別々のスレッドで実行できます。
問題の核心は、Windowsの更新プログラムの未適用ではなく、Secure Bootの失効処理が不完全だったことにあります。脆弱なブートコンポーネントは、Windows Production PCA 2011証明書を通じて信頼されたままでした。
Kasperskyは、パッチを適用するだけでは、影響を受けるマシンでこれらのコンポーネントをブロックするために必要な失効処理が有効にならないことを突き止めました。
Microsoftのガイダンスによると、管理者はまず更新済みの信頼証明書とブートマネージャーを展開し、そのあとで古い信頼を失効させる必要があります。
この順序を守らないと、古い署名付きコンポーネントを使うリカバリードライブ、インストールメディア、ネットワークブートサービスが動作しなくなるおそれがあります。Securelistは、こうした互換性のリスクがあるため、展開には慎重な手順とテストが必要だと説明しています。
Kasperskyによると、調査結果の公表時点で、自動的な強制適用は実装されていませんでした。証明書の有効期限切れだけでは、脆弱なバイナリーをブロックすることもできませんでした。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/blackx-bypasses-secure-boot/