情報窃取マルウェア「StealC」の販売者が、新たなリモートアクセス型トロイの木馬(RAT)「Stadia」を引っ提げて戻ってきました。Stadiaは、パスワードや暗号資産ウォレットの窃取に加え、感染したWindowsコンピューターを広範に遠隔操作できる点が特徴です。
このマルウェアは2026年10月16日に宣伝が始まりました。これは、国際的な摘発作戦「Operation Endgame」によってStealCのインフラが破壊されてから4カ月後のことです。
6月の作戦では、StealCに加えてSocGholishとAmadeyも標的になりました。欧州刑事警察機構(Europol)によると、作戦全体で326台のサーバーと142個のドメインに対応し、最大2,700万件の盗まれたログイン認証情報を回収しました。ただし、これらの数字はStealCだけのものではありません。
Varonis Threat LabsがStadiaを分析したところ、StealC 3.5のコードがそのまま流用されていることが判明しました。販売者は単にインフォスティーラーを復活させたのではありません。継続的なアクセスと遠隔操作を可能にする、より大規模なプラットフォームとして再構成しています。
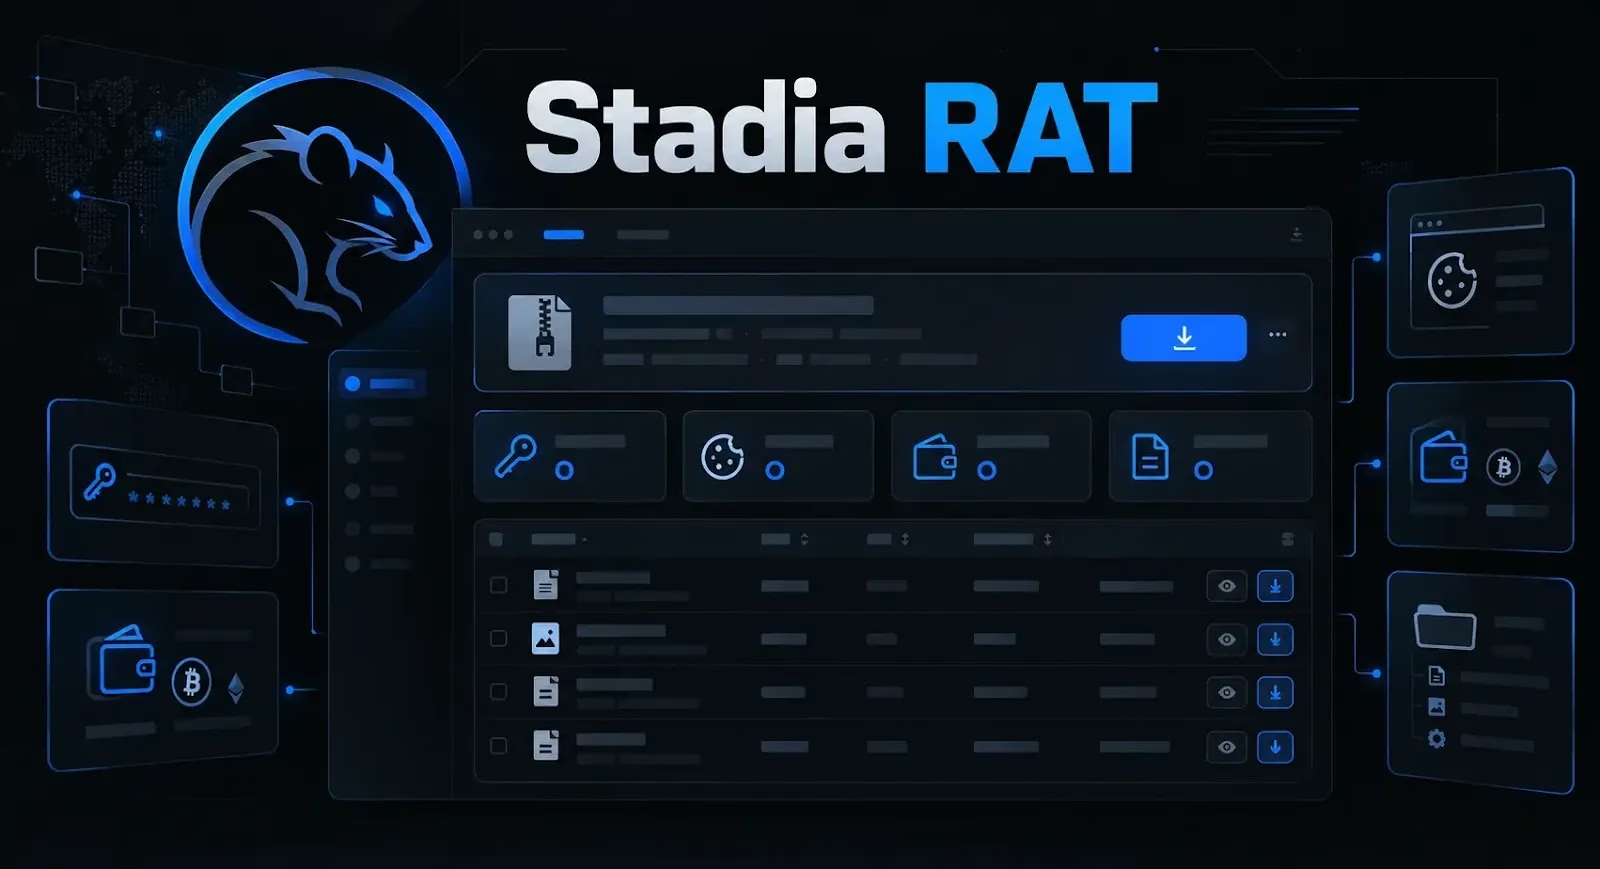
Stadiaは6つのモジュールで構成されています。スティーラー、ローダー、リモートコマンドシェル、ファイルエクスプローラー、プロセスマネージャー、そして隠しデスクトップ制御です。
攻撃者はWebパネルから感染端末を管理します。認証情報の収集、ファイルの移動、コマンドの実行、追加ペイロードの展開が可能です。
販売者は、50種類以上のブラウザ、120種類を超える暗号資産関連の拡張機能、50種類以上のデスクトップウォレットから情報を収集できると宣伝しています。
そのほかの標的には、メッセージングアプリ、ゲームのセッション、メールクライアント、VPNソフトウェアも含まれます。宣伝された機能どおりなら、窃取の対象はブラウザに保存されたパスワードにとどまりません。
料金は、ローダーとスティーラーのプランが月額300ドルからです。550ドルのTeamプランではビルドとアカウントを追加でき、900ドルのProプランでは6つのモジュールすべてを利用できます。
以前のStealC利用者には、Proプランを1カ月無料で提供しています。新サービスへの乗り換えを促す狙いです。
研究者は、2つのマルウェアファミリーの間に特に強いつながりを見つけました。StadiaとStealC 3.5のサンプルには、Chromiumの「App-Bound Encryption」を突破するための26,112バイトのヘルパーが組み込まれており、両者は完全に一致します。
バイト単位で一致することは、両者が技術的に同じ系譜にあるとの見方を裏付けています。分析されたエージェントは、Microsoft Visual C++でビルドされた署名なしの32ビットWindows実行ファイルです。
このエージェントは、C:\ProgramData\配下のランダムなディレクトリにインストールされます。ファイル名はMicrosoftEdgeUpdate.exeやRuntimeBroker.exeなど、正規のソフトウェアコンポーネントを装っています。
永続化には、ログオン時と15分ごとに実行される非表示のスケジュールタスクを使います。管理者権限で動作する場合は、PowerShellを使って自身のインストールディレクトリをMicrosoft Defenderの除外設定に追加します。
このタスクはCOM経由で登録されます。そのため、schtasks.exeだけに注目した検知では見逃す可能性があります。
Stadiaは通信内容をRC4で暗号化し、さらにBase64でエンコードしてからHTTPで送信します。リクエストのヘッダーではapplication/jsonを宣言していますが、本体に入っているのはエンコードされた暗号文です。
分析したビルドは、93.152.213.215、91.92.43.45、193.148.56.97と通信していました。これらのアドレスは、このビルドにのみ当てはまります。
防御側は、ProgramData配下の不審な実行ファイル、非表示の定期実行タスク、新たに追加されたDefenderの除外設定を突き合わせて確認する必要があります。
もう一つ有力な兆候があります。署名のないプロセスがChrome、Edge、Braveを一時停止状態で起動し、ブラウザの認証情報窃取に関連するコードを注入する挙動です。Varonisが指摘しています。
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]など)しています。元に戻す場合は、MISP、VirusTotal、自社のSIEMといった管理された脅威インテリジェンス基盤の中だけで行ってください。
1万6,000以上のSOCチームが、ANY.RUNで脅威調査を効率化し、手作業を減らしています。チームでの導入を検討する
翻訳元: https://cyberpress.org/stealc-returns-as-stadia/