
トークナイゼーションの本質は「引き算」です。機密性の高い値を無価値なトークンに置き換えることで、システム全体を情報漏えいの影響範囲と監査対象の両方から一度に外せます。
2026年の市場は、何を引き算したいかによって分かれます。PCIスコープ(決済由来のボールトやP2PE)、プライバシーリスク(開発者向けAPIを備えたPII用ボールト)、分析データの露出(データウェアハウス内で動作するフォーマット保持型エンジン)の3つです。アーキテクチャでも、ボールト型かボールトレス型か、プロキシ型かSDK型かに分かれます。本稿では12のソリューションを取り上げ、重要な指標で評価しました。予算とスプリントあたりで、スコープから外せるシステムの数です。
効果的なデータ保護の枠組みは、トークナイゼーション基盤に加えて専用のデータベースセキュリティツールを組み合わせるところから始まるケースが多くあります。これにより、コアとなるデータベーステーブルを、権限を悪用した不正な管理クエリから守れます。
セキュリティ脆弱性パッチ適用
評価方法
調査に基づき、5つの基準で評価しました。トークナイゼーションのアーキテクチャ(ボールト型/ボールトレス型、FPEの品質)、導入の手間(プロキシ、SDK、ノーコードでの導入手段)、スコープ削減の信頼性(PCI領域でQSAに認められているパターン)、トークン化データの分析への使いやすさ、モデル別の価格体系です。有料掲載は一切ありません。パッケージ構成に関する注意点は明記しています。
12のソリューション:レビューと評価
1. Protegrity — エンタープライズ分析向けトークナイザー
Protegrityは大企業向け領域の中核を担う製品です。ボールトレス型トークナイゼーションとフォーマット保持型の保護を提供し、Snowflake、Databricks、Teradata世代の環境といった、データが実際に活用される場所向けに設計されています。ポリシー主導の保護により、保護された値のまま分析を続けられます。
トークン化したデータを大規模に計算対象として使い続ける必要がある場合の有力な選択肢です。
分析を損なわないトークナイゼーションエンジンを包括的なクラウド暗号化ソリューションと併せて導入すれば、データエンジニアリングチームは、下流のBIレポートを壊さずに、カラム単位の厳格なプライバシーを維持できます。
主な機能: ウェアハウス規模のボールトレスFPE、ポリシーの一元管理による保護、分析を損なわない設計。
価格体系: エンタープライズ向けプラットフォームの個別見積もり。
評価: 分析基盤の中核となる選択肢です。
2. OpenText(Voltage) — FPEの老舗
Voltageはフォーマット保持暗号化(FPE)の系譜を受け継ぐ製品です。SecureDataの系統が標準仕様の多くを築き、Micro Focusを経てOpenTextに引き継がれました。構造化データ環境全体でのFPE/トークナイゼーション、Hadoopからクラウドまでの対応範囲、ステートレスな鍵アーキテクチャを備えています。
ポートフォリオ再編後のパッケージ構成については、通常どおり確認が必要です。レガシー環境と互換性のあるフォーマット保持暗号化・トークナイゼーションソリューションを導入すれば、エンタープライズ基盤はアプリケーションのスキーマ形式を崩さずに、機密性の高いデータベースフィールドを秘匿できます。
主な機能: 標準仕様に根ざしたFPE、ステートレスな鍵設計、ビッグデータ環境への対応。
価格体系: ライセンス/個別見積もり。
評価: FPEの実績を重視する場合の選択肢です。ただしパッケージ構成の確認が必要です。
3. Thales — 鍵管理統合型のトークナイザー
ThalesはCipherTrustの内部でトークナイゼーションを提供します。ボールトレス型とボールト型の両方を選べ、動的マスキングの関連機能も備えます。トークナイゼーションの下層にはLunaを基点とする鍵管理があり、規制の厳しい企業がすでに運用している鍵管理プラットフォームの1つのポリシー領域として動作します。
トークナイゼーションのボールトを、より広範なエンタープライズ向け鍵管理プラットフォームに統合すると、暗号鍵のライフサイクル管理が簡素になり、コンプライアンス監査レポートの一貫性も確保できます。
主な機能: プラットフォーム統合型のトークナイゼーション、HSMを基点とする鍵、コンプライアンスレポート基盤。
価格体系: プラットフォームの個別見積もり。
評価: CipherTrust環境で鍵管理を集約したい場合の選択肢です。
4. Skyflow — API型のPIIボールト
Skyflowはプライバシーボールトを製品化しました。PII(個人を特定できる情報)を、ポリモーフィック暗号化を備えた専用ボールトに隔離します。APIがポリシーに応じてトークン、マスク値、平文のいずれかを返します。プライバシーのアーキテクチャを開発者向けの基本部品として提供する考え方で、LLM時代のデータフローにも対象を広げています。
PIIの保管を自前で構築するか購入するかという問いへの答えです。機微な消費者データを専用のPIIボールトで保護する方法は、最新のデータプライバシー管理プラットフォームで示されるベストプラクティスとも整合します。
主な機能: 開発者第一のPIIボールト、きめ細かなデトークナイゼーションポリシー、生成AIのデータフロー向け保護機能。
価格体系: 従量課金/段階制のサブスクリプション。
評価: プロダクトチームがプライバシーを設計の中心に据えたい場合の選択肢です。
5. Very Good Security(VGS) — プロキシ型ボールトの先駆者
VGSは通信経路上でトークン化します。自社のシステムが機密フィールドに触れる前に、プロキシが値を置き換えます。その結果、アーキテクチャ上、自社がスコープから外れます。決済用エイリアス、PCIの準拠状況を引き継ぐ仕組み、フィンテック企業が標準として採用してきた「データを持たない」パターンが特長です。
インラインのプロキシ型トークナイゼーションを導入すると、カード会員データをネットワーク境界で捕捉できるため、従来型のPCIコンプライアンスソリューションに伴う運用負荷を大きく減らせます。
主な機能: インラインのプロキシ型トークナイゼーション、準拠状況を継承するモデル、決済エイリアスの豊富な実績。
価格体系: 従量課金/段階制。
評価: フィンテックのデータフローで、データに一切触れない設計を求める場合の選択肢です。
6. Basis Theory — 開発者体験で挑む新興勢力
Basis Theoryは開発者体験(DX)で勝負します。洗練されたSDK、トークン化データ上で処理を実行するReactor、決済グレードのボールトを備え、スタートアップにも導入しやすいオンボーディングを実現しています。「プロダクトの基本部品としてのトークナイゼーション」を現代的に解釈した製品です。ただし新興ベンダーである以上、相応のデューデリジェンスが必要です。
安全なフィンテックアプリケーションの構築には、堅牢な暗号ワークフローに加えて、トークンのすり替え攻撃を防ぐ専用のAPIセキュリティツールが欠かせません。
セキュリティ脆弱性パッチ適用
主な機能: SDK中心の導入、プログラム可能なトークン関数、トークン化までの時間の短さ。
価格体系: 公開されている料金プラン+従量課金。
評価: 開発速度を重視する場合の選択肢です。
7. Fortanix — エンクレーブを基盤とするトークナイザー
Fortanixは、トークナイゼーションをDSMのエンクレーブ型鍵管理に組み込みました。FPE/トークナイゼーションのサービスはコンフィデンシャルコンピューティング上で動作し、鍵やシークレットと同じ1つのコントロールプレーンで管理します。SaaSでもセルフホストでも利用できます。ハードウェアを基点とする信頼をトークナイゼーションが引き継ぎます。
高価値の資産をハードウェアエンクレーブ内で保護する方式は、高度なシークレット管理ツールと組み合わせると効果的です。プログラムからのAPIアクセス用認証情報を守れます。
主な機能: エンクレーブで保護されたトークナイゼーション、統合された鍵管理プレーン、柔軟な提供形態。
価格体系: 段階制/SaaS。
評価: 1つのプレーンに統合したい場合の、最新の鍵管理志向の選択肢です。
8. Piiano — プライバシーボールトの新興勢力(現状確認が必要)
Piianoは、フィールド単位の制御とプライバシー・バイ・デザインを重視した開発者向けプライバシーボールトを構築しています。Skyflowと同じ領域の代替製品で、エンジニアリング重視の訴求が特徴です。
若いベンダーに対しては慎重な見極めが必要です。標準採用の前に、導入規模の実績、サポート体制の充実度、ロードマップを確認してください。
開発者中心のPIIボールトを専用のデータプライバシー管理プラットフォームと併用すれば、変化し続ける各国のデータ主権規制にプログラムで対応できます。
主な機能: フィールド単位のPII保管、開発者中心のAPI、プライバシー運用ツール。
価格体系: サブスクリプション/従量課金。
評価: まず試験導入から始めるべき新興のボールトです。
9. Baffle — 書き換え不要のデータベース向けトークナイザー
Baffleはデータパス上でトークン化します。プロキシレベルのFPE/トークナイゼーションにより、アプリケーションを変更せずにデータベースやパイプラインを保護できます。BYOK(顧客管理の鍵)にも対応しており、アプリケーションの書き換えがそもそも見込めない、分析向けのデータフローをカバーします。
透過的なデータ保護を自動化されたデータ分類ツールと組み合わせれば、リスクの高いデータベースカラムを取り込み時に自動でトークン化できます。
主な機能: ノーコードのデータベーストークナイゼーション、パイプライン保護、鍵管理との整合。
価格体系: サブスクリプション/個別見積もり。
評価: 既存のデータベース環境に後付けで導入したい場合の選択肢です。
10. comforte — 決済分野の系譜を持つ保護製品
comforteは、HPE NonStop時代から培った決済分野の実績をエンタープライズ向けトークナイゼーションに持ち込みます。カード処理の中核システムで実績のあるボールトレス型保護、データディスカバリーとの連携、そしてダウンタイムが許されない環境向けの移行パターンを備えています。
決済処理事業者や旅行業界に強みがあります。決済の中核となるボールトのアーキテクチャを堅牢なデータマスキングツールと組み合わせれば、カード会員の機密データを晒さずに、本番以外の分析環境を安全に運用できます。
主な機能: 処理の中核システムで実績のあるボールトレス型トークナイゼーション、ディスカバリーとの統合、ミッションクリティカル向けのパターン。
価格体系: エンタープライズ向けの個別見積もり。
評価: 決済の中核システム向けの選択肢です。
11. TokenEx — PCIスコープ削減の主力
TokenExは独立系のPCI対応サービスを築き上げました。決済処理事業者を問わないユニバーサルなトークナイゼーション(ゲートウェイへのロックインなし)、バッチとAPIの両経路、ネットワークトークン、そしてQSAになじみのあるパターンを備えています。これらによって、スコープ削減の主張は監査に耐えるものになります。
カードデータを扱う環境の現実的な標準解です。TokenExの機能を検証済みのPCIコンプライアンスソリューションと組み合わせれば、監査の対象範囲を縮小しながら、複数の決済処理事業者にまたがる決済ルーティングを滞りなく維持できます。
主な機能: 決済処理事業者に依存しないボールト、ネットワークトークンへの対応、監査で認められたスコープパターン。
価格体系: 従量課金/段階制。
評価: 決済処理事業者へのロックインを避けたい場合の、PCI対応の標準的な選択肢です。
12. Bluefin — P2PEを軸としたトークナイザー
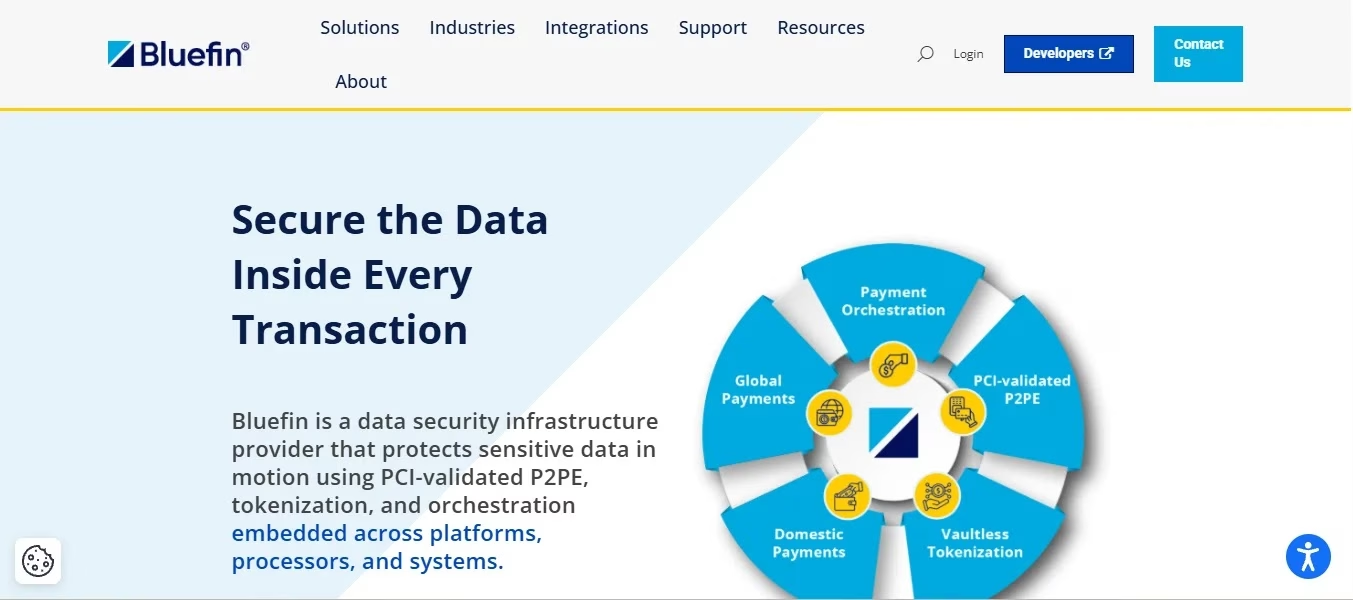
Bluefinは、トークナイゼーション(ShieldConex)を同社の看板技術と組み合わせています。カード提示取引の入り口で行うPCI認証済みのP2PE、つまり端末での暗号化です。下流ではトークンを扱い、顧客との接点でスコープが消えます。
端末やカード提示取引のフローがリスクを左右する環境に適しています。ハードウェアを基点とするポイントツーポイント暗号化をエンドポイントセキュリティおよび管理の各種対策と併せて導入すれば、取引ペイロードのデータを、端末への侵害の試みから暗号技術によって確実に切り離せます。
主な機能: 認証済みP2PEとトークナイゼーションの組み合わせ、端末からトークンまでのフロー、医療・小売分野での豊富な実績。
価格体系: 従量課金/端末単位の見積もり。
評価: カード提示取引向けの選択肢です。スコープは端末で消えます。
総合比較表
| ソリューション | アーキテクチャ | 主な引き算の対象 | 導入の手間 | 分析への使いやすさ | 価格モデル |
| Protegrity | ボールトレスFPE | 分析データの露出 | プラットフォーム導入プロジェクト | 基準となる製品 | 見積もり |
| Voltage | FPEの老舗 | 構造化データ環境 | プラットフォーム | 高い | 見積もり |
| Thales | プラットフォーム領域 | 規制対象の環境 | プラットフォーム | 高い | 見積もり |
| Skyflow | PIIボールトAPI | プライバシーリスク | 低い(API) | ポリシーに基づく | 従量課金 |
| VGS | インラインプロキシ | 自社のスコープそのもの | 低い(プロキシ) | パススルー | 従量課金 |
| Basis Theory | SDK型ボールト | プライバシー/決済 | 低い(SDK) | Reactor | 公開 |
| Fortanix | エンクレーブ型鍵管理 | 統合された鍵管理 | 中程度 | 良好 | 段階制 |
| Piiano | 新興のボールト | プライバシーリスク | 低い | ポリシーに基づく | サブスクリプション |
| Baffle | データパス上のプロキシ | データベースの露出 | 低い(ノーコード) | 高い | サブスクリプション |
| comforte | ボールトレス(決済) | 処理の中核システム | エンタープライズ | 高い | 見積もり |
| TokenEx | 独立型ボールト | PCIスコープ | 低〜中程度 | パススルー | 従量課金 |
| Bluefin | P2PE+トークン | カード提示取引のスコープ | 端末主導 | 該当なし | 従量課金 |
機能対応表(はい/いいえ)
| ソリューション | ボールトレスの選択肢 | フォーマット保持トークン | PCI認証済みP2PEとの連携 | 開発者向けSDK/API中心 | 料金の公開 |
| Protegrity | はい(中核機能) | はい | いいえ | 一部 | いいえ |
| Voltage | はい | はい(系譜あり) | いいえ | 一部 | いいえ |
| Thales | はい | はい | いいえ | 一部 | いいえ |
| Skyflow | ボールト型 | はい | いいえ | はい(中核機能) | 一部 |
| VGS | ボールト+プロキシ | はい | いいえ | はい | 一部 |
| Basis Theory | ボールト型 | はい | いいえ | はい(中核機能) | はい |
| Fortanix | はい | はい | いいえ | はい | 一部 |
| Piiano | ボールト型 | はい | いいえ | はい | 一部 [要確認] |
| Baffle | はい | はい | いいえ | 一部(ノーコード) | いいえ |
| comforte | はい(中核機能) | はい | 一部 [要確認] | 一部 | いいえ |
| TokenEx | ボールト型 | はい | 一部(パートナー経由) | はい | 一部 |
| Bluefin | ボールト型 | はい | はい(中核機能) | はい | 一部 |
購入時のチェックリスト
まず「引き算の台帳」を作ります。カードデータやPIIを保持しているシステムを洗い出し、代わりにトークンを保持できるものに印を付けます。そのうえで、各候補を四半期あたりにスコープから外せるシステム数で比較してください。監査人とCFOの双方が受け入れる、トークナイゼーション唯一のROI指標です。
領域とデータを対応させます。PCI対象の環境にはTokenEx、Bluefin、VGSのパターンが向いています。ただしアーキテクチャを固める前に、スコープに関する主張についてQSAの書面による同意を得てください。プライバシー重視のプロダクト開発にはSkyflow、Basis Theory、Piianoのボールトが向きます。トークンを計算対象として使い続ける必要がある分析環境にはProtegrity、Voltage、BaffleのFPEが適しています。鍵管理の集約にはThalesやFortanixの領域が候補です。
1つのフローを端から端まで試験導入してください。データの取得から決済完了まで、あるいは取り込みから分析までです。その際、誰もが忘れがちなデトークナイゼーションのガバナンスも対象に含めます。誰が元に戻せるのか、どのように記録するのかという点です。
エッジケースは早めに検証してください。チェックサムに依存するレガシーコードや、元に戻せるデータが必要なテスト環境が該当します。ボールトやサービスは独自の影響範囲に分離し、個別にレビューします。また、フォーマット保持が自社のスキーマで機能することを実演させてください。FPEが下流のパーサーを1つでも壊せば、引き算した分がすべて元に戻ってしまうからです。
これらの対策を導入する組織は、専用のデータ漏えい防止(DLP)ソフトウェアも導入し、マスクされていない識別子が外部へ流出していないか、送信データフローを監視すべきです。
よくある質問
2026年に最適なトークナイゼーションソリューションは?
分析規模のFPEならProtegrityとVoltage、PCIスコープならTokenEx(独立型ボールト)とBluefin(P2PE)、プロキシによる準拠状況の継承ならVGSです。開発者向けのプライバシーボールトにはSkyflowとBasis Theory、鍵管理統合型にはThalesとFortanixが挙がります。
ボールト型とボールトレス型のどちらを選ぶべきですか?
ボールトレス型は暗号処理でトークンを算出するため、保護や拡張が必要な参照用ストアがありません。ボールト型は、対応表を堅牢化したサービスに保管します。分析規模ではボールトレス型が有利です。一方、サービス型の提供形態やネットワークトークンでは、ボールトが使われることが多くあります。重要なのは教条ではなく、アーキテクチャが自社に合うかどうかです。
トークナイゼーションは本当にPCIスコープを縮小できますか?
はい。ただしそれは、パターンがQSAの期待に沿っている場合です。トークンしか保持せず、デトークナイゼーションを隔離したシステムは、通常スコープから外れます。移行の前に、評価担当者の書面による同意を得てください。あわせて、APIセキュリティに関するPCI DSS 4.0の要件変更の解説記事もご覧ください。
トークナイゼーションと暗号化はどう使い分けますか?
暗号化は、その場で復号して使うデータを守る手法です。一方、トークナイゼーションはデータそのものをシステムから取り除くため、情報漏えいの影響と監査対象を縮小します。ほとんどの環境は両方を併用しています。引き算できるものは引き算し、残りは暗号化するという考え方です。あわせて専用のPCI DSSコンプライアンス管理プラットフォームを導入すれば、暗号化されたデータストアとトークン化されたデータストアの両方で、継続的な監査レポートを維持できます。
見落としがちなコストは何ですか?
デトークナイゼーションのガバナンスと、エッジケースへの対応工数です。具体的には、復元権限、ログ記録、レガシーパーサー、テストデータの要件などが挙がります。トークンの置き換え自体は簡単です。プロジェクトの本体は例外処理にあります。
まとめ
12のソリューションを評価する基準は、スコープから外れたシステムの数という1つの台帳です。データを一切保持しないならVGSとTokenEx、端末で露出を断つならBluefin、プロダクトを最初からプライバシー重視で作るならSkyflowとBasis Theory、無価値な値のまま分析を回すならProtegrityとVoltage、鍵管理を1つのプレーンに保つならThalesとFortanixです。まず1つのフローで試験導入し、復元権限を管理したうえで、引き算の効果を契約判断の根拠にしてください。
著者: [AUTHOR NAME]、[credential]。レビュー担当: [REVIEWER NAME]。最終更新:2026年10月 GBHackersの編集は独立しており、有料掲載は一切ありません。評価は調査に基づくもので、ラボでの検証は行っていません。
GBHackersの関連記事:
• データベースセキュリティツールの最適解:購入者のための評価ガイド
• データマスキングツールの最適解:購入者のための評価ガイド
• データ分類ツールの最適解:購入者のための評価ガイド
• データプライバシー管理プラットフォームの最適解:購入者のための評価ガイド
• PCIコンプライアンスソリューションの比較と価格
• APIセキュリティツールの比較と価格
• シークレット管理ツールの比較と価格
翻訳元: https://gbhackers.com/tokenization-solutions-buyers-guide/