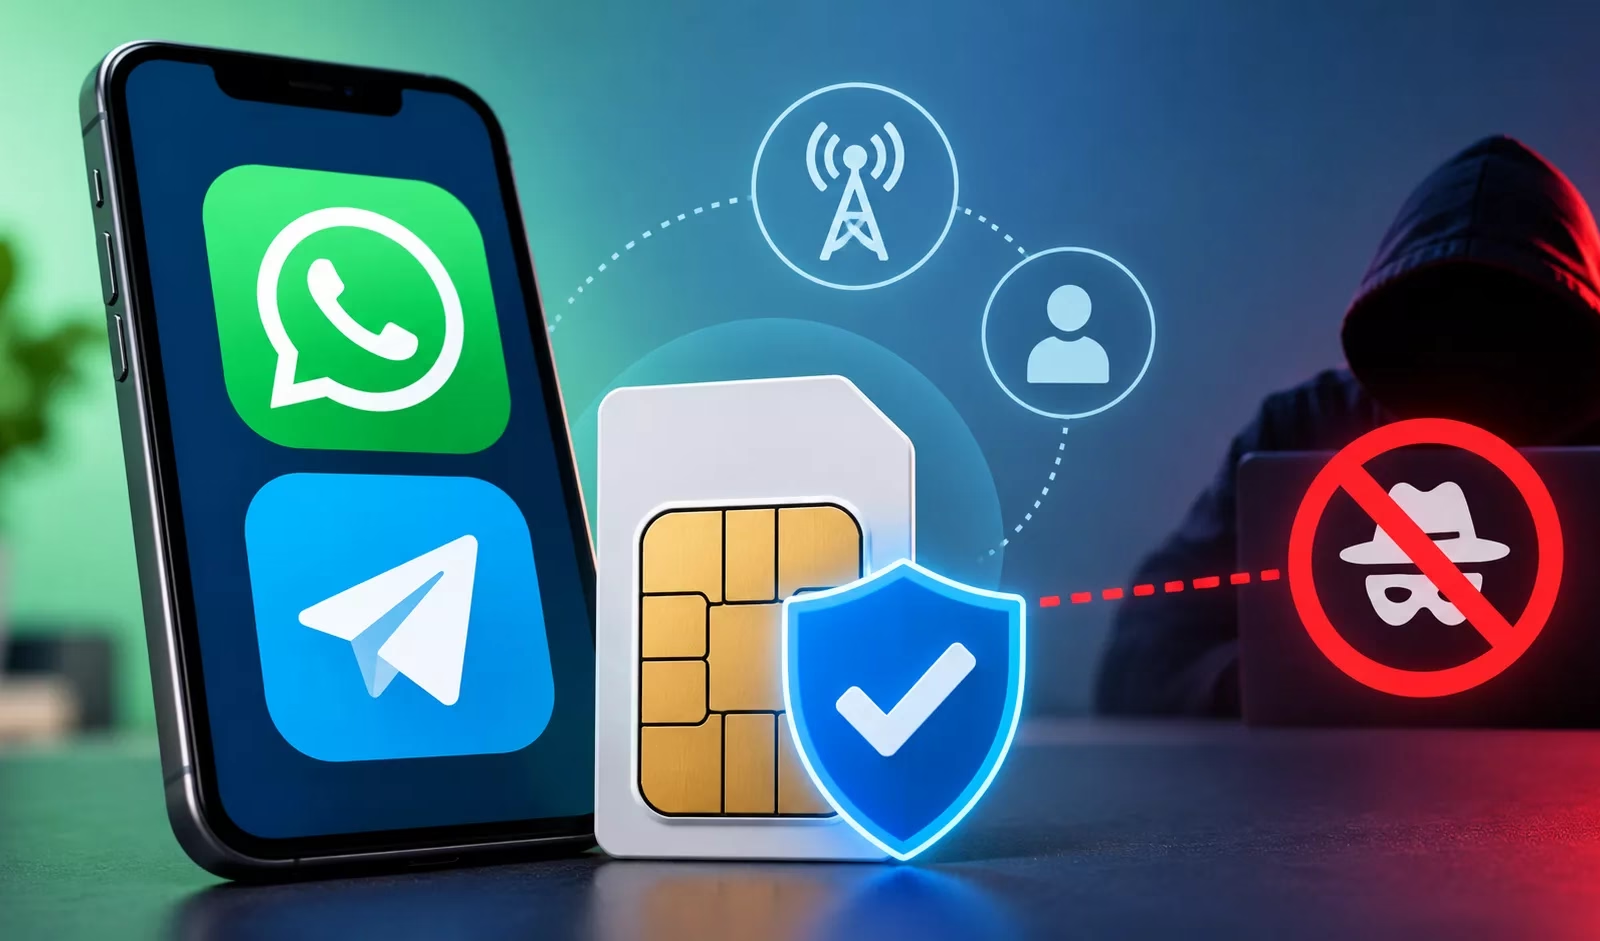
インドのWhatsAppとTelegramの利用者は、サイバー詐欺の抑止を狙った新たなSIMバインディング要件により、アクセスが制限される可能性があります。
インド電気通信省(DoT)は、対応期限を2026年12月31日に設定しました。実施は2027年1月1日からの見通しです。
対象となるプラットフォームは、メッセージングアカウントと、登録された携帯電話番号に紐づく有効なSIMとの関連付けを維持しなければなりません。
この要件の対象は、登録済みSIMが取り外されたり、交換されたり、無効化されたりした後も動作し続けるアカウントです。ただし、報じられている実施日は、特定のスマートフォン機種でWhatsAppが使えなくなることを意味するものではありません。
制限の対象はアカウント認証とSIMの有無であり、端末のブランドではありません。メッセージングアプリは通常、登録時にSMSで届くコードによって電話番号を確認します。
いったん認証されれば、元のSIMが端末になくても、インターネット接続さえあればアカウントは使い続けられます。DoTは、登録番号と実際に稼働するアカウントが切り離されている点を、詐欺師に悪用される弱点だと指摘しています。
SIMバインディングは、アカウントと登録された携帯回線との間に継続的な関連付けを設けるものです。プラットフォームは、該当する番号が端末上の有効なSIMまたはeSIMに紐づいたままであることを確認する必要があります。
CNBの報道によると、この関連付けが外れたり無効化されたりした場合、登録番号が有効なSIMまたはeSIMプロファイルで復旧されるまで、制限がかかる可能性があります。
政府の狙いは、インドの携帯電話番号がフィッシングやなりすまし、「デジタル逮捕」詐欺に悪用されにくくすることです。こうした手口では、犯罪者が当局者になりすまし、被害者に圧力をかけて送金させます。
SIMとアカウントの関連付けを維持することで、追跡可能性を高め、登録された携帯回線から独立して稼働するアカウントを排除する狙いがあります。
2025年11月28日に出された当初の指令では、WhatsApp、Telegram、Snapchat、Arattai、ShareChat、Josh、JioChat、Signalが名指しされていました。しかしその後の報道では、Snapchatは対象外となる可能性があり、Signalの対応状況も不明のままです。
そのため、当初のプラットフォーム一覧を、各サービスの現在の義務を確定するものと受け取るべきではありません。登録済みSIMを入れた端末とは別の端末でメッセージングアプリを使っている利用者は、中断が生じる可能性があります。
タブレットやサブのスマートフォン、主にWi-Fiで使う端末にも同様の不透明さがあります。実際の影響は、各プラットフォームが認証をどう実装し、リンクされたセッションをどう扱うかによって決まります。
Web版のアクセスも慎重に区別する必要があります。当初の枠組みには6時間ごとの自動ログアウトが含まれていましたが、その後の報道によると、この一律の要件はリスクベースのログアウトに置き換えられました。詐欺の疑いがある場合の強制終了もその対象です。
利用者は、すべてのブラウザセッションが6時間の固定スケジュールで失効すると決めてかかるべきではありません。正規の利用者にとって重要なのは、プラットフォームの認証要件を満たす、有効な登録番号を維持することです。
具体的な制限内容や再接続の手順、リンク済み端末の挙動は、今後の実装とさらなる公式ガイダンスしだいです。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームで試してみる
翻訳元: https://cyberpress.org/whatsapp-telegram-face-sim-verification-rules/