PHPの重大な脆弱性2件を狙った概念実証(PoC)の攻撃コードが公開されました。攻撃者は、インターネットに公開されたサーバーをスキャンし、悪用を試みています。
脆弱性は「CVE-2026-109618」と「CVE-2026-109619」で、2件を合わせて「PHP2Shell」と呼ばれています。CVSS v4.0のスコアはいずれも9.2です。認証なしのリモートコード実行(RCE)が、Webサーバーの権限で可能になるおそれがあります。
一方、Sophosは、攻撃が成功したとする先の報告を訂正しました。10月22日21時21分(UTC)に公開した更新情報によると、顧客のテレメトリーで確認できたのはスキャンと少数の失敗した試行にとどまり、侵害の確認には至っていません。
この訂正は、同社が16時18分(UTC)に示した評価を差し替えるものです。観測された活動をどう解釈すべきかが、大きく変わります。
2件とも特定のアプリケーションではなくPHP本体の脆弱性です。そのため、脆弱なPHPランタイムを組み込んだWebサイト、サービス、製品のすべてが影響を受ける可能性があります。
脆弱性評価ツール
PHPは10月21日、修正版としてバージョン8.5.12、8.4.27、8.3.36、8.2.35を公開しました。mod_phpを使用するApache環境のリスクが最も高く、PHP-FPM、php-cgi、FrankenPHP、LiteSpeedの環境も影響を受けます。
これらの更新は自動では適用されません。管理者は、上流の該当リリースか、同等のベンダーパッケージを入手する必要があります。
Sophosの研究者によると、CVE-2026-109618はメモリ不足(OOM)時の処理に関連するメモリ破損の脆弱性です。CVE-2026-109619は、古くなったリクエスト状態とUse-After-Free(解放後使用)の状態に関連しています。
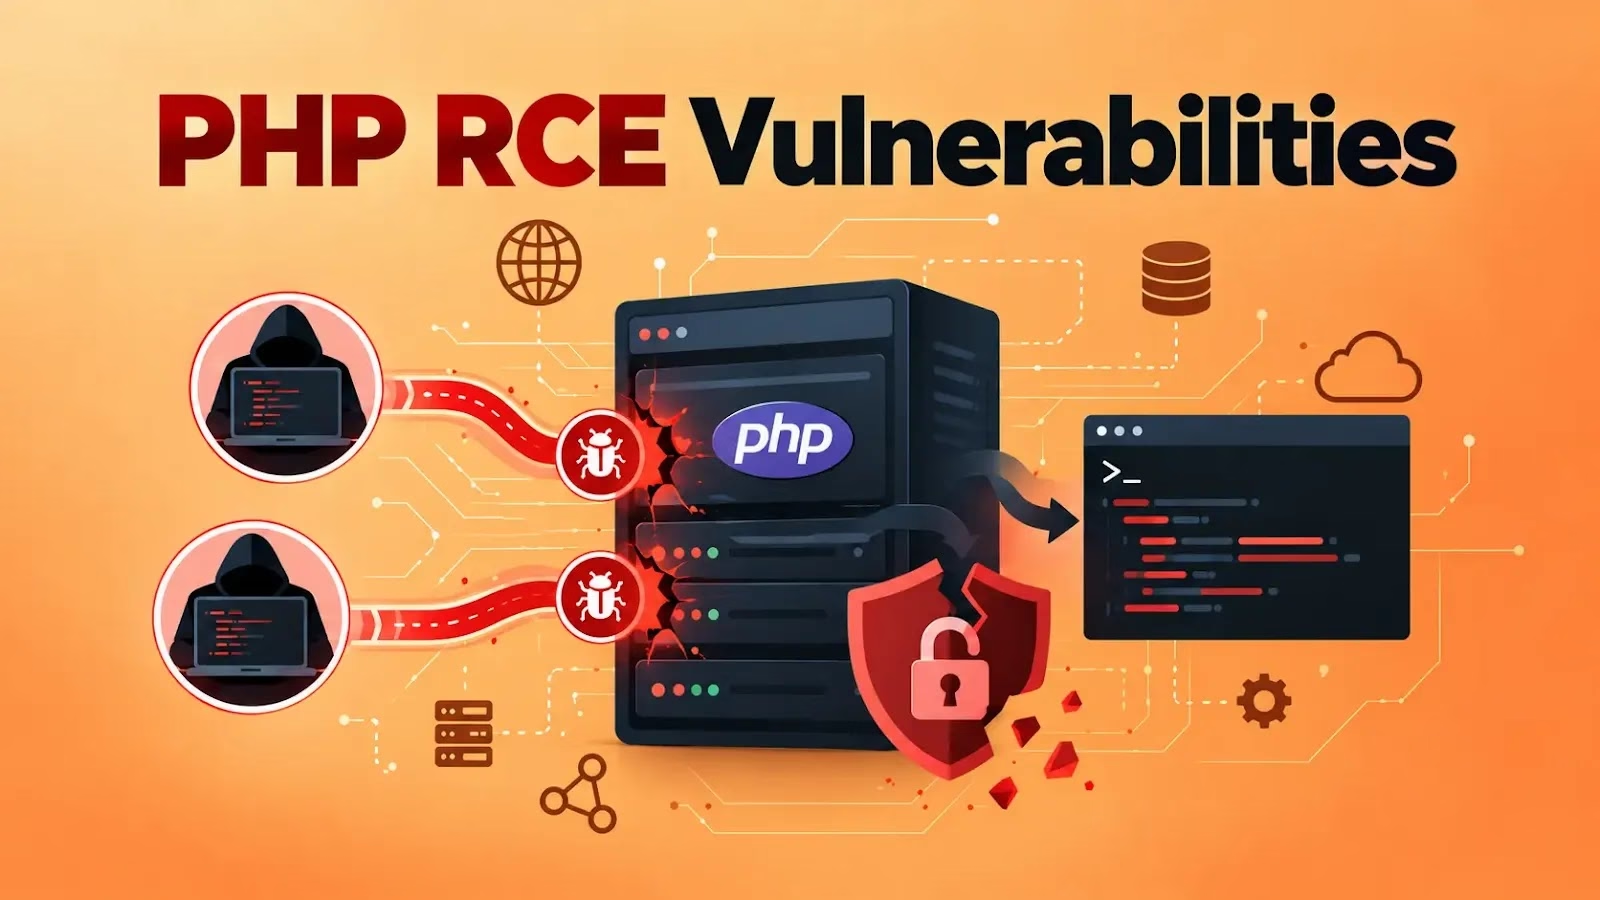
PHPのRCE脆弱性
攻撃コードが公開されたからといって、確実に悪用できるとは限りません。Sophosによると、同社のAdversary Groupは、AIの支援を受けても、攻撃を成功させるのに苦労したといいます。
研究者が成功したと主張する事例は、実験室の条件、デプロイのアーキテクチャ、特定の設定、あるいは追加の依存関係に左右されている可能性があります。本番環境で同じように再現できるとは限りません。
ブロックされた活動には、「Potassium」と評価されるペイロードが含まれていました。これは、Miraiから派生したとみられるボットネットの亜種です。Sophosは、対策によって悪用の試みを阻止したため、マルウェアは配信されなかったと強調しています。
それでも分析の結果、2026年に入って文書化された亜種を更新し、機能を大幅に拡張したバージョンであることが判明しました。
このサンプルは、ダウンローダーの機能とネットワーク妨害の機能を併せ持ちます。ハードコードされた暗号化済みのコマンド&コントロール(C2)アドレスを解決し、134[.]199[.]154[.]64にTCP接続を開いてHTTPリクエストを送信します。
取得したコンテンツを受け入れる前に、HTTP 200のレスポンスと、ELFのマジックバイト7F 45 4C 46を確認します。これは、想定どおりのLinux実行ファイルであることを示すものです。
名前解決の機能はIPv4アドレスとホスト名に対応しており、フォールバックのロジックでは公開DNSサービスの8.8.8.8、1.1.1.1、1.0.0.1を参照します。これらは正規のリゾルバーであり、それ自体が悪意の指標になるわけではありません。
このサンプルは、従来のMirai亜種と同様に、分散型サービス拒否(DDoS)攻撃を実行できます。Sophosは、117[.]55[.]202[.]115もPotassiumのC2インフラに関連するものとしています。
Sophosは、Firewall IPSのシグネチャとして67359、67360、67375、2313184、2313185、2313187、2313188を公開しました。Endpoint IPSの対応範囲には、2313184、2313185、2313187、2313188、2313189が含まれます。
これらの保護は、既存のエンドポイントXDR、Taegis XDR、Windows Behavioral Protection、Linux Runtime Detectionのルールを補完するものです。パッチ適用の代わりにはなりません。
セキュリティ欠陥のパッチ適用
防御側は、次の兆候を調べる必要があります。予期しないマルチパートのアップロードリクエスト、メモリ枯渇エラー、ワーカーのクラッシュ、不審な子プロセス、改ざんされたPHPファイル、普段とは異なる外向きの接続です。
すぐにパッチを適用できない場合、Sophosは、公開中のアプリケーションを一時的にインターネットから切り離すか、ネットワーク層の認証の背後に置くことを推奨しています。
設定による緩和策は、個々の攻撃経路に対処するものです。脆弱性そのものを解消するわけではありません。
組織は、アプライアンスやホスティングサービスに同梱されたものも含め、稼働中のPHPランタイムを洗い出す必要があります。あわせて、ベンダーの対応状況も確認してください。
Sophosのテレメトリーで侵害が確認されていないからといって、更新を遅らせてはなりません。脆弱性は依然として重大であり、研究が進むにつれて、攻撃者が悪用の信頼性を高める可能性があります。
サイバー脅威を被害が出る前に阻止し、MTTRを21分短縮。ANYRUNのサンドボックスをSOCに導入。
翻訳元: https://gbhackers.com/php-rce-vulnerabilities/