
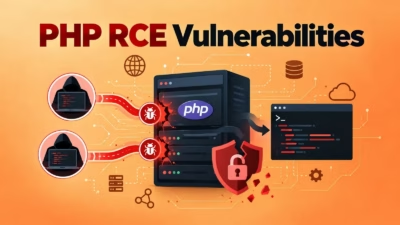
PoC攻撃コードが公開、PHPの重大なRCE脆弱性2件で攻撃が始まる
PHPの重大な脆弱性2件を狙った概念実証(PoC)の攻撃コードが公開されました。攻撃者は、インターネットに公開されたサーバーをスキャンし、悪用を試みています。 脆弱性は「CVE-2026-109618」と「CVE-2026-109619」で、2件を合わせて「PHP2Shell」と呼ばれています。CVSS v4.0のス
PHPの重大な脆弱性2件を狙った概念実証(PoC)の攻撃コードが公開されました。攻撃者は、インターネットに公開されたサーバーをスキャンし、悪用を試みています。 脆弱性は「CVE-2026-109618」と「CVE-2026-109619」で、2件を合わせて「PHP2Shell」と呼ばれています。CVSS v4.0のス
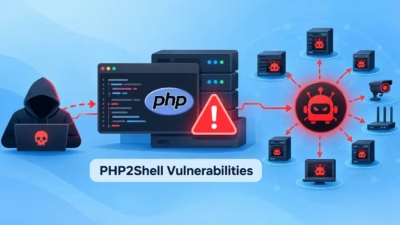
ハッカーが、PHPの2件の重大な脆弱性を標的に、Mirai系ボットネットの亜種とみられる「Potassium」の展開を試みています。Mirai系ボットネットの亜種です。攻撃成功を伝えた以前の報告について、Sophosは訂正を出しました。同社の顧客テレメトリーでは、スキャンと少数の失敗した試行は確認されたものの、侵害に
ストリーミング端末は、一見すると大した性能のコンピューターには見えません。しかし、安価なデバイスを十分な数だけつなげば、AIモデルを動かせてしまいます。Anthropicの研究者は、ノーブランドのAndroid TVボックス15台にまたがってGoogleのGemmaモデルを動作させ、この点を実証しました。研
Anthropicは、自己複製するAIワームが年内にも現実的になり得ると警告こうしたAIワームは、IoT機器からデータセンターまで幅広いハードウェアを乗っ取る可能性小型モデルはすでに、未知のハードウェアへの適応と自己複製が可能Anthropicは、IoT(モノのインターネット)機器上で動作する小型AIモデルの自己
恐怖ほどAI製品を売り込むものはありません。Anthropicは新たな研究をもとに、自己複製するAIワームが脆弱なIoTデバイスに拡散するまで、あとわずか数カ月かもしれないと主張しています。現実になれば大問題ですが、あくまで仮定の話です。このフロンティアラボは月曜日、研究報告書を公開しました。報告書は、AIモデルが最
このインフラは、サウスカロライナ州の電力会社をはじめとする重要インフラを狙った国際的なハッキング活動を支えていました。 米司法省は木曜日、中国系の攻撃者が米国などの重要インフラ事業者に対して使用していたハッキングツールについて、裁判所の命令に基づく押収を発表しました。 「FishHub」
FBIは、Microscan(マイクロスキャン)とFishHub(フィッシュハブ)の運用に使われていた7つのドメインを押収しました。この2つのハッキングツールは、中国政府の支援を受けるハッカー集団「Flax Typhoon」に関連しており、米国内外の重要インフラなどの組織を標的にするために使われていま
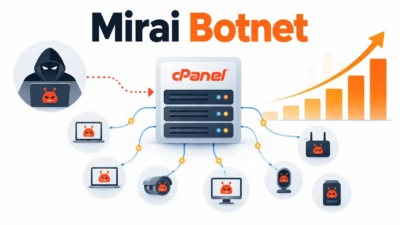
2026年5月初旬、cPanel/WHM管理ソフトウェアを稼働するホスティングサーバーが攻撃者によって侵害されたとみられ、Mirai系ボットネットの活動が急激に増加しました。 日本のJPCERT/CCは、インターネット定点観測システムTSUBAMEのセンサーにおいて、TCPポート23番のTelnetサービスを狙う悪意
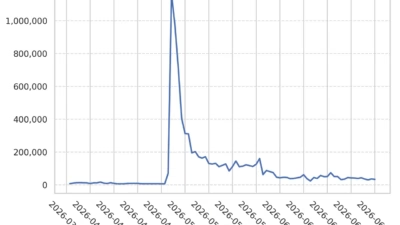
脅威アクターは、cPanelおよびWHMのセッション管理における重大な認証バイパスの脆弱性を迅速に悪用し、インターネットに公開されたホスティングサーバーを侵害しました。日本のテレメトリデータからは、この攻撃キャンペーンがMirai亜種によるTelnetサービスを狙ったスキャン・攻撃トラフィックの急増と関連していること
NETSCOUTは、Adaptive DDoS Protection(ADP)ソリューションを拡張し、サービスプロバイダーがアウトバウンドのDDoS攻撃トラフィックを自動的に検知・緩和できるようにしたと発表しました。攻撃対象からその発信元へと保護範囲を広げることで、NETSCOUTは通信事業者が、侵害
すべての記事を読み込みました