執筆者
金融・リスクアドバイザリー企業のKrollが発表した新たなレポートによると、過去1年間にデータ漏えいの被害を受けた人の3分の2以上(69%)が、サードパーティで発生した情報漏えいの影響を受けていました。
こうした被害者のうち大半(79%)は、2025年6月から2026年6月の間にテクノロジー企業が侵害されたことで、データにアクセスされています。
この割合は、他の業界を起点とするサードパーティ情報漏えいの割合を大きく上回ります。金融が9%、保険が6%、医療が5%でした。
また、テクノロジー企業が関わったインシデントは、単一の組織で発生したものかサプライチェーン侵害の一部として発生したものかを問わず、この12カ月間のデータ漏えい被害者全体の60%を占めました。次いで、保険(10%)、金融(8%)、医療(8%)、教育(7.5%)の順でした。
Krollのレポートの調査対象となったセキュリティ責任者全体では、69%が過去12カ月間に自組織が情報漏えいを経験したと回答しました。34%は複数回経験したと答えています。レポートは10月22日に公表されました。
最も侵害されたのは金融と専門サービス
個人の情報漏えい被害者の大部分はテクノロジー業界が原因でしたが、侵害された件数で見ると、同業界は7番目に多い業種にすぎませんでした。
最多は金融で、Krollが確認した侵害の20%を占めました。次いで、専門サービス(20%)、医療(15%)、小売(8%)の順です。
これに対し、テクノロジー業界が占めるデータ漏えいインシデントは6%にとどまりました。
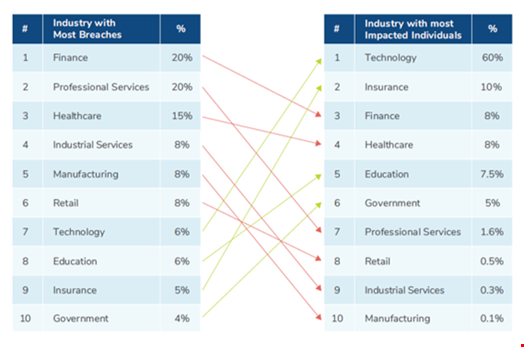
研究者らは、この差異について次のように指摘しています。金融や医療のように侵害されやすく見える業界があっても、テクノロジー業界で企業が侵害された場合のドミノ効果は、はるかに広範囲に及ぶ可能性があるということです。
Krollの情報漏えい通知部門でグローバル責任者を務めるDenyl Green氏は、次のように述べています。「過去1年間に当社が対応した主要インシデントの大半では、ベンダーやソフトウェア供給元、サービスプロバイダーが、最初の侵害と影響を受けた組織とをつなぐ接点でした。1件のインシデントが、侵害の発端となった企業と直接取引したことのない企業や個人にまで及ぶ可能性があります」
Scattered Spiderのようなハッカー集団などのサイバー犯罪者は、ITサービスプロバイダーを標的にして、その顧客のシステムへ侵入することで知られています。
2026年10月には、中国の国家支援型攻撃者がIT管理ソフトウェアプロバイダーConnectWiseのクラウドインフラにアクセスしていたと報じられました。これにより、同グループは下流の顧客を標的にできる状態だったとされています。
翻訳元: https://www.infosecurity-magazine.com/news/tech-third-party-breach-victims/