
ハッカーがTor出口ノード333台を侵害、SSH接続を傍受しパスワードを窃取
攻撃者がTorの出口ノード333台を侵害し、SSH接続の傍受やパスワードの窃取、暗号化されていないメールトラフィックの収集を行っていました。 被害を受けたインフラは、約3,000台ある出口リレーの約10%に相当します。10月2日に始まった組織的な攻撃の間、侵害されたサーバーを経由して接続したユーザーが危険にさらされま
攻撃者がTorの出口ノード333台を侵害し、SSH接続の傍受やパスワードの窃取、暗号化されていないメールトラフィックの収集を行っていました。 被害を受けたインフラは、約3,000台ある出口リレーの約10%に相当します。10月2日に始まった組織的な攻撃の間、侵害されたサーバーを経由して接続したユーザーが危険にさらされま
偽のZoomインストーラーの中に、新たなmacOS向けバックドアが隠されていることがわかりました。このインストーラーはユーザーにログインパスワードの入力を求め、その後、埋め込まれた第2段階のペイロードを起動します。 「CloudSyncD」と名付けられたこのマルウェアは、開発段階のテストを終え、稼働中のコマンド
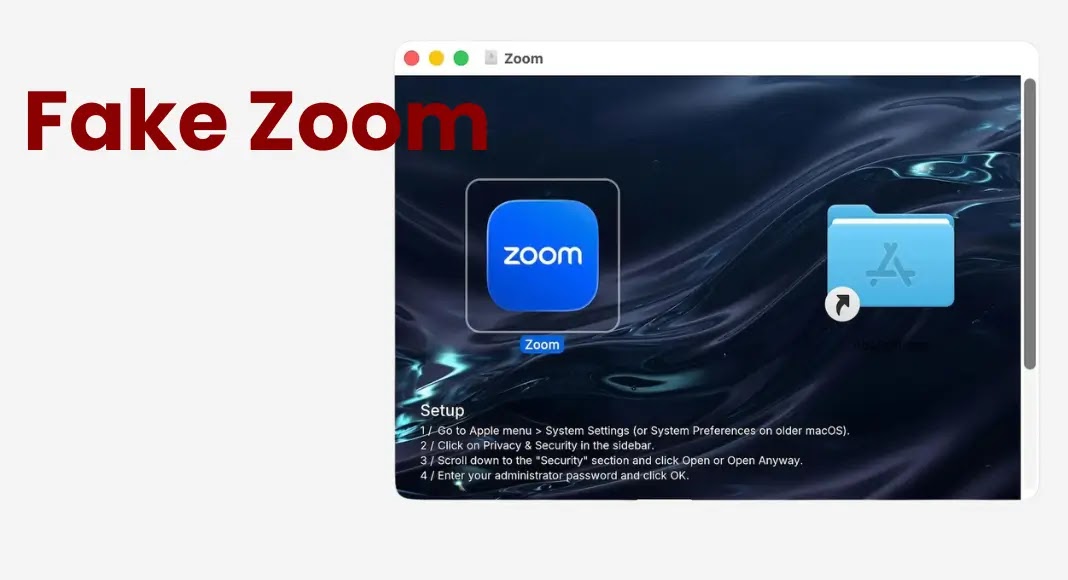
Threat Labsは、偽のZoomインストーラーを使って2段階構成のバックドア「CloudSyncD」を配布する、macOSマルウェアのキャンペーンを確認しました。 このマルウェアは、ユーザーを巧みに誘導してGatekeeperを回避させます。さらに偽の認証プロンプトでログインパスワードを盗み取り、攻撃者が管理す
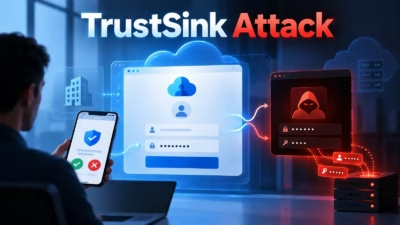
「TrustSink」は、侵害後に用いられる認証情報フィッシング手法です。Microsoft Entraの外部認証方法(EAM:External Authentication Methods)を悪用し、正規のMicrosoftサインインフローの途中に不正なパスワード入力画面を差し込みます。 この攻撃では、テナントで高
グローバル管理者(Global Administrator)または認証ポリシー管理者(Authentication Policy Administrator)の権限を持つ攻撃者は、Entraに不正な外部認証方式(EAM:External Authentication Method)を登録できます。 するとEntraは
脅威アクターが生成AIツールへの需要を悪用し、Anthropic製の「Claude Opus 5」無料デスクトップ版になりすましたトロイの木馬入りElectronアプリケーションの中に、Windows向け情報窃取マルウェア「RevStealer」を仕込んで配布しています。BookSecurity Audits 実際に
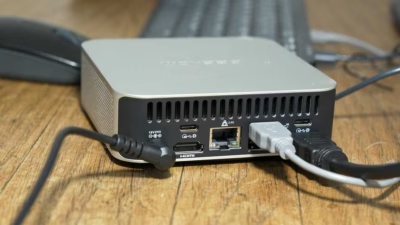
Geekomがソフトウェアドライバにマルウェアが含まれていたことを認めたレガシーページ上のLANドライバがAsruexバックドアをホストしていたこのマルウェアはキー入力の追跡、パスワードの窃取、データの傍受が可能ハードウェアメーカーのGeekomは、複数のミニPCシリーズ向けネットワークドライバにAsruexバッ
ClickLockと名付けられた新たなmacOS情報窃取型マルウェアは、画面上のすべてのプロセスを強制終了させることで、ユーザーにシステムのログインパスワードを入力させようとします。 このマルウェアは、暗号資産、ログイン認証情報、パスワードマネージャーのデータ、ブラウザ情報、macOS認証データを盗み出すよう設計され
Jamf Threat Labsは、Appleのクラッシュ報告ツールになりすまし、パスワードやキーチェーンデータ、暗号資産ウォレットを窃取する新たなmacOS向け情報窃取マルウェア「CrashStealer」を発見しました。 このマルウェアが最初に確認されたのは5月で、当時はまだ開発途中でした。7月初
サイバー犯罪 この記事を読んでいる場合ではありません!今すぐパスワードを変更してください!!
すべての記事を読み込みました