マルウェア分析ツールは、略称だけでは見えない幅広い領域にまたがっています。アナリストがマルウェアと一緒に操作できる対話型サンドボックス、他のあらゆる検知を回避する検体向けに回避対策を強化したハイパーバイザー型の分析環境、「これまでに誰かが見たことがあるか」に答える大規模なレピュテーションデータベース、バイナリ類似性エンジン、そして業界全体が共通言語として使うオープン標準(とりわけYARA)などです。
Malwareanalysis service
本ガイドでは、この領域から12のツールを取り上げ、評価します。あわせて、経験豊富な組織が早い段階で学ぶガバナンス上の注意点(公開サンドボックスへの投稿は、機密性の高い検体にとって情報開示にあたります)と、系譜の変化があったツールには状況を示すフラグを付けています。
堅牢な脅威分析プログラムを構築する際は、動的な検体実行(デトネーション)エンジンと基盤となる脅威インテリジェンスプラットフォーム(TIP)を組み合わせ、受信したファイルハッシュを既知の世界的キャンペーンと照合して文脈を補うのが出発点になります。
評価方法
調査に基づき、5つの基準で評価しました。分析の深さ(挙動の再現精度、回避対策への耐性)、対話型と自動化のバランス、インテリジェンスの文脈(マルウェアファミリー、キャンペーン、設定情報と結びついた判定)、プライバシー体制(機密性の高い環境向けの非公開投稿オプション)、そしてモデル別の価格体系です。オープンソースのプロジェクトにはその旨を明記し、状況フラグを付与しています。
12のツールを評価
1. Joe Security(Joe Sandbox):分析の深さの基準
Joe Sandboxは、詳細分析のベンチマークであり続けています。マルチOS(Windows/macOS/Linux/Android)でのデトネーション、静的解析と動的解析を組み合わせたハイブリッドな計装、強力な回避対策を備え、レポートの粒度の細かさは、アナリストが公開論文で引用するほどです。
クラウド版とオンプレミス版が用意されており、利便性と機密性の両方のニーズに応えます。
詳細分析型のサンドボックスを商用のEDR(Endpoint Detection and Response)ソリューションと併用すれば、インシデント対応担当者は新たに見つかった挙動ベースの侵害指標を、すぐにエンドポイントのブロックリストへ反映できます。
主な機能:マルチプラットフォーム対応の分析の深さ、回避対策の計装、レポートの粒度、オンプレミスによるプライバシー確保。
価格体系:クラウドのティア制+オンプレミスライセンス。
評価:レポートそのものが成果物になる場合の、分析の深さで選ぶ一本です。
2. ANY.RUN:対話型分析の標準
ANY.RUNは、サンドボックスを「手を動かして使うもの」に変えました。稼働中の仮想マシン上で、アナリストがインストーラーをクリックし、プロンプトに入力し、プロセスツリーが刻々と構築される様子を確認できます。これにより、トリアージにかかる時間が数時間から数分に短縮されます。コミュニティの検体群は、トレーニングの場としても役立ちます。
非公開モードは商用ティアで提供されます。対話型のデトネーション環境を使えば、アナリストは多態性のあるペイロードを素早く評価し、複雑な解析回避チェックをかいくぐれます。そのうえで、検体を専門のデジタルフォレンジックプラットフォームへ引き継げます。
主な機能:リアルタイムの対話型デトネーション、IOCとプロセスの即時可視化、チーム向け/プライバシー向けティア。
価格体系:フリーミアム+商用ティア。
評価:対話性によってスピードを得る、トリアージ向けの一本です。
3. Google(VirusTotal):レピュテーションの大海
VirusTotalは、この分野の共有された記憶と言えます。マルチエンジンによる判定、関係性(ドロッパー、接続先ドメイン、親ファイル)、YARAによる過去検体の遡及検索(retrohunt)、Google傘下となって統合が進んだことで強化されたlivehuntフィードを備えています。
ガバナンス上のルールは変わりません。投稿した検体は共有されるため、機密性の高い検体にはハッシュか非公開の経路を使います。
デトネーションの前にグローバルなインテリジェンスのリポジトリでファイルハッシュを照合すれば、社内データの意図しない流出を防げます。あわせて、一元的なSIEMのテレメトリ記録基盤の運用も支援します。
主な機能:検体群の規模でのレピュテーションと関係性、retrohunt/livehunt(YARA)、エコシステムでの普及度。
価格体系:無料ティア+エンタープライズ版(VT Enterprise)。
評価:あらゆるデトネーションの前に最初に投げかける問いに答えてくれる、文脈把握向けの一本です。
4. ReversingLabs:バイナリ類似性エンジン
ReversingLabsは、ファイルのDNAという規模で答えを出します。数十億のバイナリを静的に分解し、類似性クラスタリングによって未知の検体を既知のファミリーの近くに位置づけます。同じエンジンを、改ざんされたパッケージの検出というソフトウェアサプライチェーン向けの用途にも転用しています。
高い保証水準が求められる環境では、デトネーションが許可されない場面でこのツールを運用しています。静的なファイル類似性エンジンをビルドパイプラインに組み込めば、インシデント対応リテーナーや対応準備支援プロバイダーが実施するデプロイ前のセキュリティ監査で、組織全体の対応力が高まります。
主な機能:大規模な静的解析の検体群、類似性解析/大規模YARA、サプライチェーンへの応用。
価格体系:エンタープライズ向けサブスクリプション。
評価:デトネーションを避けたい環境向けの、静的解析のスケールで選ぶ一本です。
5. Zynap Sandbox:自動マルウェア分析
Zynap Sandboxは自動マルウェア分析に特化しており、不審なファイルを隔離環境で実行して悪意のある挙動を明らかにします。
セキュリティチームは、不審な検体の調査、挙動の確認、脅威ハンティングやインシデント対応に役立つ指標の抽出を行えます。
Securityflaw patching
自動デトネーションのワークフローを必須のマルウェアサンドボックスと併用すれば、アナリストはファイルの生の挙動を、実用的なネットワークシグネチャへ素早く変換できます。
主な機能:自動マルウェアデトネーション、挙動分析、脅威指標と調査レポート。
価格体系:商用。価格はベンダーに問い合わせ。
評価:不審なファイルを調査し、その挙動を把握したいチーム向けの、自動分析で選ぶ一本です。
6. Hatching Triage:自動分析ワークベンチ
Hatching Triageは、詳細な挙動レポートと対話型の調査機能を備えた自動マルウェア分析を提供します。アナリストは、検体の実行中に発生したプロセスの活動、ネットワーク接続、ファイルの変更などの指標を確認できます。
サンドボックスの分析結果を主要なマルウェア分析ツールと突き合わせれば、インシデント対応チームは進行中の侵害調査で、侵害指標(IOC)を素早く抽出できます。
主な機能:自動サンドボックス分析、対話型の調査、挙動レポートと侵害指標。
価格体系:無料/コミュニティ向けアクセスと商用プラン。最新のプラン内容はベンダーに確認してください。
評価:迅速なマルウェアのトリアージを行いつつ、必要に応じてより深い挙動調査もしたいアナリスト向けの、ワークフローで選ぶ一本です。
7. CrowdStrike(Hybrid Analysis/Falcon Sandbox):コミュニティからプラットフォームへの道筋
Hybrid Analysisは、Falcon Sandboxのエンジンを採用した無料のコミュニティ向けサンドボックスです。判定にはCrowdStrikeのインテリジェンスが加わり、Falcon環境へスムーズに引き継げます。公開投稿に関するガバナンス上のルールがそのまま当てはまります。それ以外の用途には、非公開ティアが用意されています。
クラウドサンドボックスのテレメトリをアクティブなエンドポイント防御と連携させれば、ファジングによるソフトウェアセキュリティ検証ツールが管理する分散した企業インフラ全体で、継続的な脅威対策を確保できます。
主な機能:無料のコミュニティ向けデトネーション、Falconインテリジェンスによる補強、プラットフォームへの引き継ぎ。
価格体系:無料のコミュニティ版+Falconライセンス。
評価:エンタープライズへの段階的な移行路を備えた、コミュニティ向けの一本です。
8. Palo Alto(WildFire):インライン判定マシン
WildFireは、インフラとしてのサンドボックスです。ファイアウォール環境から集めた検体をクラウド規模でデトネーションし、判定結果を数分で防御策として各環境に反映します。インテリジェンスは顧客基盤全体で蓄積されていきます。アナリストの作業台というより予防のためのエンジンであり、それこそがこの製品の役割です。
自動化されたインライン脅威防御の仕組みは、オープンソースのネットワークセキュリティツールと連携し、ファイルがユーザーのワークステーションに届く前に境界での攻撃を食い止めます。
主な機能:検体の取得から判定までのインラインループ、環境全体への防御策の配信、クラウド規模の検体群。
価格体系:ファイアウォール/プラットフォームごとのサブスクリプション。
評価:Palo Alto環境向けの、防御の実行で選ぶ一本です。
9. Intezer:コード系譜トリアージエンジン
Intezerは、遺伝子によって識別します。既知のファミリーのゲノムに照らしてコードの再利用を対応づけるため、判定は異常スコアではなく「Xとコードを共有している」という系譜の形で示されます。現在は、アラートキューを端から端まで処理する自律型トリアージも組み込まれています。特徴的で、説明可能で、高速です。
コードを再利用しているファミリーを特定できれば、アナリストは標準的なNDR(ネットワーク検知・対応)ソリューションが大量に出力するアラートを素早くトリアージできます。
主な機能:コード再利用の系譜、説明可能なファミリー判定、自律型アラートトリアージ。
価格体系:ティア制サブスクリプション。
評価:キューの処理速度でトリアージしたい場合の、説明可能性で選ぶ一本です。
10. VMRay:回避に強いハイパーバイザー
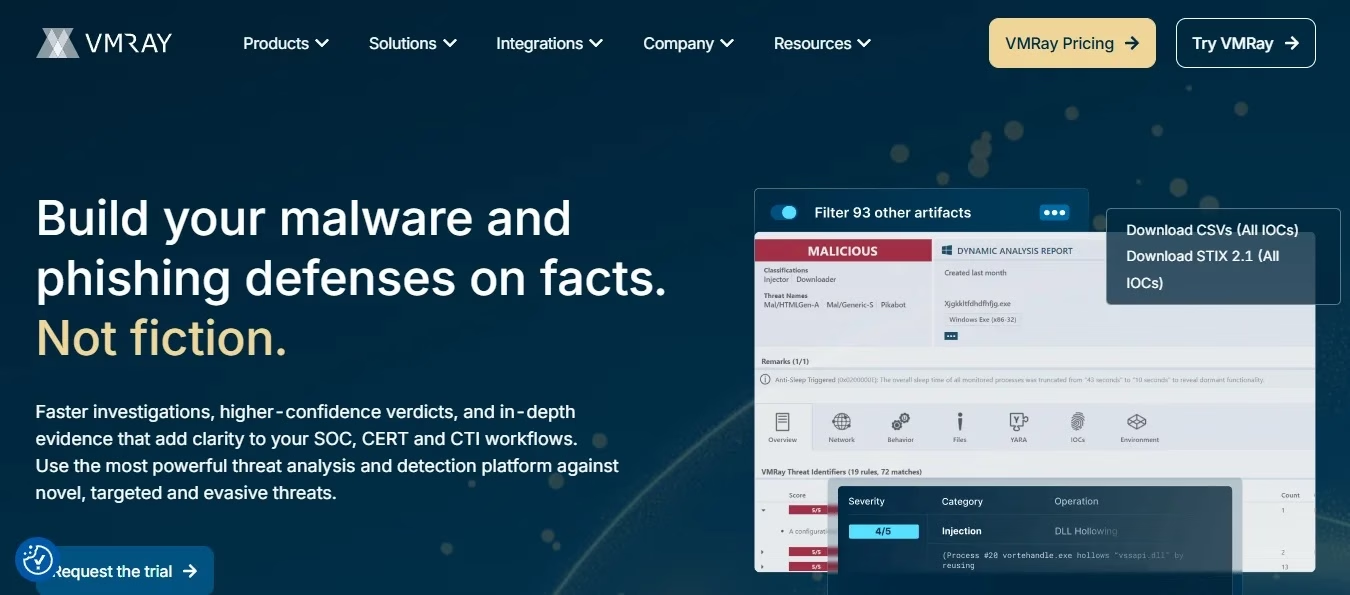
VMRayは、下層からデトネーションを行います。ゲスト内部からは検知できないハイパーバイザーレベルの監視により、エージェント型の環境を無力化するサンドボックス検知の手口を打ち破ります。標的型で回避性の高い検体を扱う際のリファレンスであり、出力品質はIRチーム向けに調整されています。
オンプレミス版は、機密区分レベルのプライバシーが求められる環境に対応します。ハイパーバイザーレベルの隔離ツールを導入すれば、高度なマルウェアが解析回避ルーチンを実行するのを防げます。これは、高度なフィッシング対策メール保護ツールに見られる厳格な隔離とも通じるものです。
主な機能:ハイパーバイザー上で不可視の監視、回避対策における先進性、IRグレードのレポート。
価格体系:エンタープライズ向けサブスクリプション/オンプレミス。
評価:マルウェアがサンドボックスの有無を確認してくるなら、こちらがハイパーバイザーになればよい。回避性の高い検体向けの一本です。
11. Malwation Threat.Zone:専用サンドボックスの選択肢
Malwation Threat.Zoneは、不審なファイルを調べてその挙動を観察するための隔離型マルウェア分析を提供します。
挙動分析と自動生成されるレポートによってマルウェア調査を支援する設計で、提供形態に応じてデプロイとプライバシーのオプションが選べます。
専用のサンドボックス環境を脅威インテリジェンスプラットフォームと組み合わせれば、ローカルで得たデトネーションのレポートに、脅威アクターに関する文脈情報をすぐに付加できます。
主な機能:隔離環境でのマルウェアデトネーション、挙動分析、調査レポートと脅威指標。
価格体系:商用。価格はベンダーに問い合わせ。
評価:商用のマルウェア分析環境を求めるセキュリティチーム向けの、専用サンドボックスで選ぶ一本です。評価の際には、提供形態、対応OS、回避対策の能力を確認してください。
12. Trellix:スイートに組み込まれた分析機能(状況確認)
Trellixは、McAfee/FireEye系譜のサンドボックスと分析機能を、自社のXDR環境の中に抱えています。デトネーションの結果はスイート全体の検知に反映され、背後にはAdvanced Research Centerが控えています。
ポートフォリオが再編された時期ならではの注意が必要です。新規に契約する前に、現行の製品形態とロードマップを確認してください。エンタープライズ向けXDR分析スイートを商用のマルウェア分析ツールと併用すれば、大量の脅威テレメトリをグローバルなインテリジェンスフィードと相関させられます。
主な機能:スイートと統合されたデトネーション、ARCのインテリジェンス、既存ユーザー基盤の継続性。
価格体系:スイートライセンス。
評価:Trellixを導入済みの環境向けの一本です。まずパッケージ構成を確認してください。
総合比較表
| 名称 | 分野 | 回避対策の強さ | プライバシー体制 | インテリジェンスの文脈 | 価格モデル |
| Joe Sandbox | 詳細分析 | 強い | オンプレミス対応 | 強い | ティア制+オンプレミス |
| ANY.RUN | 対話型トリアージ | 良好 | 非公開ティア | コミュニティ+フィード | フリーミアム |
| VirusTotal | レピュテーション検体群 | 該当なし | ハッシュ優先ルール | 大海規模 | 無料+エンタープライズ |
| ReversingLabs | 静的類似性 | 該当なし(静的) | 非公開運用に適する | ファイルDNA規模 | エンタープライズ |
| Zynap Sandbox | 自動マルウェア分析 | [VERIFY] | 非公開分析オプション [VERIFY] | 挙動レポートと脅威指標 | 商用。見積もり [VERIFY] |
| Hatching Triage | 自動+対話型分析 | 良好。検体で検証のこと | 非公開分析オプション。プランによる | 挙動レポート、IOC、脅威インテリジェンス | 無料/コミュニティ+有料プラン [VERIFY] |
| Hybrid Analysis | コミュニティサンドボックス | 良好 | デフォルトで公開 | Falconインテリジェンス | 無料+プラットフォーム |
| WildFire | インライン防御 | 強い | 環境内部で完結 | 蓄積型の検体群 | サブスクリプション |
| Intezer | コード系譜 | 良好 | 非公開ティア | 系譜に基づく判定 | ティア制 |
| VMRay | 回避に強い | リファレンス | オンプレミス/機密区分対応 | IRグレード | エンタープライズ |
| Malwation Threat.Zone | 専用マルウェアサンドボックス | [VERIFY] | デプロイとプライバシーのオプション [VERIFY] | 挙動分析と脅威指標 | 商用。見積もり [VERIFY] |
| Trellix | スイート型 | 良好 | 環境内 | ARC | スイート |
機能の有無一覧
| 名称 | 対話型(手動操作)のデトネーション | ハイパーバイザーレベルの監視 | 非公開/オンプレミスでの投稿 | YARAのretrohunt機能 | 無料ティアまたはオープンソース |
| Joe Sandbox | あり | 一部 | あり | あり | 一部(コミュニティ) [VERIFY] |
| ANY.RUN | あり(中核機能) | なし | あり(ティア) | 一部 | あり |
| VirusTotal | なし | 該当なし | 一部(エンタープライズ) | あり(中核機能) | あり |
| ReversingLabs | なし(静的) | 該当なし | あり | あり(大規模) | なし |
| Zynap Sandbox | 一部 [VERIFY] | [VERIFY] | 非公開分析オプション [オンプレミスは VERIFY] | [VERIFY] | なし |
| Hatching Triage | あり | なし | あり | 一部 | あり |
| Hybrid Analysis | 一部 | なし | Falcon経由 | 一部 | あり |
| WildFire | なし(自動) | 一部 | あり(環境内) | 一部 | なし |
| Intezer | 一部 | なし | あり | あり | 一部(コミュニティ) |
| VMRay | 一部 | あり(中核機能) | あり | あり | なし |
| Malwation Threat.Zone | 一部 [VERIFY] | [VERIFY] | あり | YARAルール生成。retrohuntとは限らない | 無料/コミュニティ提供 [VERIFY] |
| Trellix | 一部 | 一部 | あり | 一部 | なし |
購入チェックリスト
ツールを置く前に、パイプラインを組み立てます。まずハッシュをVirusTotalに照会します(無料で文脈が得られ、情報開示もありません)。大量処理には自動デトネーションを使います(WildFireのようなインライン型、またはJoe/ANY.RUNのティア)。人が判断を下す場面では対話型トリアージ(ANY.RUNの領域)を使い、回避対策を強化した環境(VMRay、Joeの分析の深さ)は、それに値する検体のために取っておきます。
動的なデトネーションのワークフローをエンタープライズのパイプラインに組み込めば、セキュリティチームはサンドボックスの結果を脅威インテリジェンスプラットフォームと直接突き合わせられます。
ガバナンスのルールは、初日から方針に明記してください。機密性の高い検体や標的型の検体は、決して公開サンドボックスに投稿しません。そのために、非公開ティア、オンプレミス(Joe/VMRay/CAPEの後継)、静的解析のみの経路(ReversingLabs)が存在します。
YARAのリテラシーは、ツールへの投資ではなく人材スキルへの投資として予算を確保してください。回避対策の主張はPoCで、サンドボックスを検知する既知のファミリーを使って検証します。そして、あらゆるプラットフォームを引き継ぎの観点で評価してください。IOCをSIEMへ、設定情報をインテリジェンスへ、判定を防御策へ反映できるかどうかです。分析がPDFで終わるなら、それはパイプラインではなく趣味だからです。
よくある質問
2026年のおすすめマルウェア分析ツールは?
分析の深さならJoe Sandbox、対話型トリアージならANY.RUN、回避性の高い検体ならVMRay、検体群の文脈ならVirusTotal、静的解析のスケールならReversingLabs、説明可能な系譜ならIntezerです。単独で選ぶのではなく、パイプラインとして組み合わせてください。これらのプラットフォームを専門のマルウェアサンドボックスと併用すれば、変化の激しいペイロードを漏れなくカバーできます。
Cuckoo Sandboxは今も使えますか?
後継プロジェクトを通じて使えます。オリジナルはメンテナンスされなくなりましたが、CAPE系のフォークが、運用を自前で担えるチームにとって、セルフホスト型の選択肢として十分に通用します。
公開サンドボックスが適さないのはどんな場合ですか?
情報開示が問題になるときはいつでもです。標的型の検体、埋め込まれた認証情報や文書、帰属の特定に関わる情報などがその例で、公開サンドボックスへの投稿は公開と同じです。非公開ティアかオンプレミスの環境を使ってください。
サンドボックスと静的解析は、どちらを先に行うべきですか?
最初にレピュテーション(ハッシュ)を確認します。デトネーションが禁じられている場合や規模の面で必要な場合は静的解析(ReversingLabs級)を使い、挙動の実態を知るには動的解析を使います。これは選択ではなく、パイプラインです。両方の手法を検討しているチームは、当サイトがまとめた主要なマルウェア分析ツールの一覧を参考に、分析ワークフローを組み立ててみてください。
なぜYARAがそれほど重要なのですか?
YARAは、この分野全体で通用する可搬性の高い言語だからです。一度書いたルールは、VT、サンドボックス、EDR、リポジトリをまたいでハンティングに使えます。YARAを使いこなせないチームは、本来は自前で持つべき能力を外部から借りていることになります。
結びに
12のツールがあり、パイプラインは1つです。まず大海に尋ね(VirusTotal)、素早く手作業でトリアージし(ANY.RUN)、レポートが判断を左右する場面では深く掘り下げ(Joe)、回避が反撃してくる場面ではハイパーバイザーで臨み(VMRay)、デトネーションができない場面では静的解析で規模を確保し(ReversingLabs)、遺伝子でファミリーを特定します(Intezer)。これらすべてをつなぐリテラシーがYARAであり、投稿する内容を守るのがガバナンスのルールです。
パイプラインを築けば、ツールはおのずと決まります。
著者:[AUTHOR NAME]、[credential]。レビュー:[REVIEWER NAME]。最終更新:2026年10月。GBHackersの編集部は独立しており、有料掲載は一切ありません。評価は調査に基づくもので、ラボでの実機検証によるものではありません。
GBHackersの関連記事:
• 脅威インテリジェンスプラットフォーム比較と価格
• デジタルフォレンジックツール比較と価格
• ファジングツール:購入判断ガイド
• オープンソースセキュリティツール比較と価格
翻訳元: https://gbhackers.com/malware-analysis-tools-buyers-guide/