新たに登場したサイバー恐喝グループ「ScarlettGroup」が、Tor上のリークサイトや侵害の公開主張、公開期限を駆使して、情報を侵害されたとされる組織に交渉を迫っています。
脅威監視の記録によると、同グループが出現したのは2026年9月ごろで、10月に入って存在感を高めました。Foresietの調査によれば、確認されている活動の中心は、ファイルの暗号化ではなく、データの公開をちらつかせる脅しです。
この違いは重要です。現時点の証拠では、ScarlettGroupがランサムウェアを使用しているとは断定できません。初期アクセスの手法や侵入ツール、個々の侵害に関する主張も、いずれも未検証のままです。
それでも、同グループの動きは、データ窃取の主張と風評被害への不安を組み合わせて、組織を動揺させながら期限内の対応を迫る攻撃者の手口を示しています。
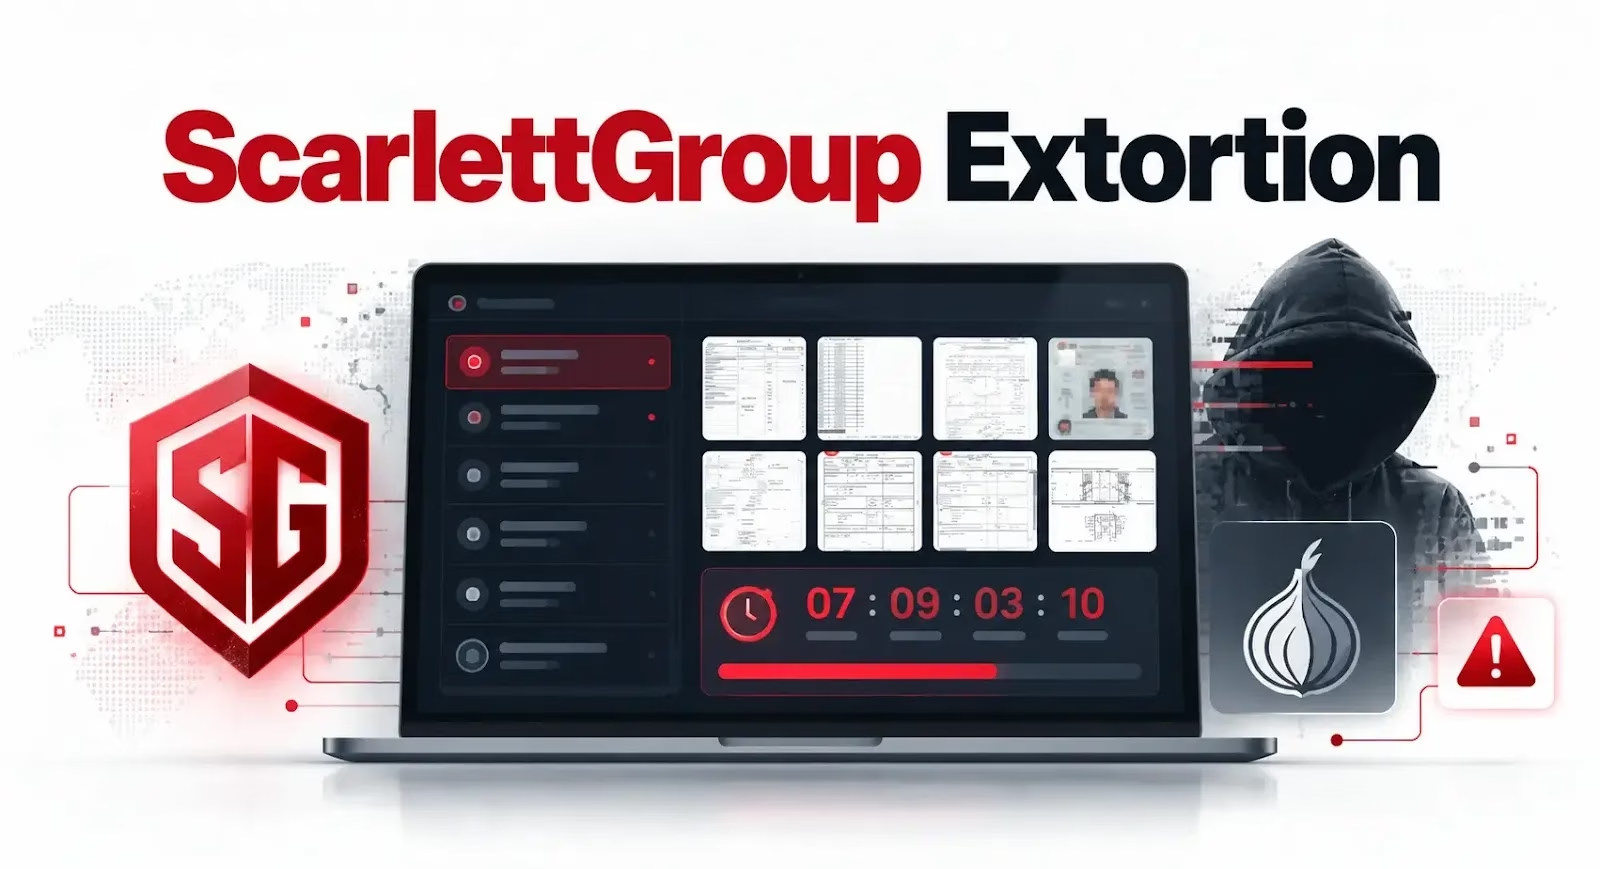
ScarlettGroupは専用のダークウェブサイトを、恐喝活動を公にするための中心的な場として使っています。サイトの掲載情報には、被害を受けたとされる組織の情報に加え、掲載日、業種区分、公開状況、カウントダウンタイマーが表示されます。
こうした表示によって、侵害の主張が誰の目にも見える形になり、標的となった組織には、運営側と交渉するための期限が突きつけられます。
確認された主張の対象は、テクノロジー、教育、政府、エンターテインメントの各分野の組織に及びます。ただし、この広がりだけでは、特定の1業種を一貫して狙っているとは言えません。
同グループが示す手順は3段階です。まず、侵害したと主張する組織の識別情報とともに公表します。次に、カウントダウンで緊迫感を演出しつつ、交渉の猶予期間を設けます。最後に、交渉がまとまらなければデータを公開すると脅します。
ScarlettGroupは、示談が成立すれば掲載を削除し、データも消去すると主張しています。しかし、これは犯罪者による保証にすぎず、第三者に検証されたものではありません。掲載が削除されても、盗まれた情報が破棄された証拠にはならないからです。
Foresietは、ScarlettGroupに関連する活動がPwnForums上でも確認されたと記録しています。BreachForumsやDarkForumsとの関連が報告されていますが、さらなる検証が必要です。
フォーラムの投稿には、侵害の発表とされるものや、データに関する販売の告知が含まれています。こうした投稿は、同グループ自身のサイトを超えて主張を拡散させ、注目と風評上の圧力を高める可能性があります。
ただし、リークサイトへの掲載やフォーラムでの発表があるだけでは、その組織が実際に侵害されたことの証明にはなりません。
防御側にとって当面の課題は、不正アクセスの可能性を調査しながら、信頼できる情報漏えいと根拠のない主張を切り分けることです。
想定される影響には、機密記録の公開、金銭面での圧力、顧客の信頼の低下などがあります。データにアクセスされたのか、盗まれたのかを調査員が突き止める前から、公に主張されるだけで不安が広がるおそれもあります。
セキュリティチームは、リークサイト上の主張を社内の証拠と突き合わせる必要があります。対象は、認証記録、不審なダウンロード、異常な転送、機密性の高いリポジトリへのアクセスなどです。
あわせて、公開されているサービスの見直し、脆弱なシステムへの対処、多要素認証の徹底、最小権限の原則によるアクセス制限も求められます。
アンダーグラウンドでの議論を監視すれば、関連する主張を把握しやすくなります。ただし、外部のインテリジェンスはあくまで調査を補うものであり、フォレンジックによる検証の代わりにはなりません。
Foresietは、自社プラットフォームの機能として、ダークウェブ監視、脅威インテリジェンス、攻撃対象領域管理を挙げており、新たに登場した攻撃グループを監視する背景を説明しています。
インシデント対応計画では、恐喝の主張が出てきた場合に備え、証拠の保全方法、漏えいした可能性のある情報の評価方法、社内の意思決定の調整方法をあらかじめ定めておくべきです。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。 チームで試してみる
翻訳元: https://cyberpress.org/scarlettgroup-threatens-victim-exposure/