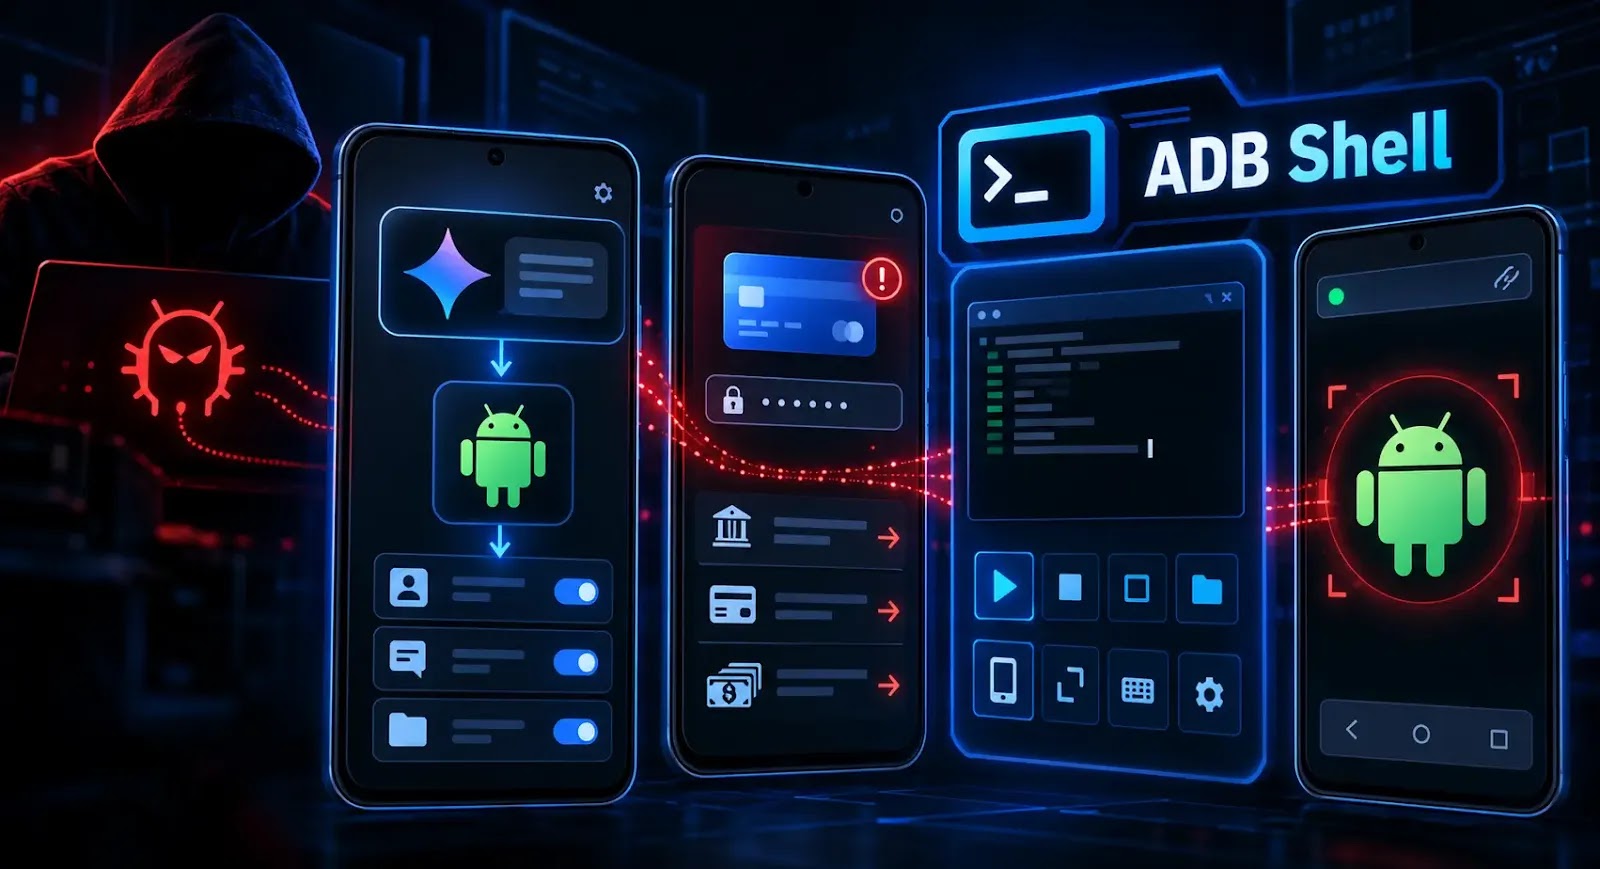
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。
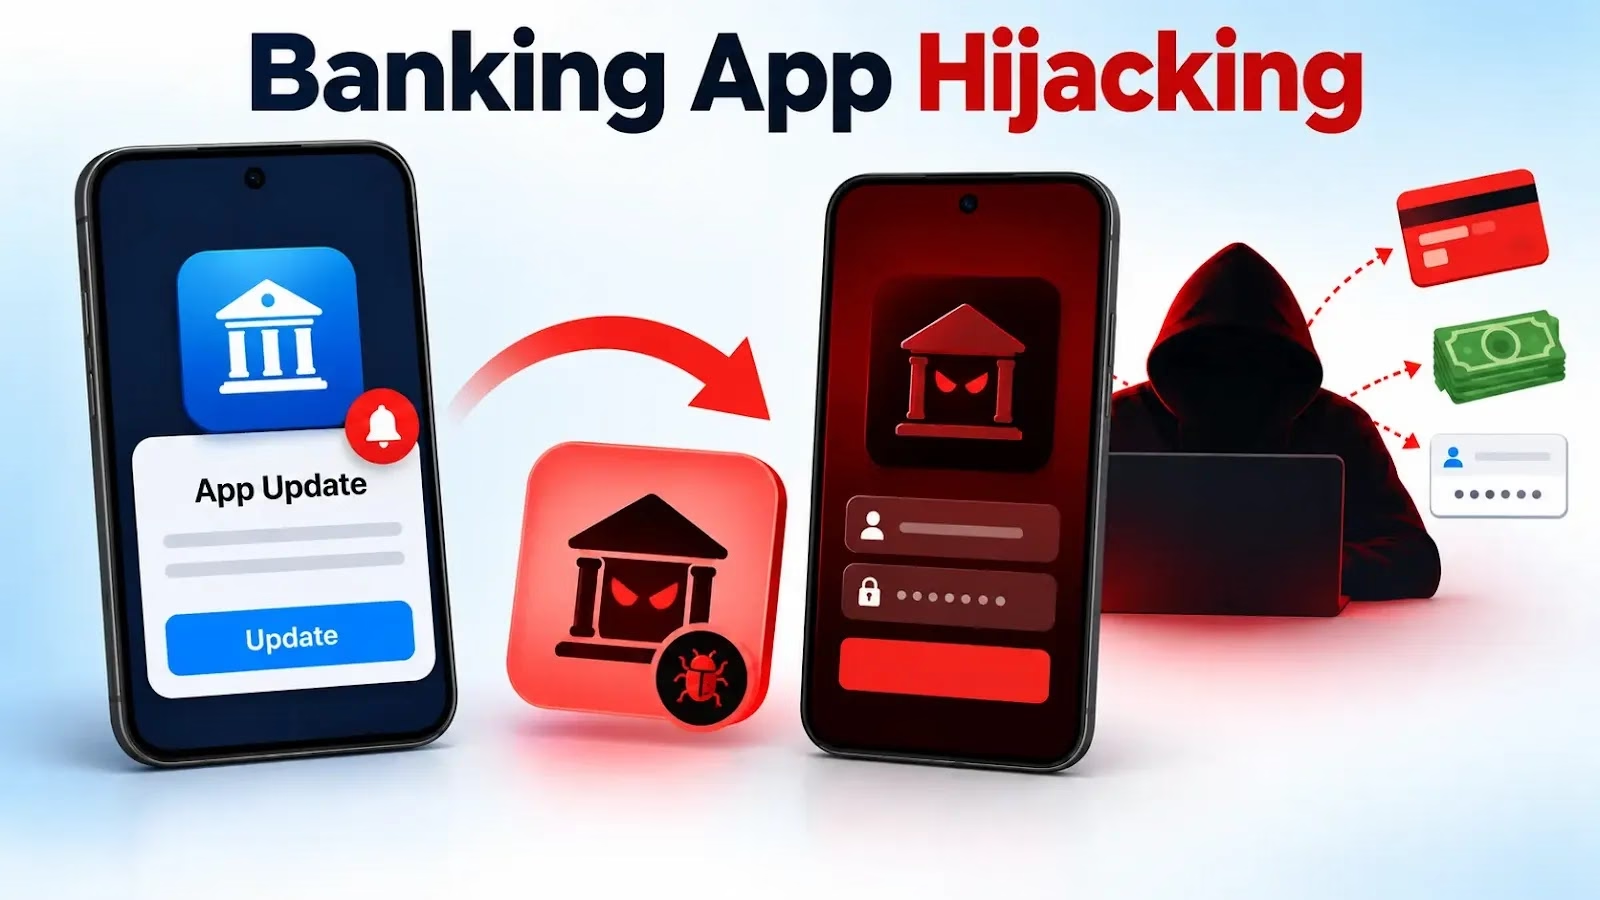
最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。
Securityflaw patching
Hirudoは2つのアプリを組み合わせて使います。被害者はまず、ショッピングやエンターテインメントを装った巧妙なアプリをインストールします。Shopora、1V1 X、ZoyaTV、KoiShortといった名称のおとりアプリが確認されています。
これらのアプリは、本物らしい(あるいはそれらしい)コンテンツを表示します。一方でドロッパーとしても動作し、Hirudo本体のペイロードが未導入の場合は、アプリ内に偽の更新通知を表示してインストールを促します。
ペイロードは続いて、情報窃取や遠隔操作に必要な権限を要求します。要求対象には、アクセシビリティ権限や通知へのアクセス権限が含まれます。
これらの権限を得ると、攻撃者は銀行の認証情報、決済用PIN、端末のロック解除情報、SMSメッセージを収集できます。さらにWebRTC経由で画面を閲覧し、端末のカメラにもアクセスできます。
Hirudoは42種類の金融アプリのレジストリを保持しています。ThreatFabricは、そのうち7行のインドネシア系銀行アプリ8本について、専用の置換用パッケージを確認しました。
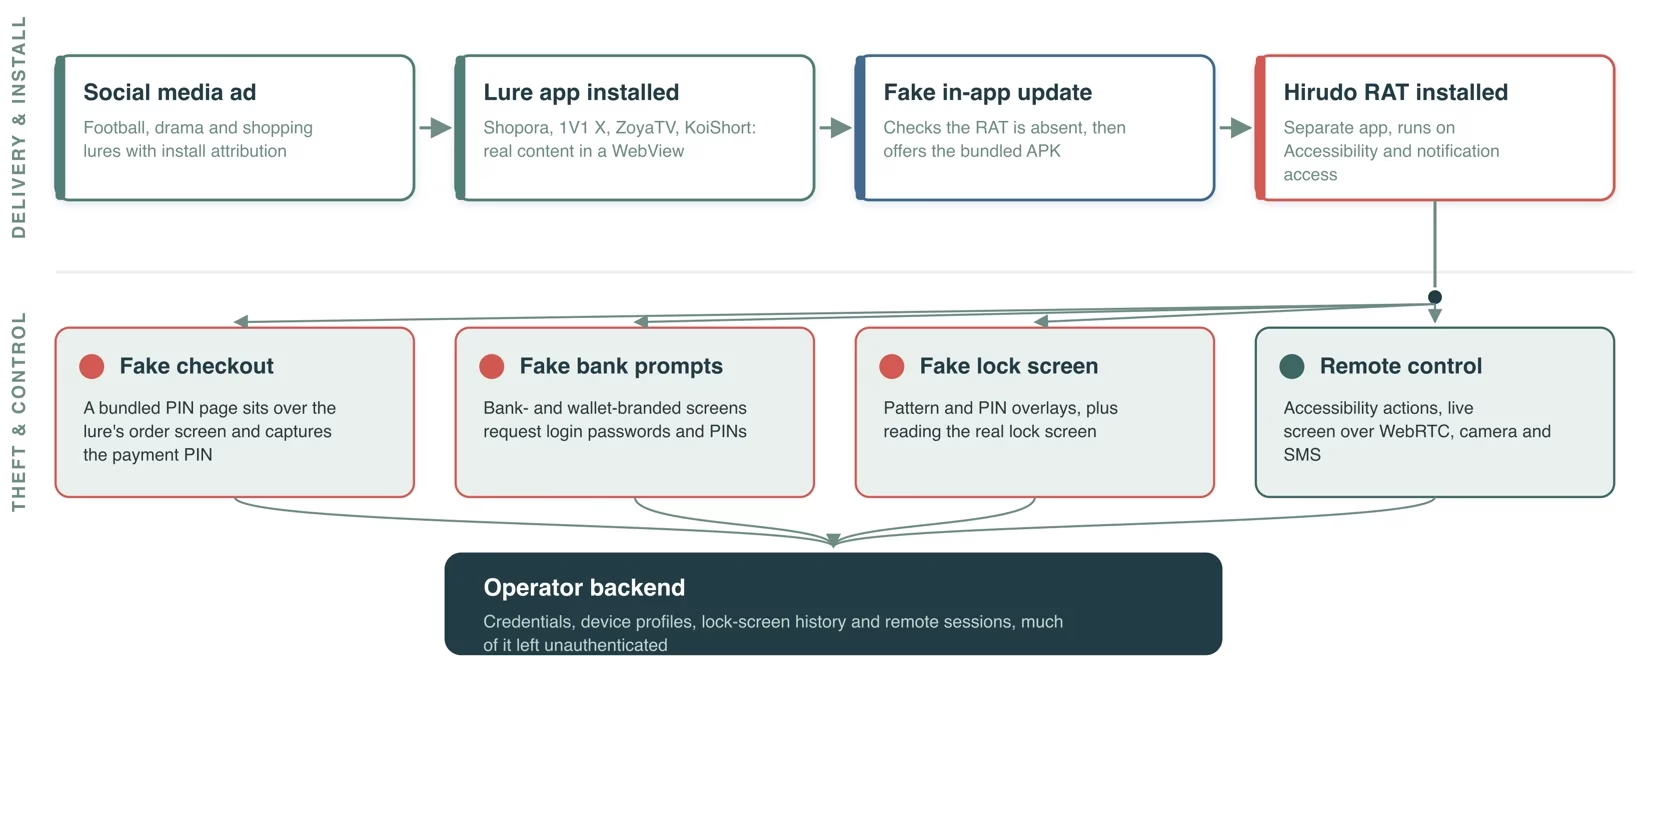
対象アプリを検出すると、RATは別の偽更新通知を表示します。続いて正規アプリ用のAndroidアンインストーラーを起動し、改変版をダウンロードします。
ThreatFabricの研究者らによると、Hirudoはおとりアプリの上に透明な偽のチェックアウト画面を重ねて表示することもできます。この画面で決済PINを盗み取り、偽の成功メッセージを返して、取引が正常に完了したように見せかけます。
銀行アプリの乗っ取り
置換後のアプリは、銀行アプリのパッケージ名とバージョンを維持しています。ただし署名には公開のAndroidテストキーを使うため、銀行が署名した正規アプリへの通常の更新としては上書きインストールできません。そのため、まず正規アプリを削除させる必要があります。
改変アプリは銀行のコードの大半をそのまま残しています。そこに起動時の命令を追加し、オープンソースのYAHFAとDobbyのフレームワークで構築したフッキングエンジンを読み込ませます。
このエンジンが有効になると、アプリから見た署名証明書を偽装できます。また、有効化されたAndroidのアクセシビリティサービスを隠し、FLAG_SECUREによる画面キャプチャ制限を解除し、キー構成証明(key attestation)やPlay Integrityのチェックを改ざんします。
その結果、本来なら侵害された環境の特定に役立つチェックが、攻撃者の望む結果を返すようになります。
ThreatFabricは、この手口には重要な制約があるとも指摘しています。置換を成功させるには、被害者が元のアプリのアンインストールと新しいパッケージのインストールを許可する必要があります。この手順は途中で中断される可能性があります。
研究者らはまた、同梱された構成証明用のキーボックスが公開で流出していたことを突き止めました。少なくとも2つの証明書が、Googleの失効リストに載っています。そのため、サーバー側で失効チェックを行えば、こうした偽造を見抜くのに役立ちます。
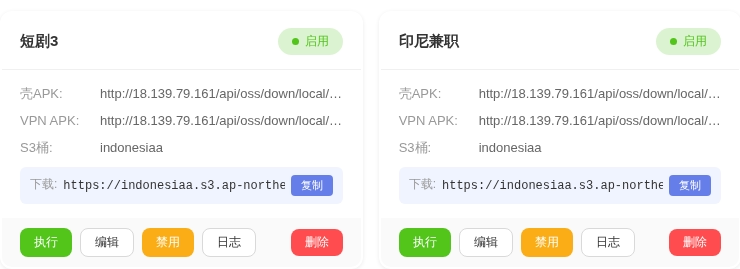
おとりアプリはAmazon CloudFront経由で配布されています。キャンペーンの追跡には、OpenInstallによるアトリビューションとMeta Pixelの識別子が使われています。
ThreatFabricは、おとりアプリや置換用アプリの作成に使われる、APK処理パネルが公開状態になっているのも発見しました。一部のダウンロード経路は、2026年9月と10月の時点でも有効でした。
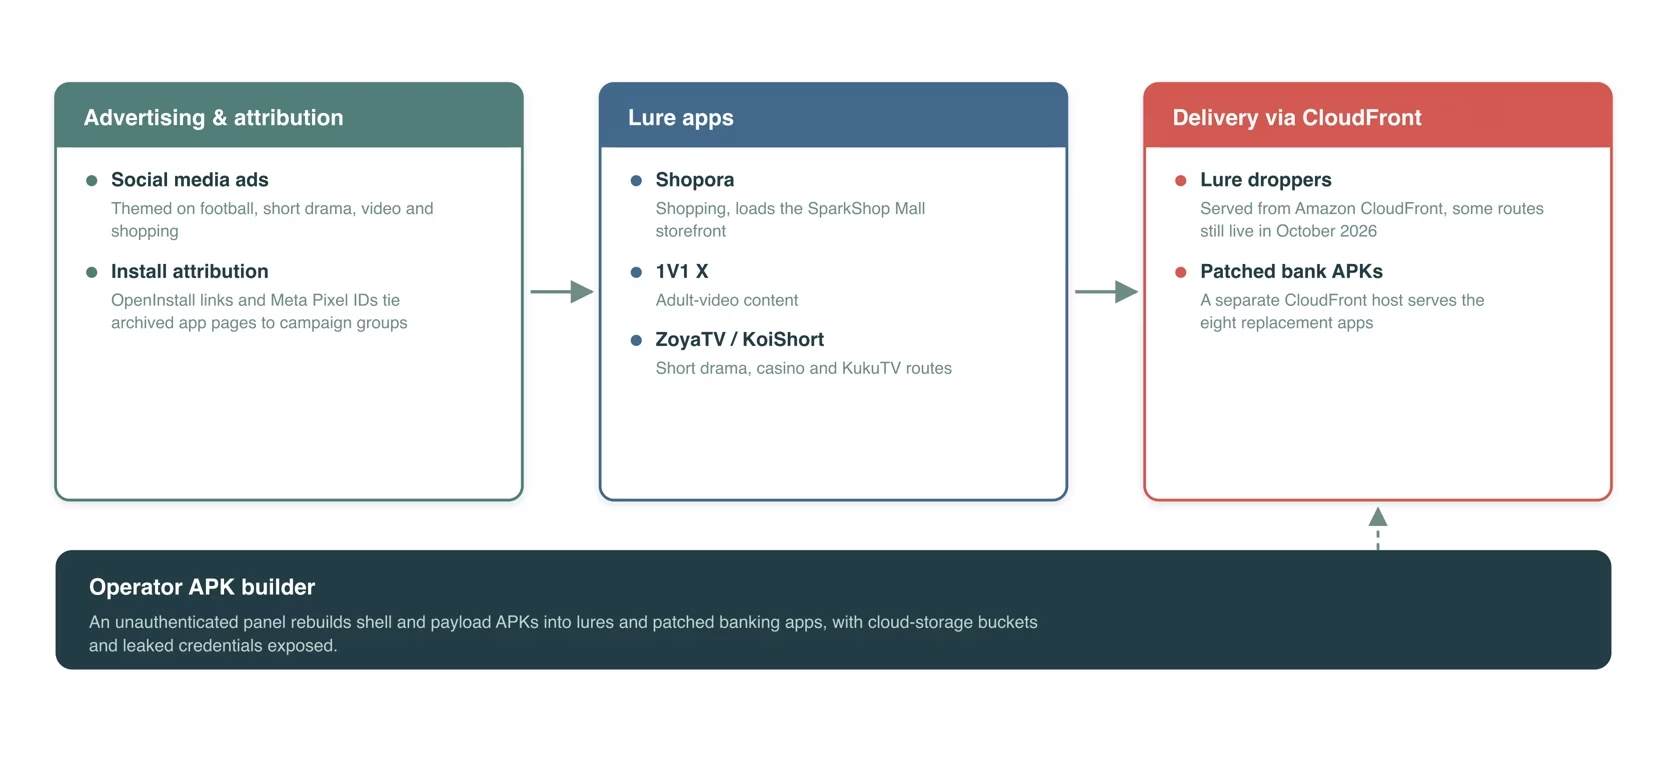
この事例は、広告やクラウド配信といった身近なインフラが、あからさまに怪しいダウンロードサイトに頼らずにマルウェアの配布を支えうることを示しています。
銀行アプリの置換が確認されているのはインドネシアが中心です。ただしHirudoのコードには、中国、インド、メキシコ、モロッコ、タイの認証情報の窃取対象も記載されています。
偽のチェックアウト画面には、マレーシアの銀行やウォレットのブランド表示も含まれています。ThreatFabricはさらに、2026年8月に取得されたバックエンドのデータに、数千件の認証情報・端末レコードが含まれていたと報告しています。ロック画面の履歴や金融プロフィールの項目も含まれていました。
Hirudoの事例は、銀行がアプリ内のローカルなセキュリティ指標を決定的な判断材料とすべきでない理由を示しています。置き換えられたアプリは、自身の完全性について報告する内容を操作できるためです。
Securityflaw patching
ThreatFabricは次の対策を推奨しています。Play Integrityをサーバー側で検証する。判定結果をセッションや保護対象の操作に紐づける。構成証明の失効を確認する。ログイン、受取人の変更、支払いに対するトランザクションリスク制御を維持する。
アクセシビリティや画面キャプチャの指標は引き続き有用です。ただし単独の防御策とせず、より広範なリスクスコアリングを補助する位置づけにすべきだとしています。
Androidユーザーにとって、このキャンペーンが発する実践的な警告は明確です。ショッピングやエンターテインメントのアプリ内に表示される更新通知が、無関係な2つ目のアプリのインストールにつながる恐れがあります。
信頼できるアプリストア以外からAPKをインストールするよう求められた場合は、慎重に対応してください。特に、アクセシビリティ権限を要求されたり、銀行アプリの削除を求められたりした場合は注意が必要です。
銀行アプリが突然消えたり、別のアプリに置き換わったりした場合は、ログインを避け、確認済みの窓口から銀行に連絡してください。
IOC(侵害指標)
| SHA-256 | パッケージ | 役割 |
|---|---|---|
| f796eb9ecf516e4f1fafcf89200d9f7d8ddd234f705e63f1bc8fc3ef583f0248 | com.agbbh.kjdrttt | ショッピング系のおとりアプリ兼ドロッパー |
| 0097a0406be20544e98e981075427f40789db40fe4a53b1b4523383a945328b7 | com.onev.vip | 1v1 vipのおとりアプリ兼ドロッパー |
| 2e45277acfde3fb704179476b08f428f66a03670bbdbf2e8ec79c0b0333c009b | com.koishort.app | KoiShortのおとりアプリ兼ドロッパー(カジノ経由) |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(デファング、例:[.])しています。無害化の解除は、MISP、VirusTotal、自社のSIEMなど、管理された脅威インテリジェンス基盤の内部に限って行ってください。
MTTRを21分短縮し、サイバー脅威を被害が出る前に阻止。ANYRUNのサンドボックスをSOCに導入。
AuditSecurity
翻訳元: https://gbhackers.com/banking-app-hijacking/