
ArcticRAT:Android向けマルウェアが画面を黒く偽装し、バンキング情報を窃取
Androidスマートフォンの画面が真っ暗になりました。ロックされたか、電源が切れたと思うでしょう。しかしその黒い画面の裏で、攻撃者があなたの端末を操作し、機密情報を盗み続けているかもしれません。Zimperiumのセキュリティ研究者らは、Android向けマルウェアファミリー「ArcticRAT」の新たな機能を確
Androidスマートフォンの画面が真っ暗になりました。ロックされたか、電源が切れたと思うでしょう。しかしその黒い画面の裏で、攻撃者があなたの端末を操作し、機密情報を盗み続けているかもしれません。Zimperiumのセキュリティ研究者らは、Android向けマルウェアファミリー「ArcticRAT」の新たな機能を確
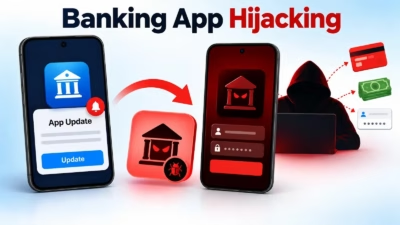
Android向けバンキング型リモートアクセストロイの木馬(RAT)「Hirudo」が確認されました。認証情報を盗み、感染した端末を遠隔操作できるマルウェアです。 最大の特徴は、選択した正規の銀行アプリを改変版にすり替える機能です。改変版は、アプリ内部からセキュリティチェックを妨害するよう細工されています。Secur
RemControlと呼ばれる新しいAndroid向けMaaS(Malware-as-a-Service)プラットフォームが、IPTVアプリ「TVTap」になりすましたマルバタイジング(不正広告)キャンペーンを通じてユーザーを狙っています。 このインフラは少なくとも5月から稼働していたとみられますが、実際のサンプルが
Zimperium zLabsが発見した「RedHat」は、AIアシスタントを搭載した中国発のAndroidバンキング型トロイの木馬AIが画面レイアウトをリアルタイムで解析し、認証情報の窃取やアプリの改修回避を可能にするサードパーティ製アプリストア、SNS、不正広告、SMSを通じて拡散し、アンインストール操作もブ
AIを活用したサブシステムを搭載し、遠隔操作者が侵害したデバイスをナビゲートするのを支援する新たなAndroidマルウェア「RatHat」が発見されました。 Zimperium zLabsの研究者はこのマルウェアを分析し、中国語で書かれたLLMプロンプトを発見したことから、中国を拠点とする脅威アクターとの関連があると
詐欺師たちがIndeedという信頼されたブランド名をマルウェア配布の手段として悪用しています。餌になっているのは、求職者が切実に求めているもの、つまり面接の機会です。 セキュリティ研究者たちは、偽の採用担当者がIndeedの応募者を、面接を完了させるためと称するAndroidアプリへ誘導するキャンペーンを発見し

複数の欧州諸国のユーザーを狙う新型Androidマルウェア「Manic」に、感染した近くの端末を経由してデータを外部に送信するフォールバック機能が確認されました。 このマルウェアは少なくとも2026年2月から活動しており、スパイウェア、銀行詐欺、遠隔操作の機能を兼ね備えています。 標的となるのは銀行、政府/eID、決
Rokarolla(ロカローラ)と名付けられた新たなAndroidバンキング型トロイの木馬が、137種類におよぶ豊富なコマンドセットを駆使し、銀行および仮想通貨関連アプリケーション217件を標的にしています。 本マルウェアは、Google ChromeまたはTikTokアプリを提供するように見せかけた悪意あるウェブサ