
Palo Alto Networksの「State of Cloud Security Report 2026」によると、99%の組織が開発パイプラインでAIエージェントを使い、自律的または半自律的な作業を実行させています。また、82%がAI駆動の開発によってクラウドインフラの更新量が増えたと回答しました。
リリース圧力でセキュリティ課題が未解決のまま残る
クラウド開発におけるAIの役割は、アーキテクチャの設計から、アプリケーションの本番環境への自動デプロイにまで広がっています。4分の3近い組織が、エージェントにコード、CI/CD設定、本番環境を変更する権限を与えています。
エージェントの行動は、セキュリティリスクが把握される前に承認されてしまうことがあります。レビュー担当者が、関連する依存関係、シークレット、イメージ、インフラを検査する前に変更を承認するケースもあります。手動のセキュリティレビューを義務付けている組織は37%にとどまり、大半の本番ワークロードでコミットからクラウドのランタイムまでコードを追跡できる組織は33%でした。
Infrastructure as Code(IaC)を使えばプロビジョニングは速くなります。しかし、特にデプロイ前の統制が追いつかない場合、設定ミスがクラウド環境に入り込み、セキュリティチームが検知して対処する前に影響が出るリスクも高まります。
調査した8項目のデプロイ前セキュリティチェックのうち、組織が実施しているのは平均3項目未満です。CI/CDのセーフガードも同じように限られています。
直近90日間に、重大度が高い、または重大(クリティカル)なアプリケーションセキュリティ問題の平均19%が本番環境に到達しました。コードのセキュリティ問題を特定してから、修正を本番環境に反映するまでには、平均18.4日かかっています。
ソフトウェアを素早くリリースしなければならないというビジネス上の圧力が、デプロイ前の修正を妨げていると答えた組織は39%でした。35%は開発の遅れへの懸念を挙げています。売上目標や顧客との約束、厳しい納期のせいで、セキュリティ修正に割ける余地がほとんど残らないこともあります。
リスク受容の基準が定まっていないことを、30%の組織が大きな障壁として挙げました。明確な基準がなければ、既知の脆弱性が、誰が責任を負い、いつまでに修正するのかを決めないまま本番環境に到達しかねません。この障壁はドイツとインドで2位となっており、それぞれ37%、36%の組織が挙げています。
北米、欧州・中東・アフリカ、日本・アジア太平洋では、リリース圧力が最大の障壁です。ラテンアメリカでは、開発者の当事者意識の不足が最上位に来ています。そのほかの主な課題は、最も重大なセキュリティ上の発見を特定する難しさと、セキュリティを開発ワークフローに組み込む際のギャップです。
共有IDがAIエージェントの監督を複雑にする
40%の組織が、AIエージェントの行動を再構築できなかった経験があります。金融業界では46%に上り、調査対象の業界で最も高い水準でした。
エージェントの活動を開発者のIDで記録すると、調査担当者が人間の操作とエージェントの操作を区別しにくくなります。エンジニアの53%は、エージェントの行動を自分のIDや個人アクセストークンで記録しています。認証情報を失効させると、それに依存するサービスが止まるおそれがあり、セキュリティチームとエンジニアリングチームが代替のアクセス手段を調整しなければなりません。所有者や依存関係が文書化されていないことも、管理されていないエージェントの認証情報が絡むインシデントへの対応をさらに難しくしています。
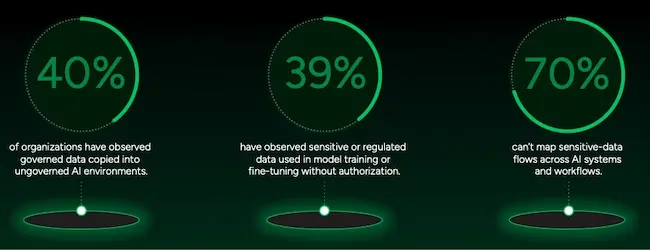
データは管理された境界の外へ移動する(出典:Palo Alto Networks)
過去12カ月に、セキュリティ部門の承認も監督もないまま動いているAIエージェントや自動化ワークフローを見つけた組織は43%でした。侵害された開発者の認証情報、APIキー、パイプラインのシークレットを失効またはローテーションするまでには、平均2.5日かかっています。
クラウド環境全体で、管理外のAIの活動を自動的に検出して分類できる組織は9%だけです。70%は、AIシステムやワークフローをまたぐ機密データの流れをマッピングできません。
97%の組織は、AIのサプライチェーンやアプリケーションを守るセキュリティ戦略を実行できると、少なくともある程度は自信を持っています。それでも、本番環境でAIの挙動を監視できる組織は36%、プロンプトインジェクションを検知できる組織は30%にとどまります。
AIエージェントがクラウドリソースを制御するようになるなか、セキュリティチームには、操作の改ざんを検知し、エージェントが意図どおりにアクセス権を使っているかを確認し、問題が起きたときに止める力が求められます。
セキュリティチームには修正の優先順位を付ける文脈が不足
フロンティアモデルは、ゼロデイ脆弱性の発見、ロジック欠陥の連鎖、複雑なシステムに対する実用的なエクスプロイトの生成を、数分でこなせます。そのため、社内の修正目標に圧力がかかっています。
65%の組織は、今後12〜18カ月のうちに、フロンティアAIを活用した能力が世界の重要インフラや金融システムにとって重大または深刻な脅威になると見ています。
地域ごとの優先事項は、AI特有の対策と、既存のセキュリティ運用の改善を組み合わせたものです。これらの能力がどう連携して機能するかは、ID、データ、アプリケーション、セキュリティオペレーションセンター(SOC)の各チームにまたがる責任分担と調整が左右します。
半数近い組織が、アプリケーションの脆弱性をランタイム環境や活発な脅威と手作業で突き合わせています。ランタイムの文脈がないと、どの脆弱性が活発な脅威にさらされているかを判断できません。その結果、悪用できない欠陥の修正にエンジニアリングの時間を費やしかねません。
コード、クラウド、ID、ランタイム環境をまたいで、テレメトリとワークフローを統合して運用している組織は、19%にすぎません。
翻訳元: https://www.helpnetsecurity.com/2026/11/17/palo-alto-networks-ai-cloud-security-risks-report/
