Androidスマートフォンの画面が真っ暗になりました。ロックされたか、電源が切れたと思うでしょう。しかしその黒い画面の裏で、攻撃者があなたの端末を操作し、機密情報を盗み続けているかもしれません。
Zimperiumのセキュリティ研究者らは、Android向けマルウェアファミリー「ArcticRAT」の新たな機能を確認しました。このマルウェアは黒い画面のオーバーレイで遠隔操作を隠し、認証情報を窃取し、感染端末上の操作を監視します。当初は暗号資産ユーザーを標的にしていましたが、現在はより広範な監視・金融データ窃取の脅威へと進化しています。
危険は個人の銀行口座にとどまりません。感染した端末からは、企業の認証情報や認証コード、業務で使用中のセッションも漏えいする可能性があります。端末の持ち主が異変に気付かないまま、攻撃者に重要なアカウントを侵害される恐れがあります。
偽のAndroidアプリでArcticRATがスマートフォンに侵入
ArcticRATは当初、11種類の暗号資産アプリのユーザーを標的としていました。Zimperiumが78件のマルウェアサンプルを調査したところ、42個のインストーラーアプリと36個の悪意あるペイロードが見つかりました。その中には、Amazon、TikTok、一般的なファイルマネージャーになりすましたバージョンも含まれていました。
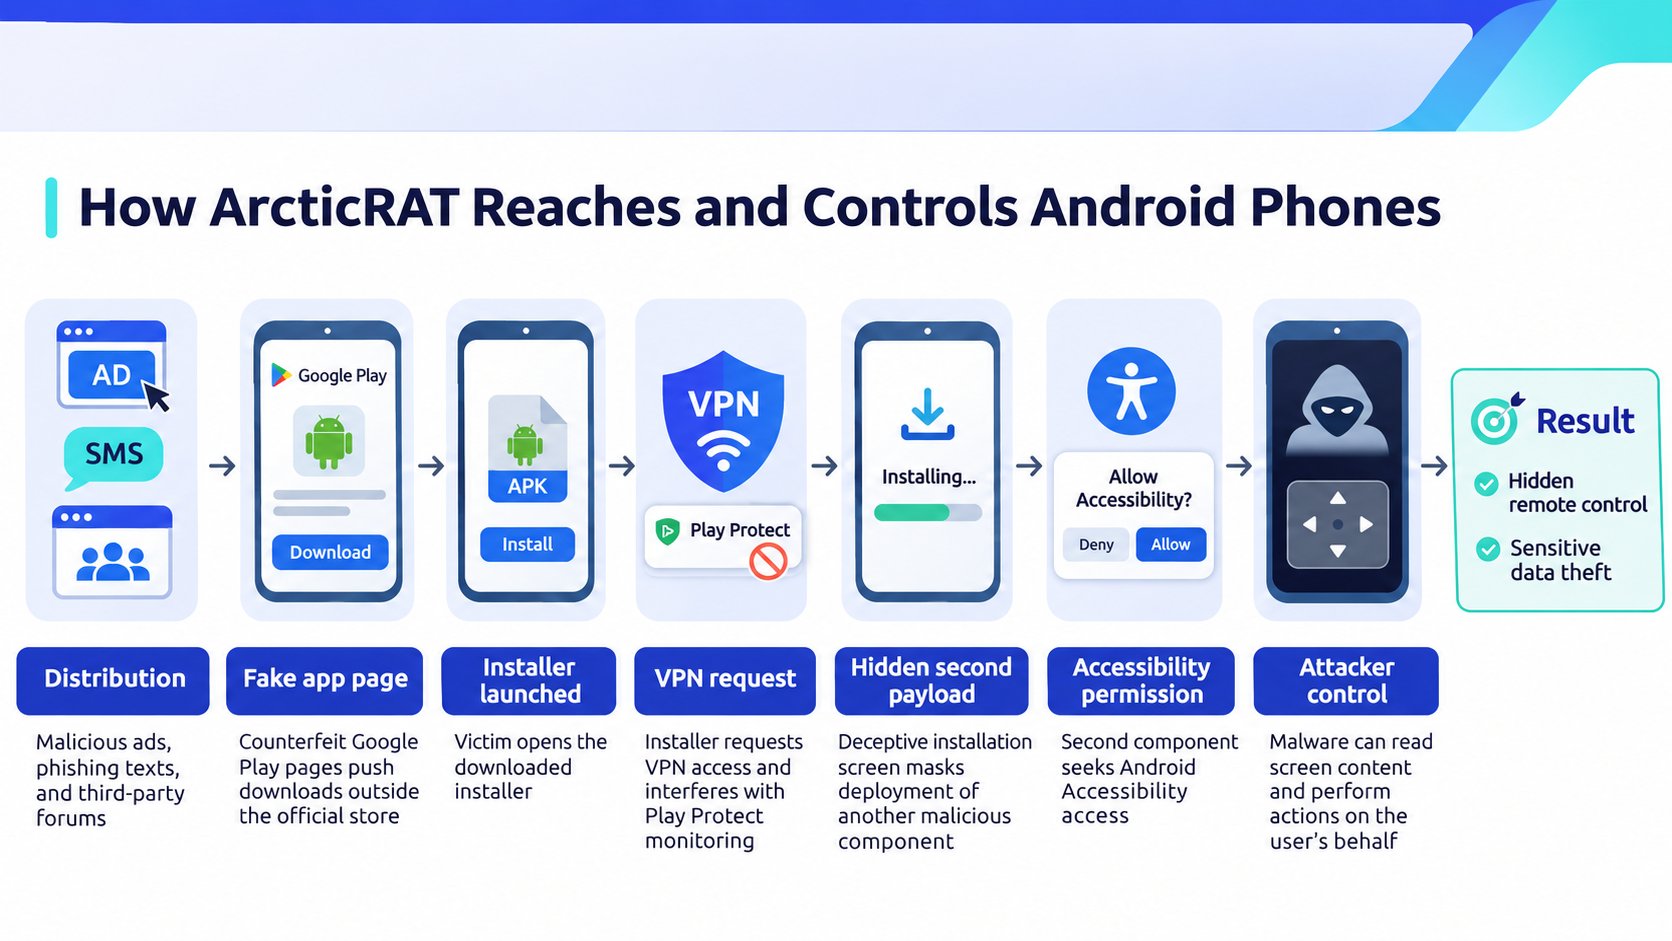
攻撃者はこれらのアプリを、 悪意ある広告、フィッシングのSMS、サードパーティのフォーラムなどを通じて配布しています。偽のGoogle Playページを使い、公式ストア以外からソフトウェアをダウンロードするよう被害者を誘導します。
インストーラーは起動すると、VPNアクセスを要求し、ネットワーク通信を一時的に遮断して、Google Play Protectによる監視を妨害します。偽のインストール画面で2つ目の悪意あるコンポーネントの展開を隠し、Androidのアクセシビリティ権限を要求します。
他のAndroid向けバンキング型トロイの木馬と同様に、この権限を与えると、マルウェアは画面の内容を読み取り、ユーザーに代わって操作を実行できるようになります。
黒い画面で遠隔操作と金融データの窃取を隠蔽
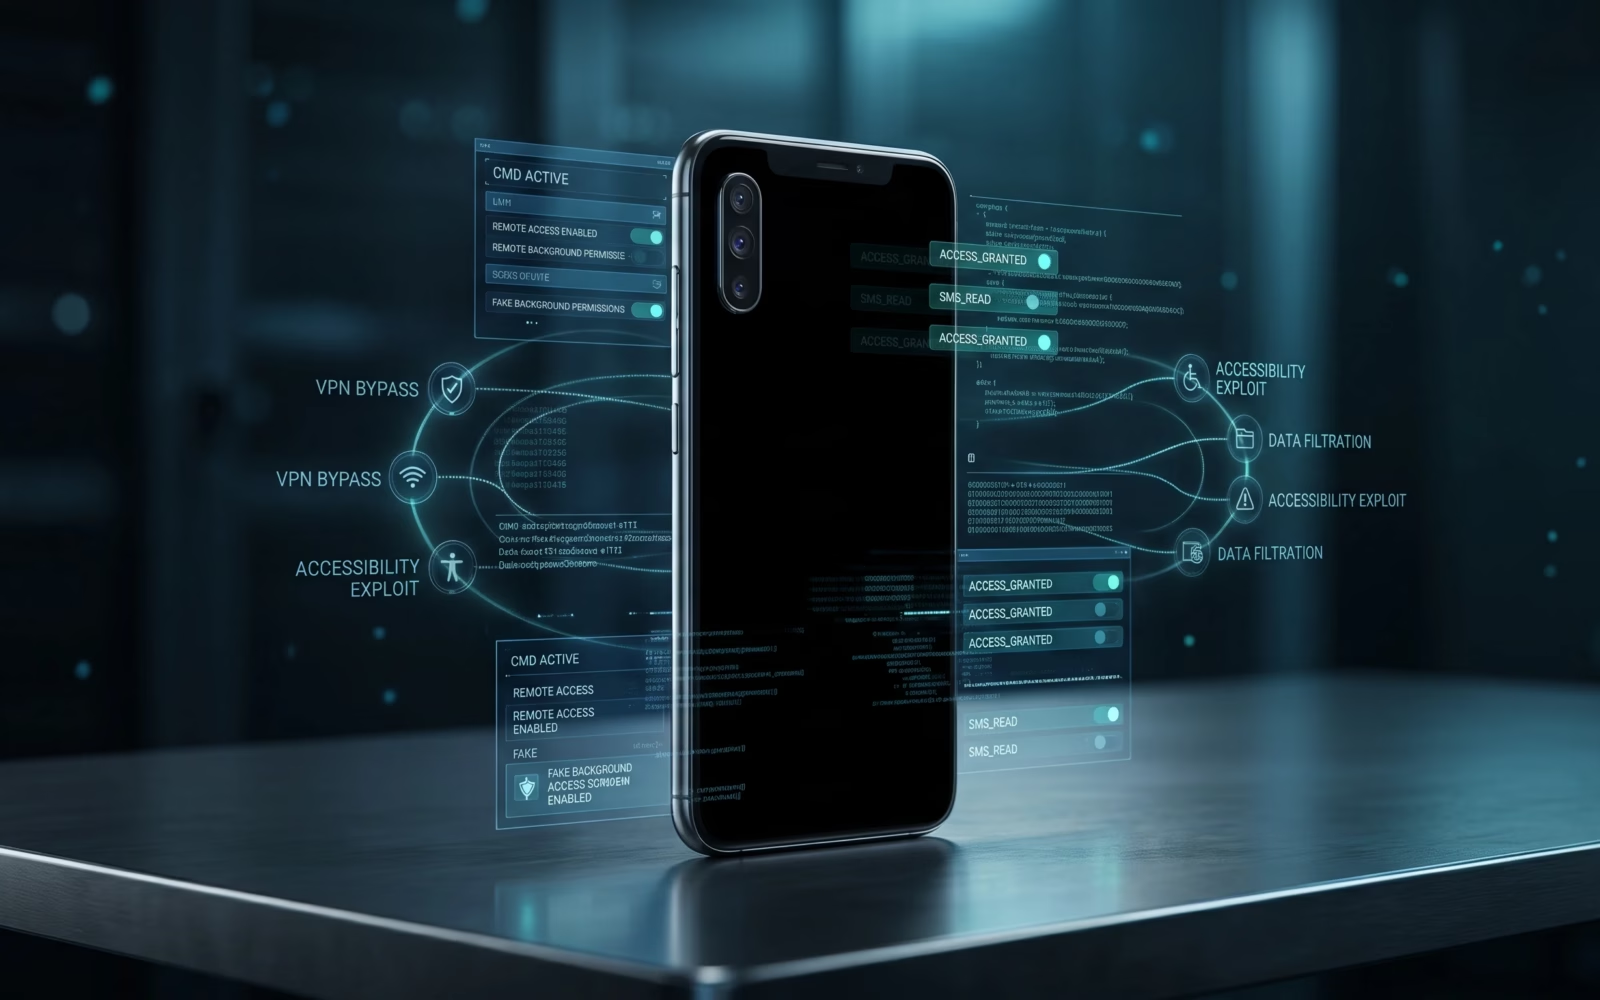
このマルウェアはHidden VNCを使い、攻撃者が感染したスマートフォンを遠隔操作できるようにします。銀行アプリの操作やシステム権限の承認を行う間、ArcticRATは画面を黒いオーバーレイで覆い、輝度をゼロに下げます。被害者は、スマートフォンがロックされた、あるいは電源が切れていると思い込み、その間も不正な操作が続きます。
研究者らは、分析した複数の亜種から129種類の攻撃者向けコマンドを確認しました。認証情報の収集や端末のセキュリティ設定の操作を行う機能も含まれています。
- 認証情報の窃取:キー入力を記録し、偽のロック画面を表示して、端末のPIN、ロック解除パターン、パスワードを盗み取る
- 監視:スクリーンショットや、認証情報・private な通信を含むアプリへの入力内容を収集する
- 端末の操作: Androidのワイヤレスデバッグを悪用して、盗んだロック解除コードを検証したり、画面ロックの設定を変更したりする。持ち主が端末から締め出される可能性もある
もう一つの機能では、xAIのGrokを使い、侵害したスマートフォンから収集した情報を調べます。研究者らは、このAIモデルがインストール済みの金融アプリを特定し、盗んだSMSからワンタイムのセキュリティコード、口座残高、送金通知を選り分ける様子を確認しました。
結果は端末内に保存され、その後攻撃者が取得します。これにより、傍受した情報を手作業で確認する手間が省けます。
侵害された従業員のスマートフォンが企業アカウントの安全を脅かす
企業所有または従業員所有のAndroid端末を管理するセキュリティチームにとって、ArcticRATは、それらの端末からアクセスするアカウントへのリスクとなります。
感染した端末を操る攻撃者は、業務用の認証メッセージを傍受したり、従業員がすでにサインインしているアプリを操作したりできます。有効なログイン情報があっても、端末自体が信頼できる状態であるとは限りません。ただし研究者らは、このマルウェアによる企業への侵入は確認していません。
Android端末を多数管理する組織は、 モバイルデバイス管理(MDM)ポリシーを利用して、不正なインストールを制限し、不審な権限変更を可能な範囲で監視する必要があります。
予期せず有効化されたアクセシビリティサービスや、不審なデバッグ操作を調べてください。特に、機密性の高い業務システムへのアクセスを許可している端末では重要です。十分なセキュリティ監視のない個人所有の非管理スマートフォンには、より厳格なアクセス制限が求められます。
感染が疑われる場合は、直ちに封じ込める必要があります。セキュリティチームは、該当端末からの社内アクセスを停止し、有効なセッションを失効させ、最近の認証アクティビティを確認してから、接続を回復させるべきです。
漏えいした認証情報は、信頼できる端末から再設定してください。リスクの高いアカウントは、SMSコードに頼らず、フィッシング耐性のある 多要素認証へ移行すべきです。
強力な認証は、傍受されたメッセージによるリスクを減らします。ただし、スマートフォン上でマルウェアがすでにアクセスできるアプリのセッションまでは守れません。
関連するサイバーセキュリティニュース:Pixelスマートフォン向けに、Android 17の早期アップデートの配信が始まっています。ユーザーの操作なしでリモートコード実行を許す可能性がある脆弱性など、深刻なセキュリティ上の問題に対処しています。
翻訳元: https://www.esecurityplanet.com/artificial-intelligence/news-arcticrat-android-malware-black-screen/