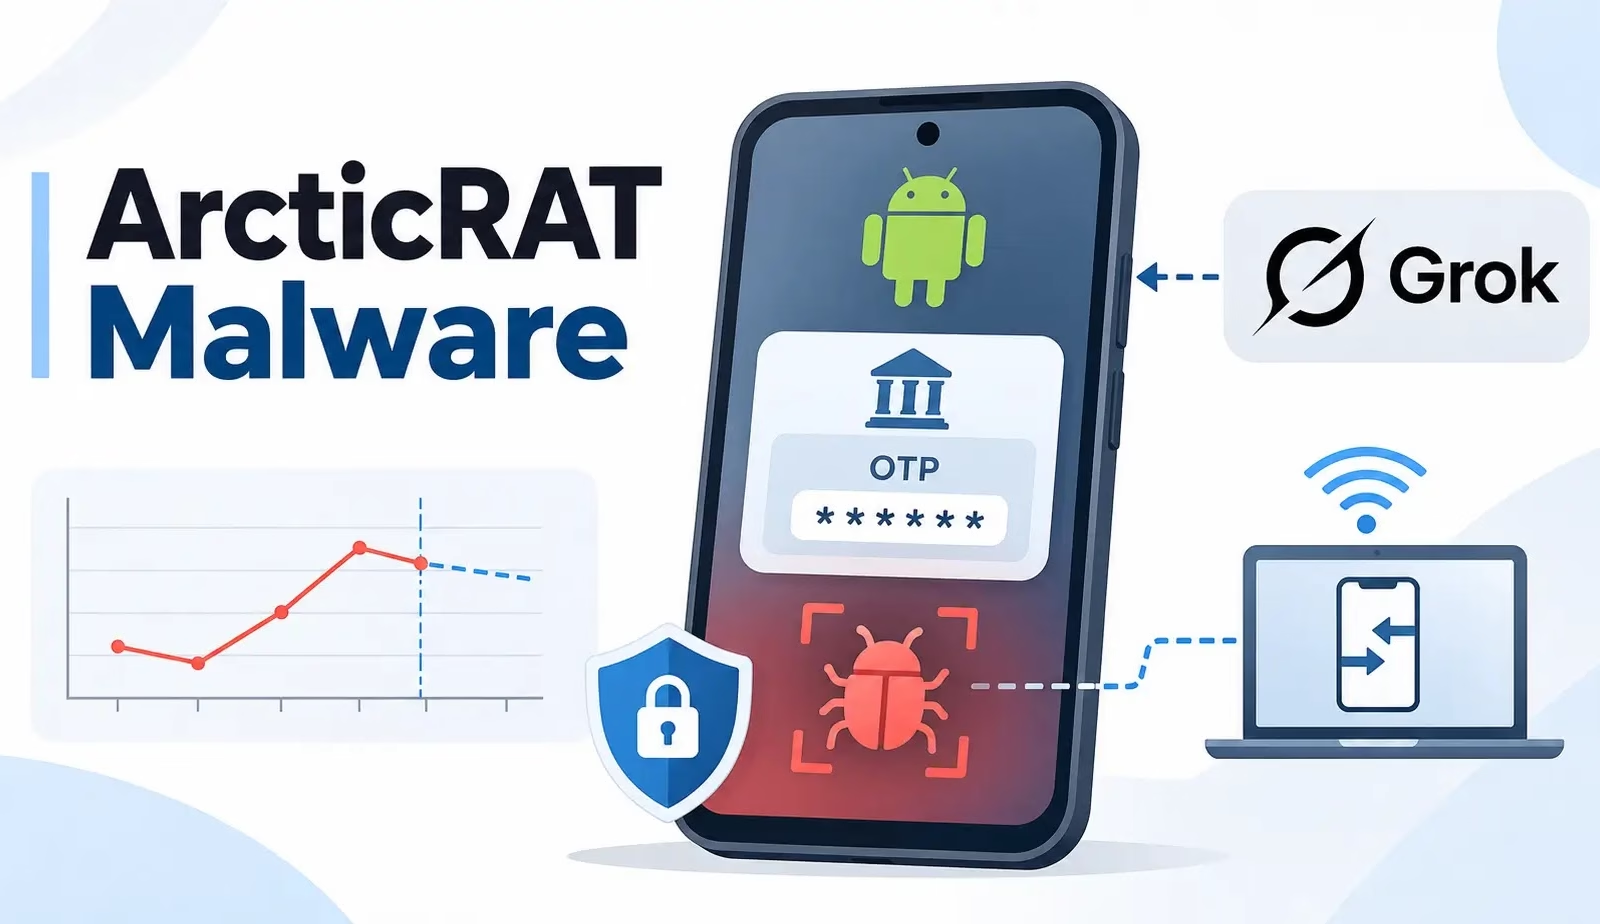
Android向けのリモートアクセス型トロイの木馬(RAT)が確認されました。当初は11種類の暗号資産アプリを狙うスパイウェアでしたが、現在ではAIを活用し、端末を完全に乗っ取れるツールへと進化しています。名称は、net.iceflow.arcticlinkやnet.frostlink.iceforgeといった初期のパッケージ名に由来します。
研究者は、マルウェアのサンプル78件、ドロッパー42件、ペイロード36件、コマンド&コントロール(C2)のIPアドレス21件を特定しました。あわせて129種類のコマンドも確認しています。v6.3からv6.5.2までのバージョンが存在することから、開発は今も活発に続いているとみられます。
被害者は、マルバタイジング、スミッシング、サードパーティのフォーラムなどを経由して悪意あるサイトに誘導されます。主な誘い文句は、偽のGoogle Playのページです。
攻撃者はAmazonやTikTok、ファイル管理アプリ、暗号資産アプリになりすますこともあります。一部のペイロードはAmazon Web Servicesのバケットから配信されていました。
最初にインストールされるアプリはドロッパーです。VPNの権限を要求したうえで、端末の通信をヌルルーティングします。これにより、本物のペイロードを展開している間、Google Play Protectのテレメトリを遮断します。
WebView上では、偽のAmazonインストーラー画面が動作します。ドロッパーは隠されたペイロードを復号し、Androidのセッションインストーラー経由でインストールした後、VPNを終了します。
ユーザーがアクセシビリティサービスを許可すると、マルウェアは生のTCPソケットで接続します。メインの通信チャネルはポート9999です。
ポート8888ではHidden VNC(HVNC)、5055では画面キャスト、5000ではマイク音声を送信します。分析した17件のC2アドレスの大半は香港(3分の2)にあり、20%はドイツにあります。
最大の変化は、2026年7月中旬ごろに初めて確認された<xAI_API>コマンドです。C2サーバーがAPIキーを端末に送り込み、マルウェアはxAIのGrokモデル(grok-4.20-0309-non-reasoning)に問い合わせを行います。
1つ目のプロンプトは、インストール済みのアプリから、銀行、暗号資産、トレーディング関連のソフトウェアを抽出します。2つ目のプロンプトは、盗み出したSMSメッセージを解析します。プロモーションは破棄し、ワンタイムパスコード、残高の変動、送金通知だけを残します。
さらに、被害者の資産状況を推定し、結果をJSON形式で返します。結果は/storage/emulated/0/config/AI_DATA/にキャッシュされ、<Get_AI_ANA_Data>コマンドを受信すると外部へ送信されます。
これは、2026年9月にzLabsが発見したRatHatに続く事例です。RatHatも、アクセシビリティの悪用に加え、ローカルでのADBペアリングと生成AIを組み合わせていました。
アプリはGoogle Playからのみインストールし、SMSや広告内のリンクは避けてください。アクセシビリティやVPNへのアクセスを求めるアプリは、慎重に疑う必要があります。
モバイル脅威防御ツールは、なりすましドメインやC2との通信をブロックできます。銀行側も、自社アプリ内でオーバーレイや画面共有を検知できます。完全な侵害指標(IoC)は、ZimperiumのGitHubリポジトリに掲載されています。
注: IPアドレスやドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化([.]などの表記)しています。元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中だけで行ってください。
ANY.RUNは、1万6,000以上のSOCチームが脅威調査の効率化と手作業の削減に活用しています。 チームでの導入を検討する
翻訳元: https://cyberpress.org/grok-powered-arcticrat-steals-otps/