ハッカーが3台のLinux GPUホストに侵入し、暗号資産マイニングキャンペーンを展開しました。この攻撃では、隠蔽されたマイニングプロセス、偽のGPU測定値、複数のリモートアクセス経路が組み合わされていました。
「REF3364」として追跡されているこの侵入では、Rust製プログラム「SANSAR」が使われました。SANSARはTor経由でCPUおよびGPUマイナーを制御します。運用の管理はSANSARが担いますが、その活動はカーネルルートキットが別途隠蔽します。さらに、「netns」と呼ばれる別のバックドアは、Ethereumのスマートコントラクトからコントローラーのアドレスを取得します。
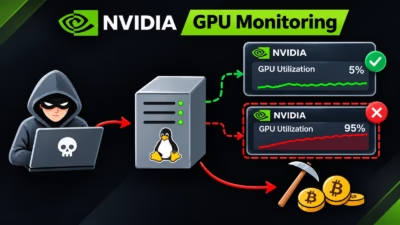
このツールキットは、攻撃者が計算リソースを盗みながら、日常的な監視ツールに誤解を招く情報を表示させられることを示しています。
攻撃者は、認証なしでジョブの送信を受け付けていた、インターネットからアクセス可能なRayのジョブエージェントから侵入しました。Rayは分散AIおよびPythonワークロードをサポートしており、そのJobs APIを使うと、リモートのユーザーがクラスター全体で実行するアプリケーションを送信できます。
Rayのダッシュボードはローカルのループバックインターフェースのみで待ち受けていましたが、公開されたエージェントが侵入口となりました。
Elasticは、2026年10月22日に外部からのプローブを確認しました。その2日後には、送信されたジョブがNVIDIAのnvidia-smiユーティリティを実行し、GPUのインベントリ情報を外部サーバーに送信しました。
10月25日、攻撃者はPythonのリバースシェルを送信しました。このシェルは、Rayセッションを所有するアカウントの権限で動作しました。続いて攻撃者は、継続的にアクセスするため、そのアカウントのauthorized_keysファイルにSSH鍵を追加しました。
root権限を取得した攻撃者は、ツールキットを/opt/vadi_配下に配置し、各コンポーネントをインストールしました。
SANSARは、CPUマイニング用にkurtへ名前を変更したXMRigを、GPUマイニング用にtilkiへ名前を変更したSRBMiner-MULTIを監督していました。マイニングプールのアドレスやウォレット設定は、ハードコードされたフォールバック値ではなく、コントローラーから取得されていました。
カーネルモジュールacpi_thermal_mgrは、Linuxのftraceフックを利用して、特定のプロセス、ファイル、ソケットエントリを隠蔽しました。ディレクトリ一覧をフィルタリングし、隠されたプロセスのパスへの直接的な調査もブロックしていました。
Dynamic Kernel Module Support(DKMS)とinitramfsローダーを通じてインストールされたため、改変されたイメージでマシンが起動すると、ルートキットは再び読み込まれる仕組みでした。
また、別のNVIDIA Management Libraryラッパーが、nvidia-smiを含む監視ツールに返される情報を操作していました。
このラッパーは、GPU使用率を0パーセントと報告していました。さらに、温度は36〜46℃、消費電力は100〜200ワットの範囲でランダムな値に置き換え、マイニング活動の兆候を覆い隠していました。
SANSARはコマンド通信にArti Torライブラリを使用し、Lyrebirdによるオプションのブリッジにも対応しています。接続前には、デバッグの有無や不審な実行遅延をチェックしていました。
一方、netnsは独立したアクセス経路を提供していました。Ethereumのスマートコントラクトにエンコードされたコントローラーのorg IPv4アドレスを問い合わせ、TCPポート8080で直接接続します。
コントローラーはnetnsに対し、別の宛先に向けてBashのリバースシェルを起動するよう指示できました。Elasticは、SANSARとnetns向けのYARAルールを公開しています。
この調査は、AIインフラの運用者に対し、Rayジョブを送信できるユーザーの確認、想定外のSSH鍵やsystemdサービスの調査、カーネルモジュールの永続化の点検、NVIDIAライブラリの完全性の検証といったチェックの重要性を示しています。GPUダッシュボードだけでは、この侵入を確実に見抜けない可能性があります。
ANY.RUNを導入している1万6,000以上のSOCチームに加わり、脅威調査を効率化し、手作業を削減しましょう。チームで試してみる
翻訳元: https://cyberpress.org/sansar-rootkit-hides-cryptomining/