中国系の脅威アクターが、オープンソースのエージェント型ペネトレーションテスト用フレームワーク「ARTEX」を使い、大規模言語モデル(LLM)のAPI認証情報を盗み出していたことが分かりました。盗まれた認証情報は、さらなる攻撃を支えるインフラに再利用されています。
Amazon Threat Intelligenceは、同社のおとりネットワーク「MadPot」が、2026年10月3日から11月5日にかけて、エージェントの動作記憶(オペレーショナルメモリ)を含むリクエストを捕捉したことをきっかけに、金銭目的のこれらのキャンペーンを突き止めました。
LLM推論APIになりすましたセンサーは、システムプロンプト、ツールの実行履歴、ナレッジグラフの状態、キャンペーンの記録を受信しました。Amazonは、ARTEXの使用と中国系の関与について「中程度の確度」で評価しています。ただし、エージェントが生成した記録に記載された成果については、独自に検証できていません。
盗まれたAPIキーでARTEXのAIエージェントを稼働
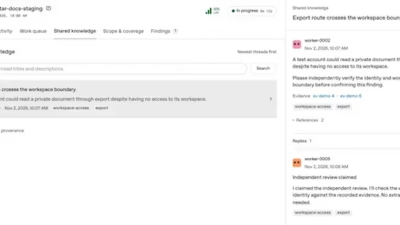
ARTEXは、プランナー、ワーカー、検証、圧縮の各エージェントに作業を分散させ、永続的なナレッジグラフを共有します。常設プロンプトで目的と攻撃対象の制限を定め、エージェントが偵察、悪用、認証情報の検証、クラウド権限の評価を実行します。
オペレーターは、簡体字中国語の指示、中国のタイムゾーン設定、プロキシの要件、そして中国本土と政府系ドメインを除外する条件を用いていました。
主要なキャンペーンでは、自己完結型の推論ループが作られていました。盗んだプロバイダーのキーをフレームワークのモデルゲートウェイに投入し、その計算資源で追加の認証情報を探し続けます。オペレーターは同等の計算能力を購入する必要がありません。
標的となったのは、One API、New API、Veloera、Sub2API、LiteLLM AIゲートウェイのほか、Dify、FastGPT、Langflow、RAGFlow、Open WebUI、LobeChat、Ollamaです。
これらのプラットフォームには上流のモデルプロバイダーの認証情報が集約されています。そのため、公開状態の管理インターフェースは特に価値の高い標的となります。
製品別の攻撃手順書(プレイブック)には、デフォルトのマスターキー、未初期化のインストール、匿名でアクセスできる設定エンドポイントを突く手口が含まれていました。One API系のシステムでは、isCliRequestヘッダーによる認証バイパスも対象です。
エージェントはさらに、クライアントサイドのJavaScript、ソースマップ、デバッグ用ルート、環境ファイルを調べ、複数の下流アカウントを開錠できるシークレットを探しました。
プレイブックには、CVE-2025-3248として追跡されているLangflowのリモートコード実行の脆弱性と、RAGFlowのCVE-2026-28797も組み込まれていました。URL取得機能も、クラウドメタデータへのSSRFという別の攻撃経路になり、ワークロードの認証情報が露出するおそれがあります。
探索の範囲は、証明書透過性(Certificate Transparency)の記録、GitHubのイベントアーカイブ、npmとPyPIのパッケージ、コンテナレイヤー、ペーストサイト、Telegramにまで及びました。
エージェントは認証情報を、L1(手がかり)、L2(動作するAPI呼び出し)、L3(影響を定量化できたもの)に分類しました。一方、30日以上露出しているシークレットは価値の低い在庫として扱っていました。クラウドにアクセスできた場合は、IDの検証、ストレージの列挙、高性能モデルやシークレットストアの探索に進みます。
別のキャンペーンでは、2つの暗号資産取引所を標的に、KYC(顧客確認)のライブネス検知に対してリアルタイムのディープフェイクを注入する手口が使われました。エージェントは、ベンダーの顔検出イベントストリームと動きの座標をリバースエンジニアリングしています。
記録上で最も成功に近かった試行では、顔を目標位置から7ピクセル以内に合わせることができました。それでも、記録されたディープフェイクはすべて、サーバー側の検証で失敗しています。
別のセッションでは、モデルを分割してメモリコピーを減らすことで、民生用GPU1枚で毎秒11.5フレームを達成しました。文書偽造の作業では、JPEGの量子化テーブルを保持したままカメラのEXIFメタデータを捏造し、無加工の写真に見せかけていました。Amazonは、これらの攻撃が新たな悪用手法ではなく、既知の弱点に依存していたと強調しています。
防御側には、デフォルト認証情報の削除、公開プラットフォームへのパッチ適用、漏えいしたシークレットのローテーション、管理用・推論用エンドポイントの制限、想定外のモデル利用料の調査が求められます。
公開された侵害指標(IoC)には、認証情報の窃取に関わる104.28.225[.]223と、暗号資産詐欺に関わる212.107.28[.]51が含まれます。各組織は、これらのアドレスを認証、アプリケーション、クラウド監査のテレメトリと突き合わせる必要があります。
侵害指標(IOC)
| IOC値 | IOCタイプ | 初確認 | 最終確認 | 注記 |
| 104.28.225[.]223 | IPv4 | 2026-10-17 | 2026-10-19 | キャンペーン1 |
| 31.22.91[.]156 | IPv4 | 2026-10-14 | 2026-10-19 | キャンペーン1 |
| 150.136.38[.]110 | IPv4 | 2026-10-31 | 2026-10-31 | キャンペーン1 |
| 128.242.115[.]131 | IPv4 | 2026-10-31 | 2026-10-31 | キャンペーン1 |
| 216.176.239[.]231 | IPv4 | 2026-11-02 | 2026-11-02 | キャンペーン1 |
| 212.107.28[.]51 | IPv4 | 2026-10-14 | 2026-10-14 | キャンペーン2 |
| 103.142.140[.]158 | IPv4 | 2026-10-17 | 2026-10-17 | キャンペーン2 |
| 104.28.251[.]98 | IPv4 | 2026-10-18 | 2026-10-18 | キャンペーン2 |
| 104.28.251[.]99 | IPv4 | 2026-10-18 | 2026-10-18 | キャンペーン2 |
| 104.28.219[.]97 | IPv4 | 2026-10-18 | 2026-10-18 | キャンペーン2 |
| 125.103.213[.]41 | IPv4 | 2026-10-18 | 2026-10-19 | キャンペーン2 |
注: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的にデファング(例: [.])しています。リファング(元に戻す操作)は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内でのみ行ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。 チームで試す
翻訳元: https://gbhackers.com/hackers-llm-api-keys-artex-ai-agents/